#1

 504ensicslabs/damm
मेमोरी में मैलवेयर का विभेदक विश्लेषण
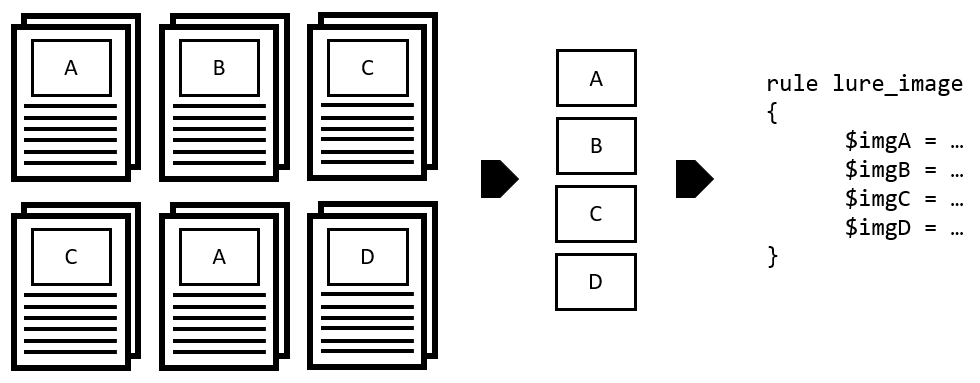 target/halogen
दुर्भावनापूर्ण दस्तावेज़ों से स्वचालित रूप से YARA नियम बनाएं।
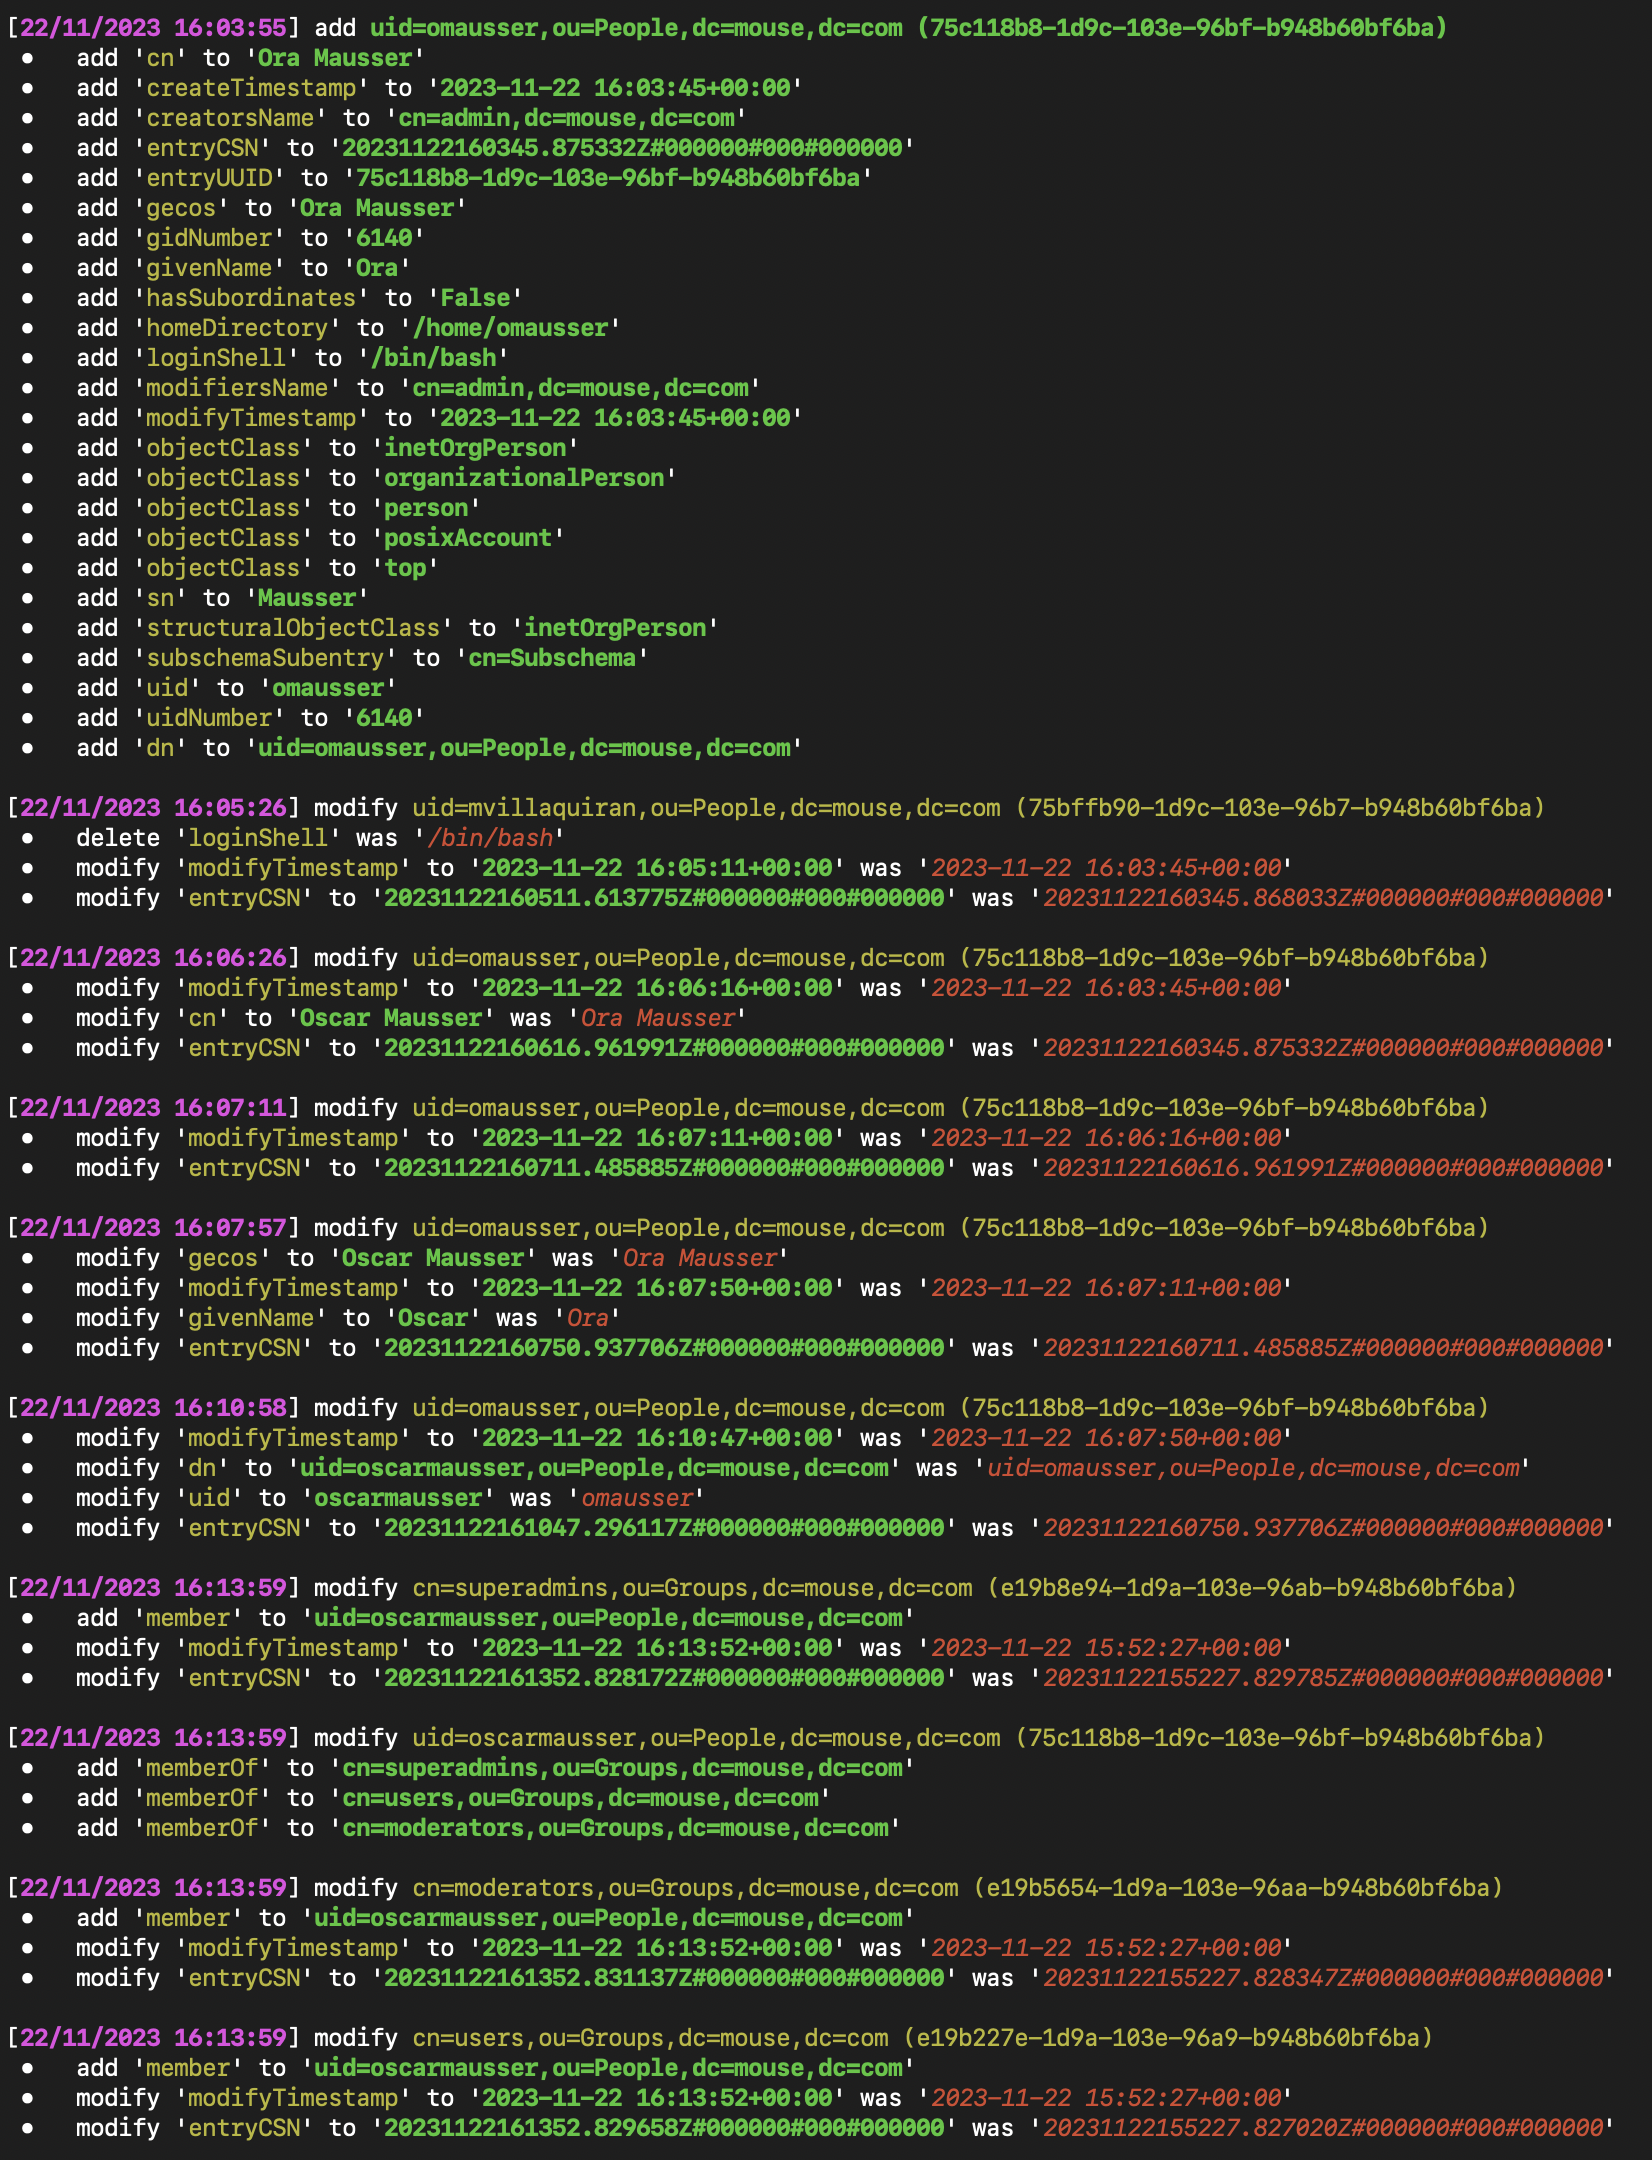 megamansec/ldap-monitoring-watchdog
LDAP Watchdog: एक रीयल-टाइम लिनक्स-संगत LDAP निगरानी उपकरण जो निर्देशिका परिवर्तनों का पता लगाने के लिए है, प्रशासकों और सुरक्षा शोधकर्ताओं के लिए…
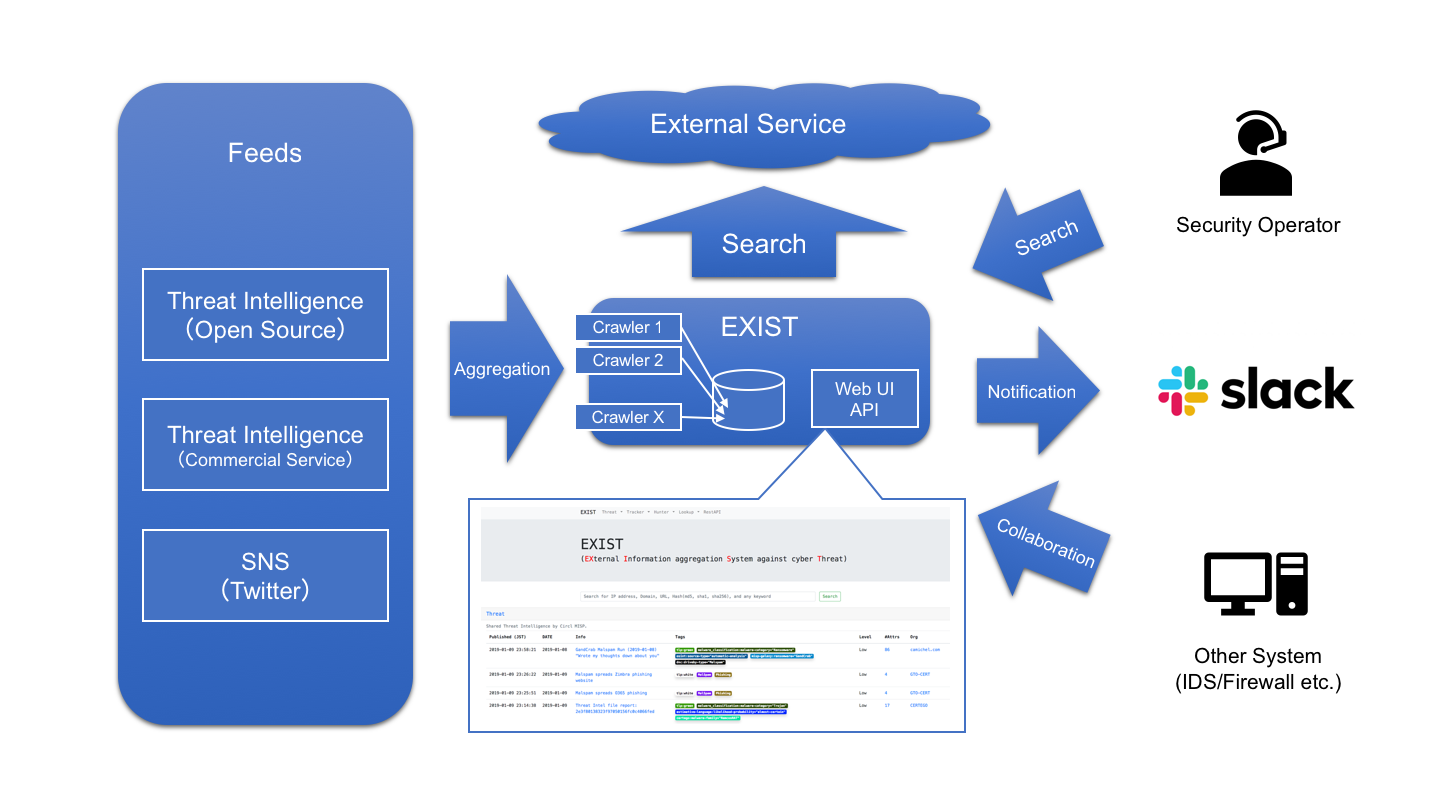 nict-csl/exist
EXIST एक वेब एप्लिकेशन है जो साइबर खतरे की खुफिया जानकारी (cyber threat intelligence) को एकत्र करने और उसका विश्लेषण करने के लिए है।
 cado-security/rip_raw
Rip Raw समझौता किए गए Linux सिस्टम की मेमोरी का विश्लेषण करने के लिए एक छोटा उपकरण है।
 0x0v1/audix
Audix एक PowerShell टूल है जो सुरक्षा निगरानी के लिए Windows Event Audit Policies को त्वरित रूप से कॉन्फ़िगर करता है।
 daddycocoaman/dumpscan
कर्नेल और उपयोगकर्ता मेमोरी में गुप्त जानकारी ढूँढना
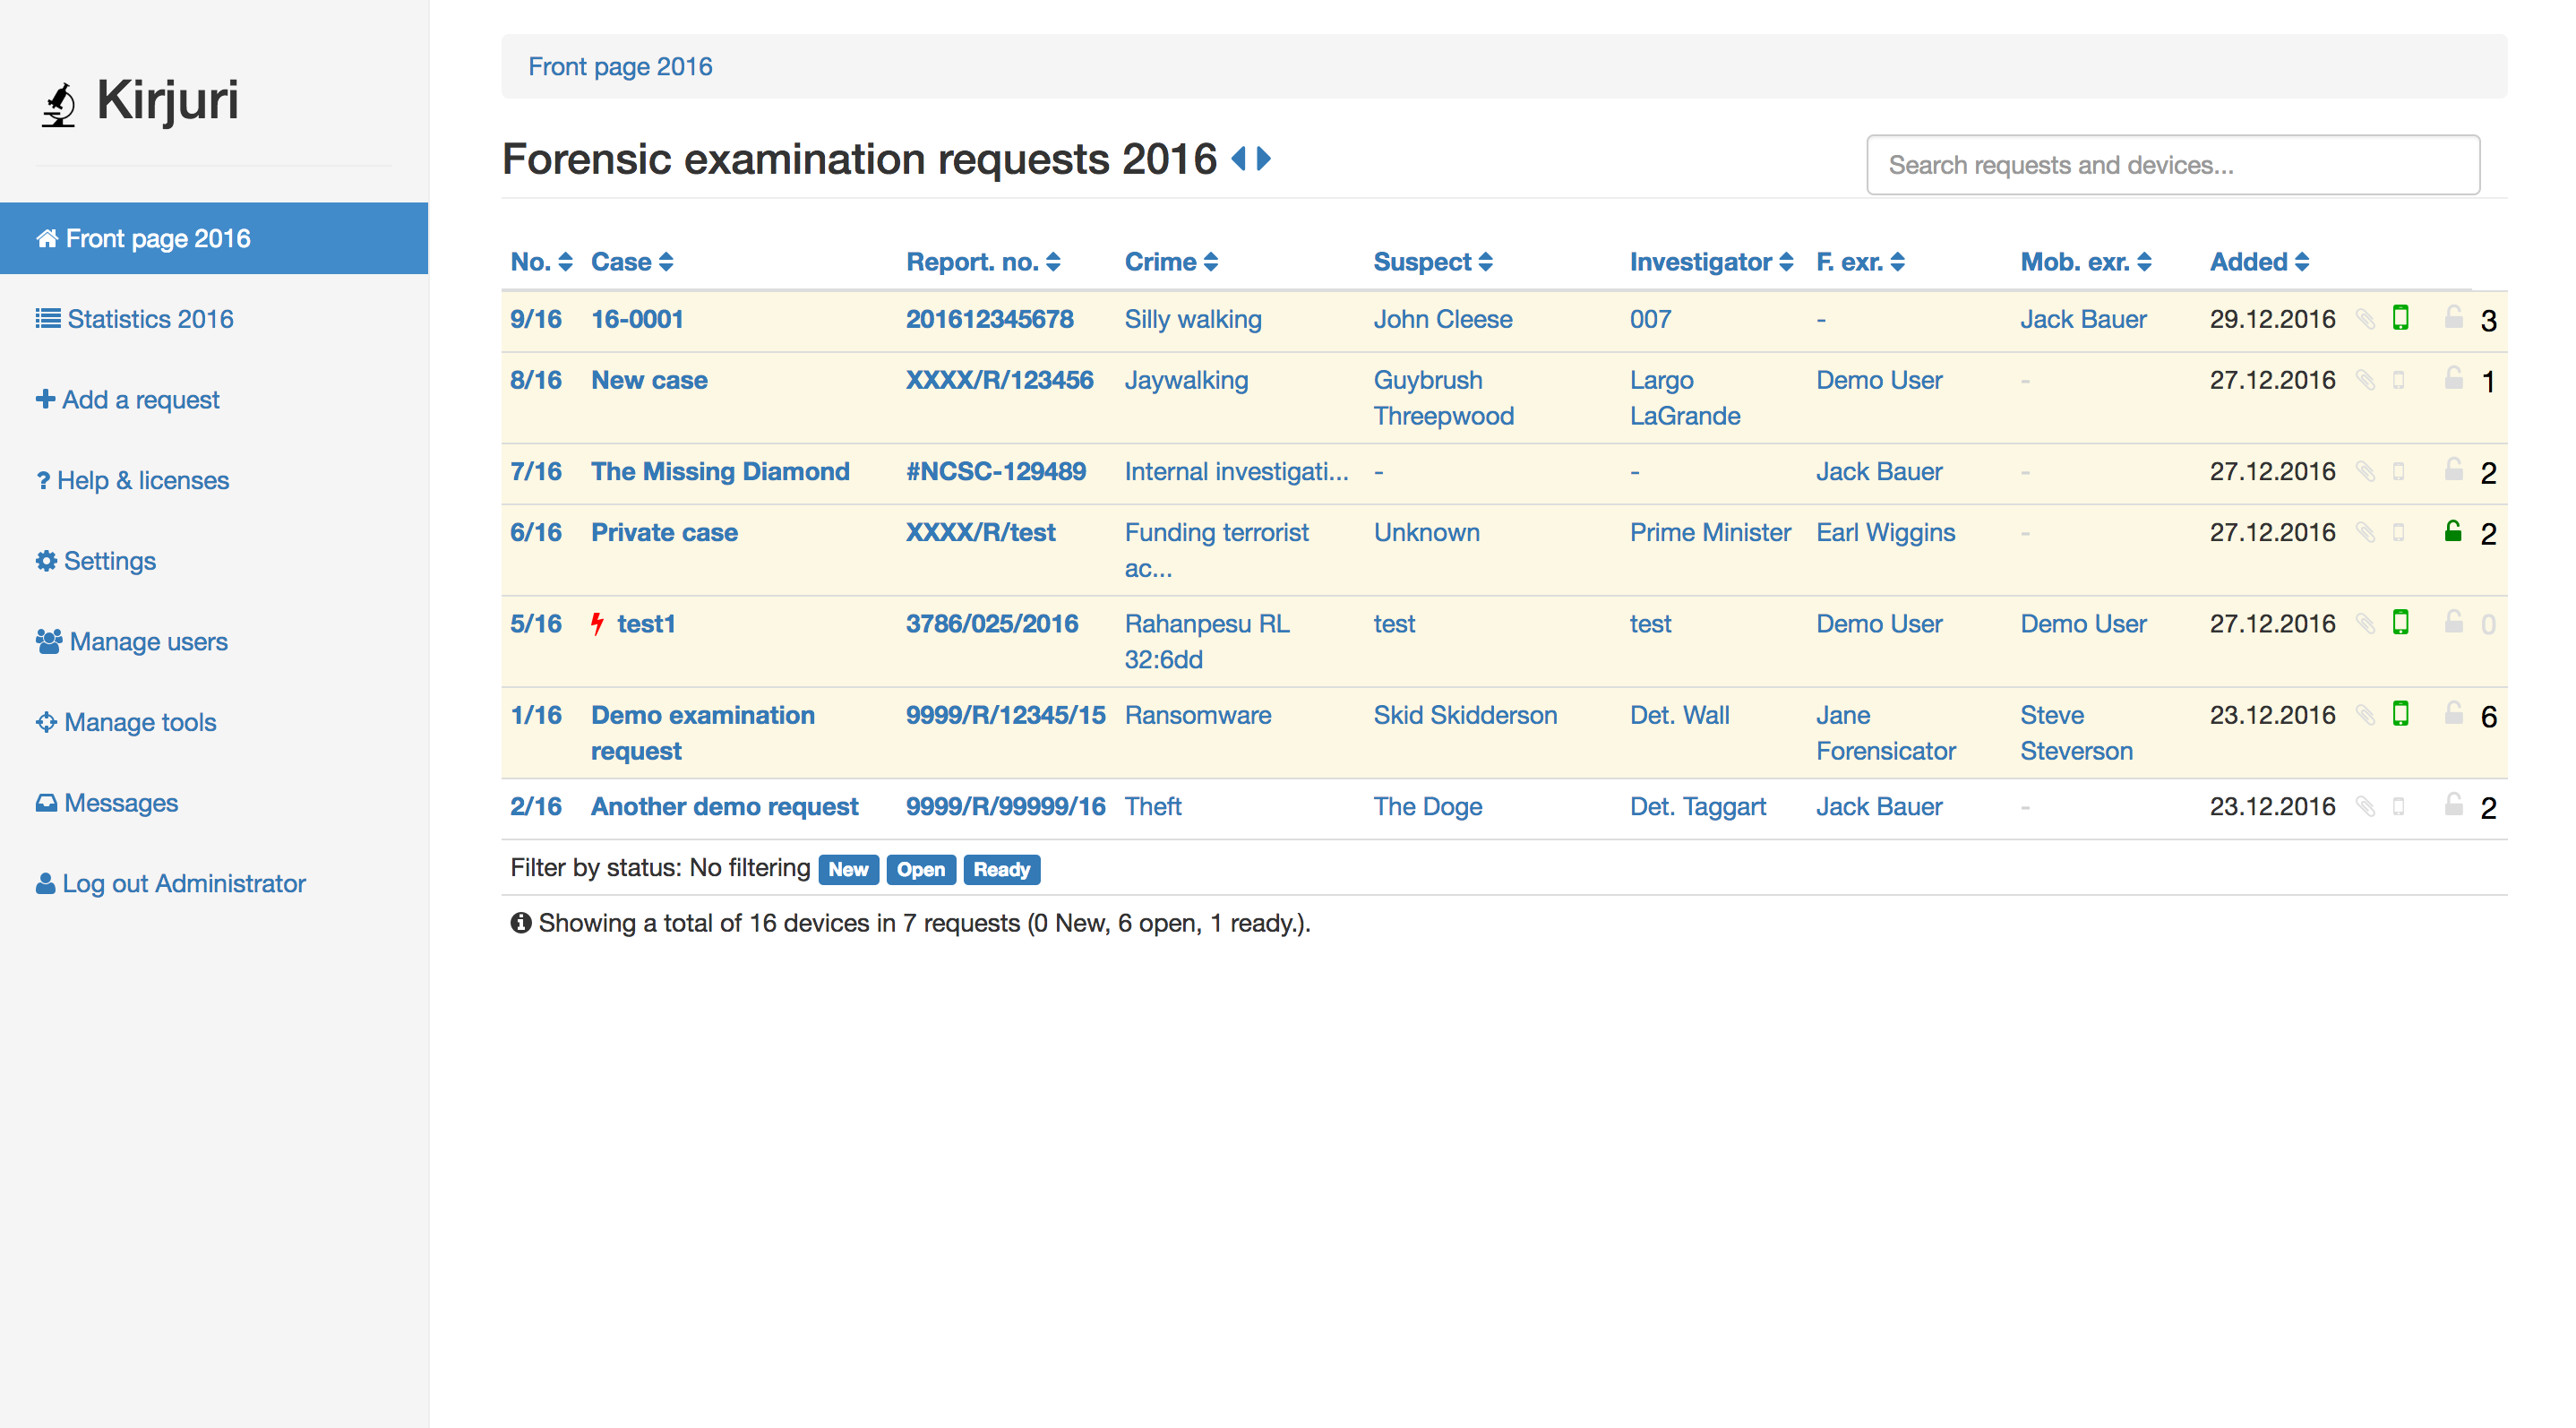 anttikurittu/kirjuri
Kirjuri मामलों और भौतिक फोरेंसिक साक्ष्य वस्तुओं के प्रबंधन के लिए एक वेब एप्लिकेशन है।
 simonis/log4jpatch
एक चल रहे JVM प्रक्रिया में CVE-2021-44228 (Log4j RCE भेद्यता) को ठीक करने के लिए एक एजेंट तैनात करता है
 cert-lv/exchange_webshell_detection
प्रॉक्सीलोगन भेद्यता समूह (CVE-2021-26855, CVE-2021-26857, CVE-2021-26858, CVE-2021-27065) के माध्यम से शोषित Microsoft Exchange सर्वरों पर गिराए गए…
 mandiant/ioc-scanner-cve-2019-19781
CVE-2019-19781 के लिए समझौता सूचक स्कैनर
 alexverboon/psmdatp
Microsoft Defender Advanced Threat Protection के प्रबंधन के लिए PowerShell मॉड्यूल
 mandiant/citrix-ioc-scanner-cve-2023-3519
Bash-आधारित स्कैनर जो Citrix ADC उपकरणों पर CVE-2023-3519 शोषण से समझौता के संकेतों का पता लगाता है, लाइव और फोरेंसिक छवि विश्लेषण का समर्थन करता है।
 deadbits/yara-rules
व्यक्तिगत शोध से YARA सिग्नेचर का संग्रह
 stripe/log4j-remediation-tools
हालिया log4j2 RCE भेद्यता (CVE-2021-44228) के निवारण के लिए उपकरण