#1
नकली पहचान बनाने, संचार को नकली करने, और सामाजिक इंजीनियरिंग के लिए लक्ष्यों का प्रतिरूपण करने के उपकरण।
Kitploit अनुशंसित

 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 और IPv6 नेटवर्क टोही और MITM हमलों के लिए स्विस आर्मी चाकू।
 sfewer-r7/cve-2026-55040
Microsoft SharePoint CVE-2026-55040 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो जाली JWT टोकन बनाता है, प्रमाणीकरण को बायपास करता है, मेटाडेटा का स्वतः…
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 के लिए एक्सप्लॉइट टूलकिट: कम-विशेषाधिकार वाले डोमेन उपयोगकर्ता डोमेन कंट्रोलर का रूप धारण करते हैं, प्रमाणपत्र जाली बनाते हैं,…
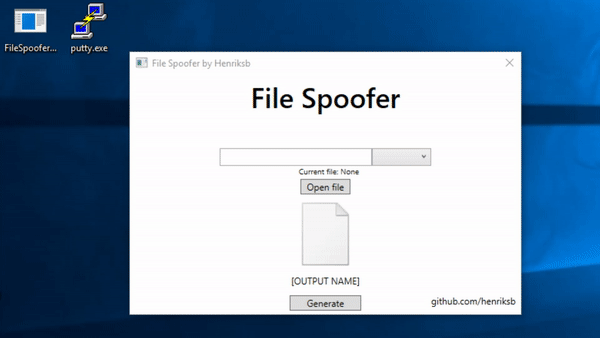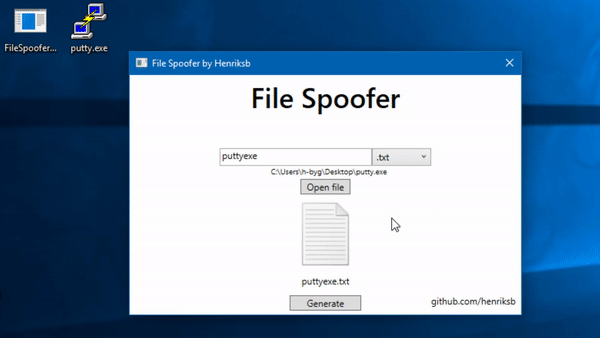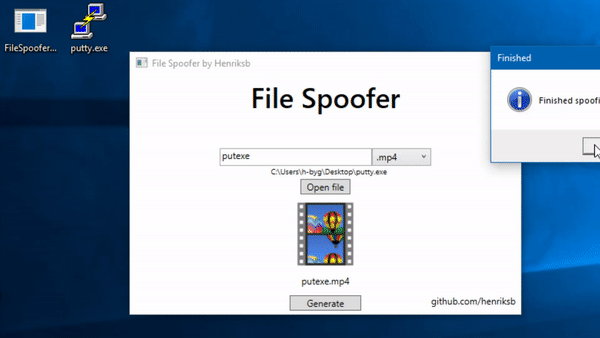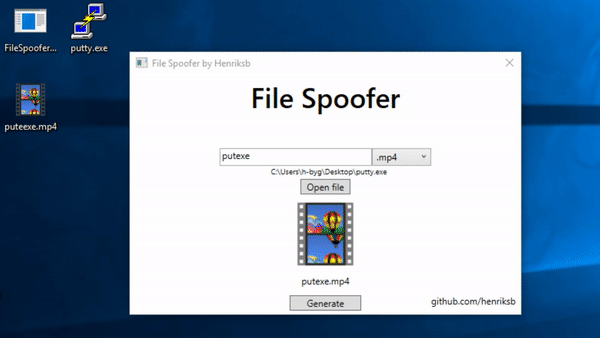 henriksb/extensionspoofer
Windows में फ़ाइल आइकन और एक्सटेंशन स्पूफ करें
 eliangonzi00/pockeycloakcve-2023-0264
CVE-2023-0264 (Keycloak OIDC सेशन हाईजैकिंग) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जिसमें session_id प्रतिस्थापन के लिए एक फ्रंटएंड और हमले का पता…
 0x574r/darkcloak
Linux प्रक्रिया पहचान छिपाने वाला उपकरण जो किसी अन्य प्रक्रिया का रूप धारण करने के लिए 11-चरणीय prctl पाइपलाइन के माध्यम से comm, argv, cmdline,…
kgretzky/evilginx2स्टैंडअलोन मैन-इन-द-मिडिल अटैक फ्रेमवर्क जो लॉगिन क्रेडेंशियल्स के साथ-साथ सत्र कुकीज़ को फिश करने के लिए उपयोग किया जाता है, जिससे दो-कारक…
 synacktiv/prox-ez
HTTP/HTTPS इंटरसेप्शन प्रॉक्सी विंडोज़ प्रमाणीकरण तंत्रों के परीक्षण के लिए, जो NTLM, Kerberos, pass-the-hash, pass-the-ticket और रिले हमलों का…
 trustedsec/social-engineer-toolkit
TrustedSec से सोशल-इंजीनियर टूलकिट (SET) रिपॉजिटरी - SET के सभी नए संस्करण यहां तैनात किए जाएंगे।
 wifiphisher/wifiphisher
रेड टीम अभियानों और वाई-फ़ाई सुरक्षा परीक्षण के लिए रॉग एक्सेस पॉइंट फ्रेमवर्क। एमआईटीएम स्थिति प्राप्त करने के लिए एविल ट्विन, KARMA और नोन बीकन…
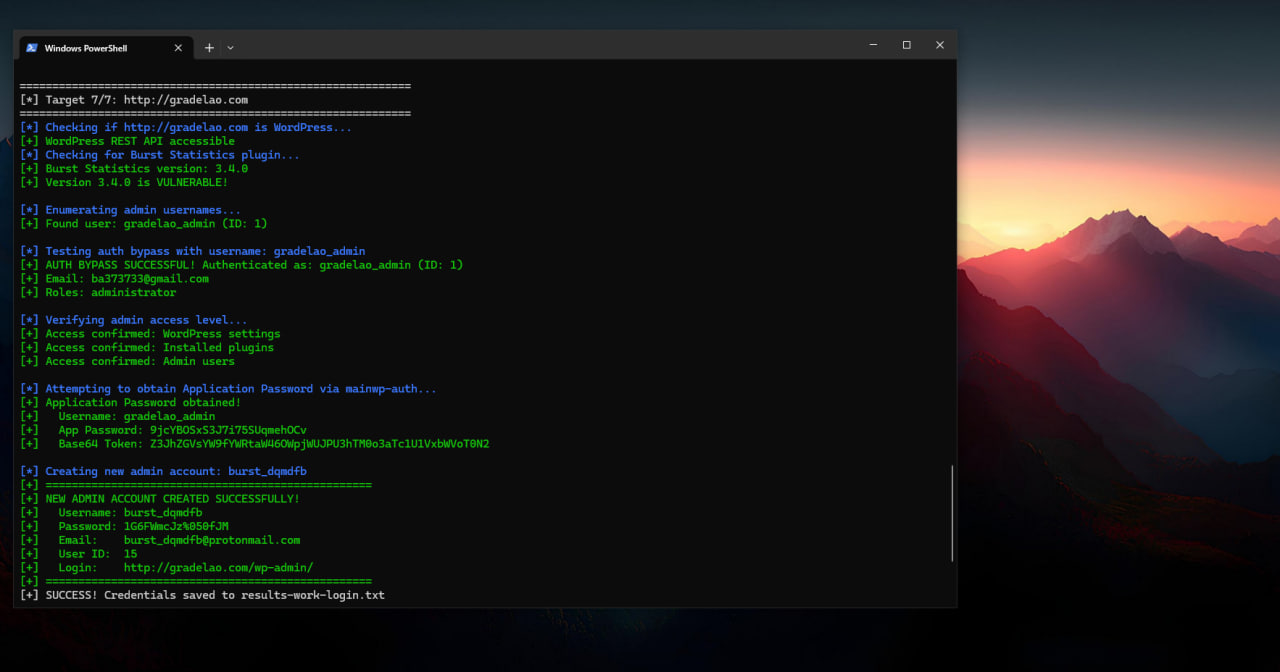 x48ps/cve-2026-8181
यह भेद्यता अनधिकृत हमलावरों को एक मान्य व्यवस्थापक उपयोगकर्ता नाम जानने पर, REST API अनुरोधों के दौरान बेसिक प्रमाणीकरण हेडर में किसी भी गलत पासवर्ड…
 undeadsec/socialfish
अधिकृत रेड टीम अभ्यासों के लिए आधुनिक गतिशील फिशिंग टूलकिट। लॉगिन पेजों को क्लोन करता है, क्रेडेंशियल्स, कुकीज़ और 2FA कोड को कैप्चर करता है, जिसमें…
 sanupl/cve-2021-46067
CVE-2021-46067 - Vehicle Service Management System 1.0 में एक हमलावर कुकीज़ चुरा सकता है, जिससे पूर्ण खाता अधिग्रहण (Full Account Takeover) हो सकता…
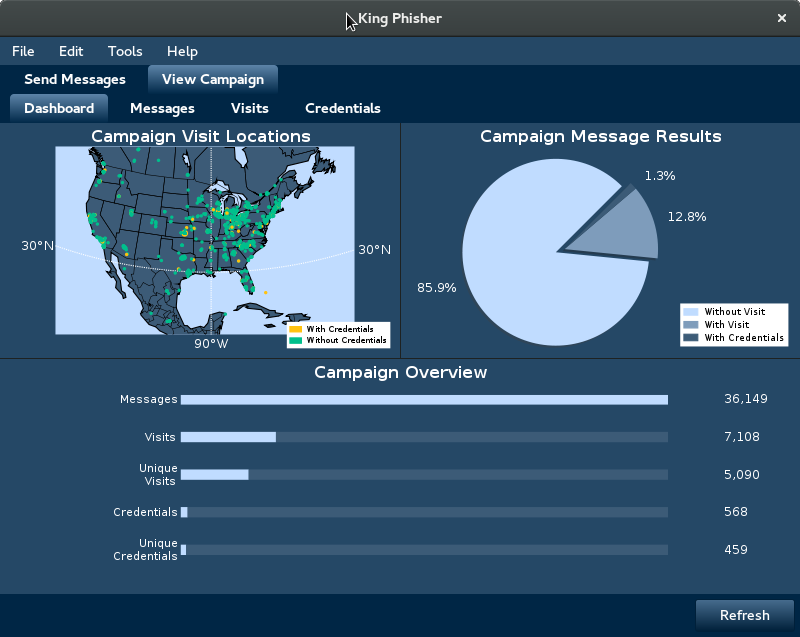 crimsonforge-io/king-phisher
सुरक्षा जागरूकता प्रशिक्षण और अधिकृत पेनिट्रेशन परीक्षण के लिए क्रेडेंशियल हार्वेस्टिंग, ईमेल ट्रैकिंग और लैंडिंग पेज क्लोनिंग के साथ यथार्थवादी…
 quinnbast/malicious-mcp
एक प्रूफ-ऑफ-कॉन्सेप्ट रिपॉजिटरी जो दिखाता है कि कैसे एक अविश्वसनीय MCP सर्वर वस्तुतः सब कुछ चुरा सकता है...
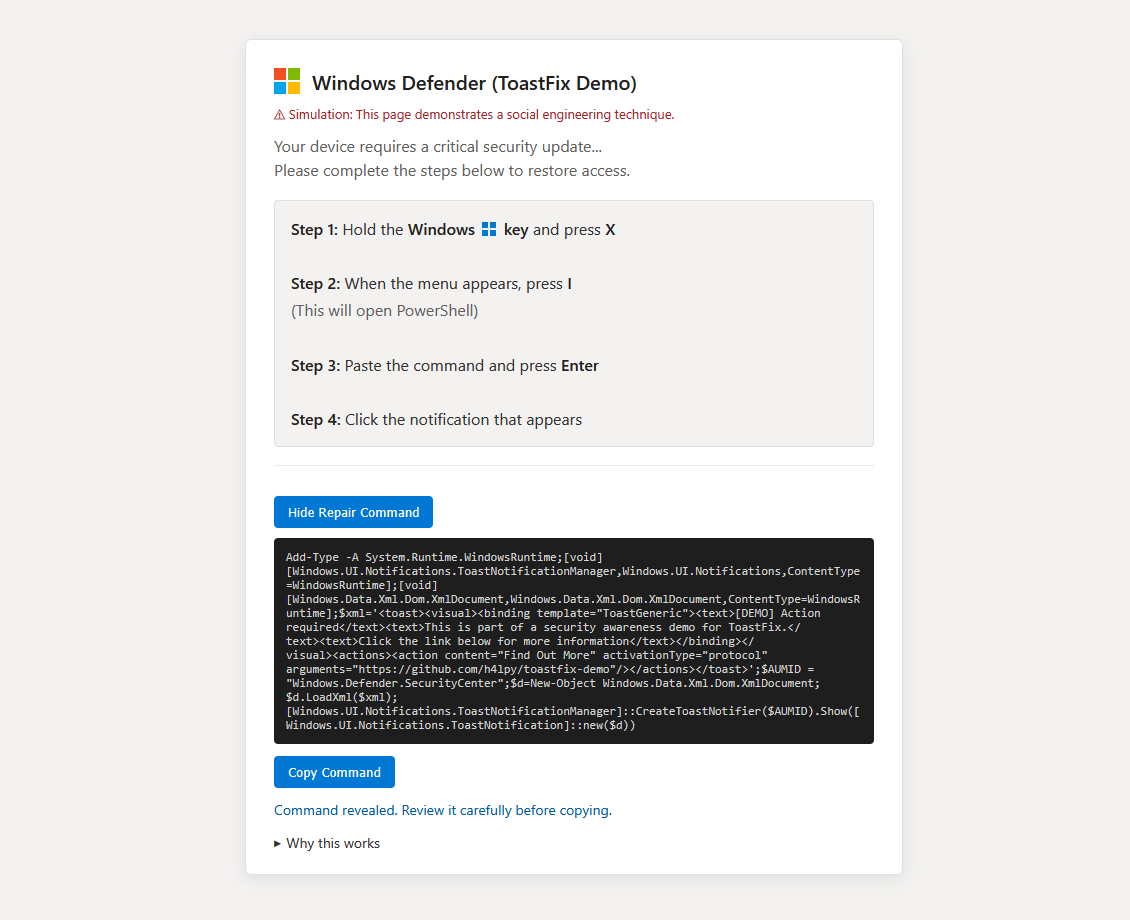 h4lpy/toastfix-demo
प्रूफ-ऑफ-कॉन्सेप्ट सुरक्षा डेमो जो दर्शाता है कि कैसे PowerShell विश्वसनीय दिखने वाली विंडोज टोस्ट सूचनाएं बना सकता है, जो ClickFix-शैली के लालच के…
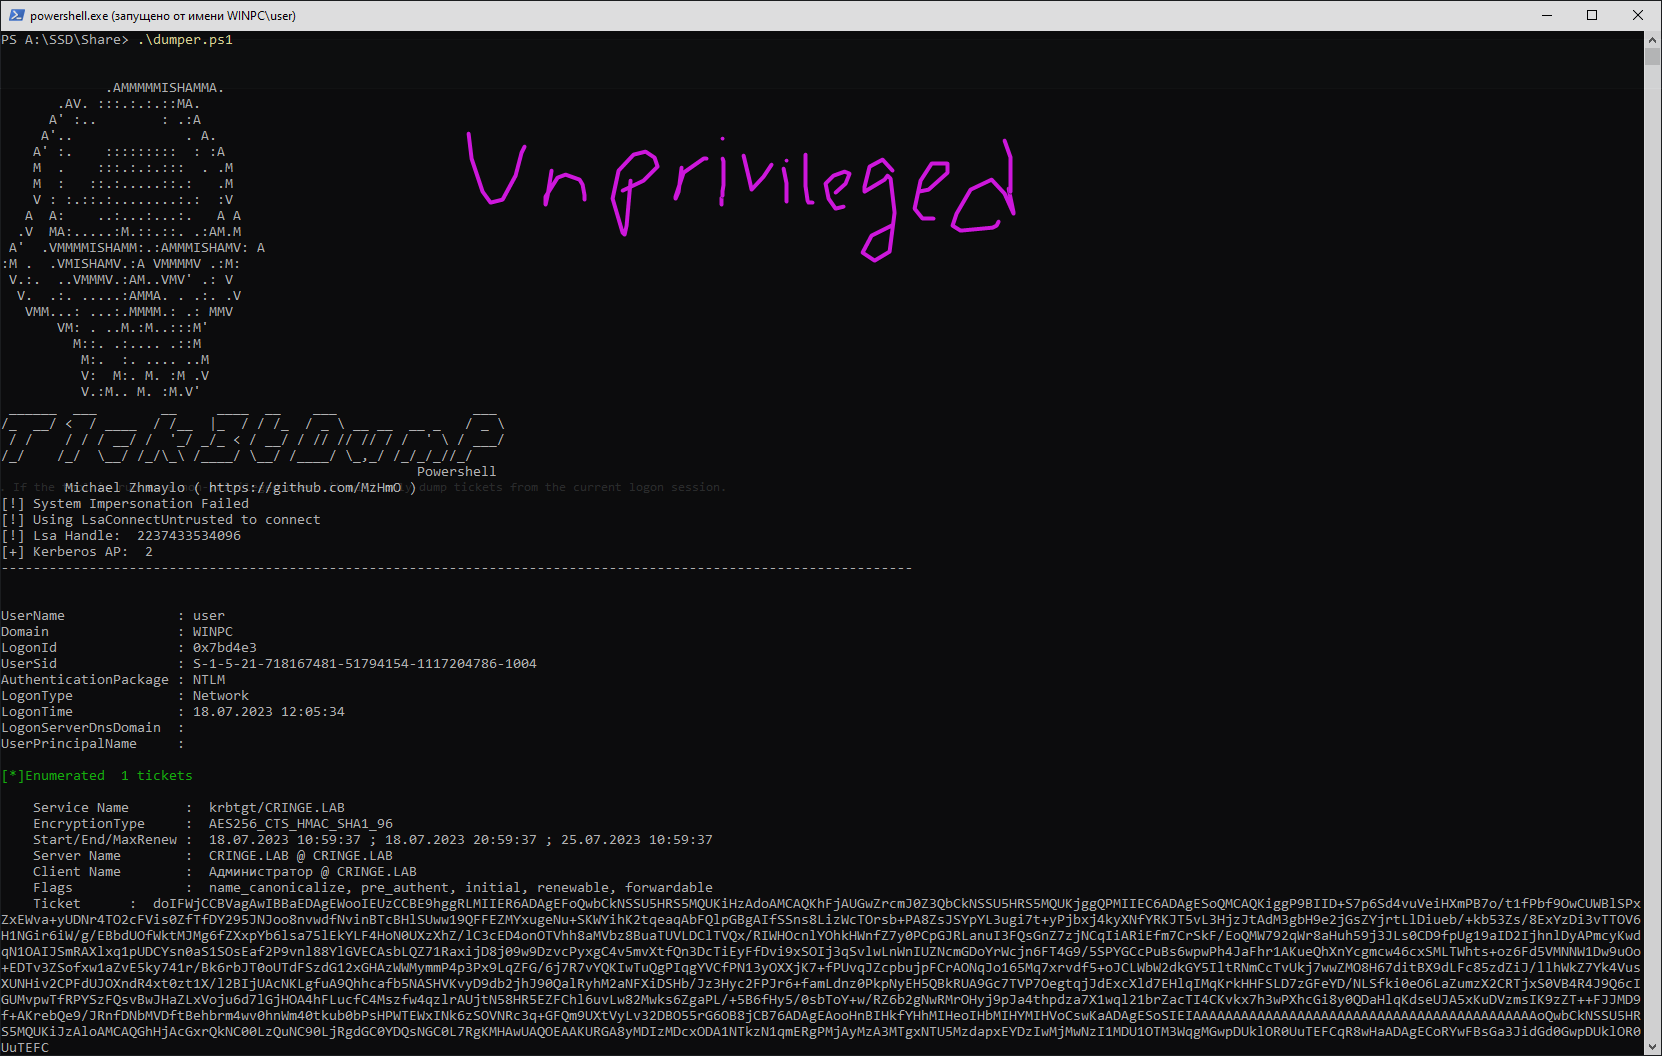 mzhmo/powershellkerberos
कुछ स्क्रिप्ट्स जो Powershell का उपयोग करके kerberos का दुरुपयोग करती हैं