
 #1
घुसपैठ का पता लगाने और रोकथाम प्रणालियों (IDS/IPS) और नेटवर्क सुरक्षा नियंत्रणों को बाईपास करने के उपकरण।
Kitploit अनुशंसित
 dovecoteescapee/byedpiandroid
एंड्रॉइड VPN-आधारित स्थानीय प्रॉक्सी जो सभी ट्रैफ़िक को बिना एन्क्रिप्शन या रिमोट सर्वर के SOCKS5 टनल के माध्यम से पुनर्निर्देशित करके डीप पैकेट…
 ldpreload/blacklotus
BlackLotus UEFI Windows Bootkit
 mr-un1k0d3r/edrs
EDR से बचने के लिए रेड टीम टूल: syscall आईडी को डायनेमिक रूप से रिज़ॉल्व करता है, ntdll स्टब्स को पैच करता है, IAT हुक्स को अनहुक करता है, और प्रमुख…
 samyk/skyjack
एक ड्रोन जिसे स्वायत्त रूप से खोजने, हैक करने और वायरलेस या उड़ान दूरी के भीतर किसी भी अन्य Parrot या 3DR ड्रोन पर पूर्ण नियंत्रण लेने के लिए…
 bytecode77/r77-rootkit
फ़ाइलरहित रिंग 3 रूटकिट जिसमें इंस्टॉलर और स्थायित्व है जो प्रक्रियाओं, फ़ाइलों, नेटवर्क कनेक्शनों आदि को छिपाता है।
 mdsecactivebreach/sharpshooter
पेलोड निर्माण ढांचा
 jm33-m0/emp3r0r
स्व-उपचार गॉसिप मेश C2 सहायता प्राप्त पीयर डिस्कवरी, क्रॉस-प्लेटफॉर्म BOF निष्पादन, और स्क्रिप्टेबल एजेंट्स के साथ।
 cbeuw/cloak
एक सेंसरशिप दरकिनार करने का उपकरण जो सत्तावादी राज्य प्रतिद्वंद्वियों द्वारा पहचान से बचने के लिए है।
 nzymeorg/nzyme
WiFi, Bluetooth और Ethernet खतरा पहचान।
 phra/pezor
शेलकोड और PE एक्जीक्यूटेबल को एंटी-डिबग, अनहुकिंग, सिस्कॉल और मेमोरी फ्लक्चुएशन तकनीकों के साथ एवेसिव पेलोड में पैक करें, रेड-टीम ऑपरेशन के लिए।
 jthuraisamy/syswhispers
AV/EDR evasion via direct system calls.
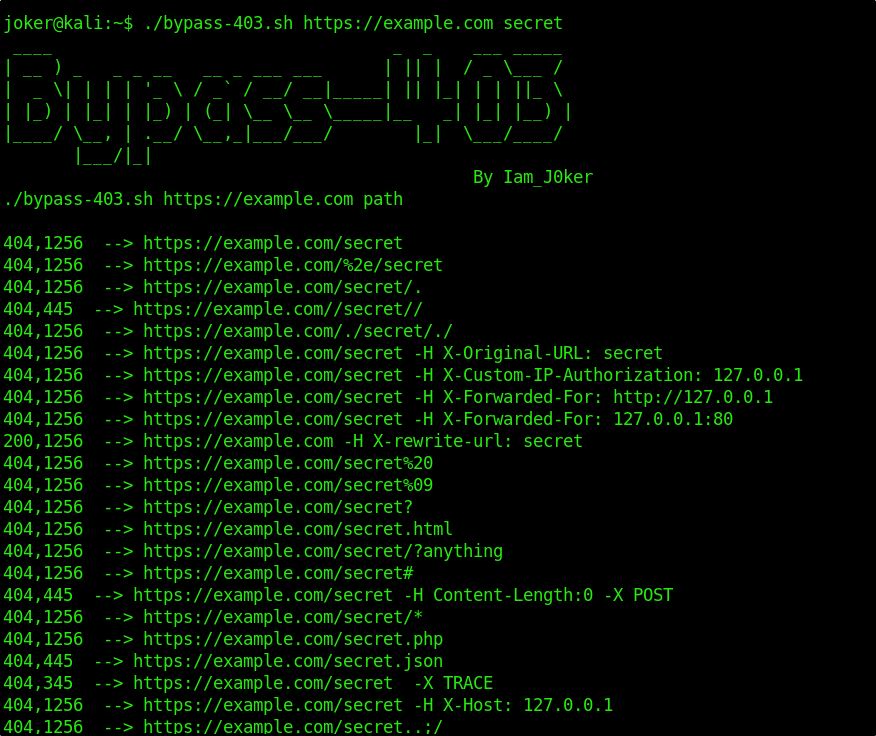 iamj0ker/bypass-403
स्वयं उपयोग के लिए 403 बायपास करने हेतु एक सरल स्क्रिप्ट
 s3cur3th1ssh1t/amsi-bypass-powershell
इस रिपॉजिटरी में कुछ Amsi Bypass विधियाँ हैं जो मुझे विभिन्न ब्लॉग पोस्टों पर मिलीं।
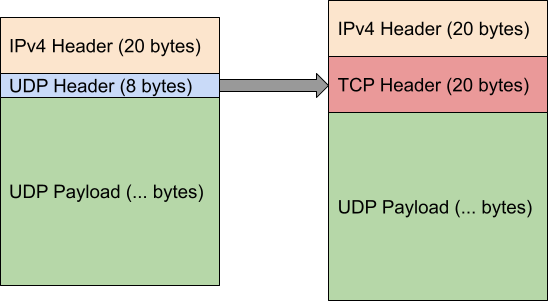 dndx/phantun
UDP स्ट्रीम को (नकली) TCP स्ट्रीम में बदलता है जो Layer 3 और Layer 4 (NAPT) फ़ायरवॉल/NATs से गुज़र सकती हैं।
 sleeyax/burp-awesome-tls
TLS फिंगरप्रिंटिंग से बचने के लिए Burp एक्सटेंशन। WAF को बायपास करें, किसी भी ब्राउज़र को स्पूफ करें।
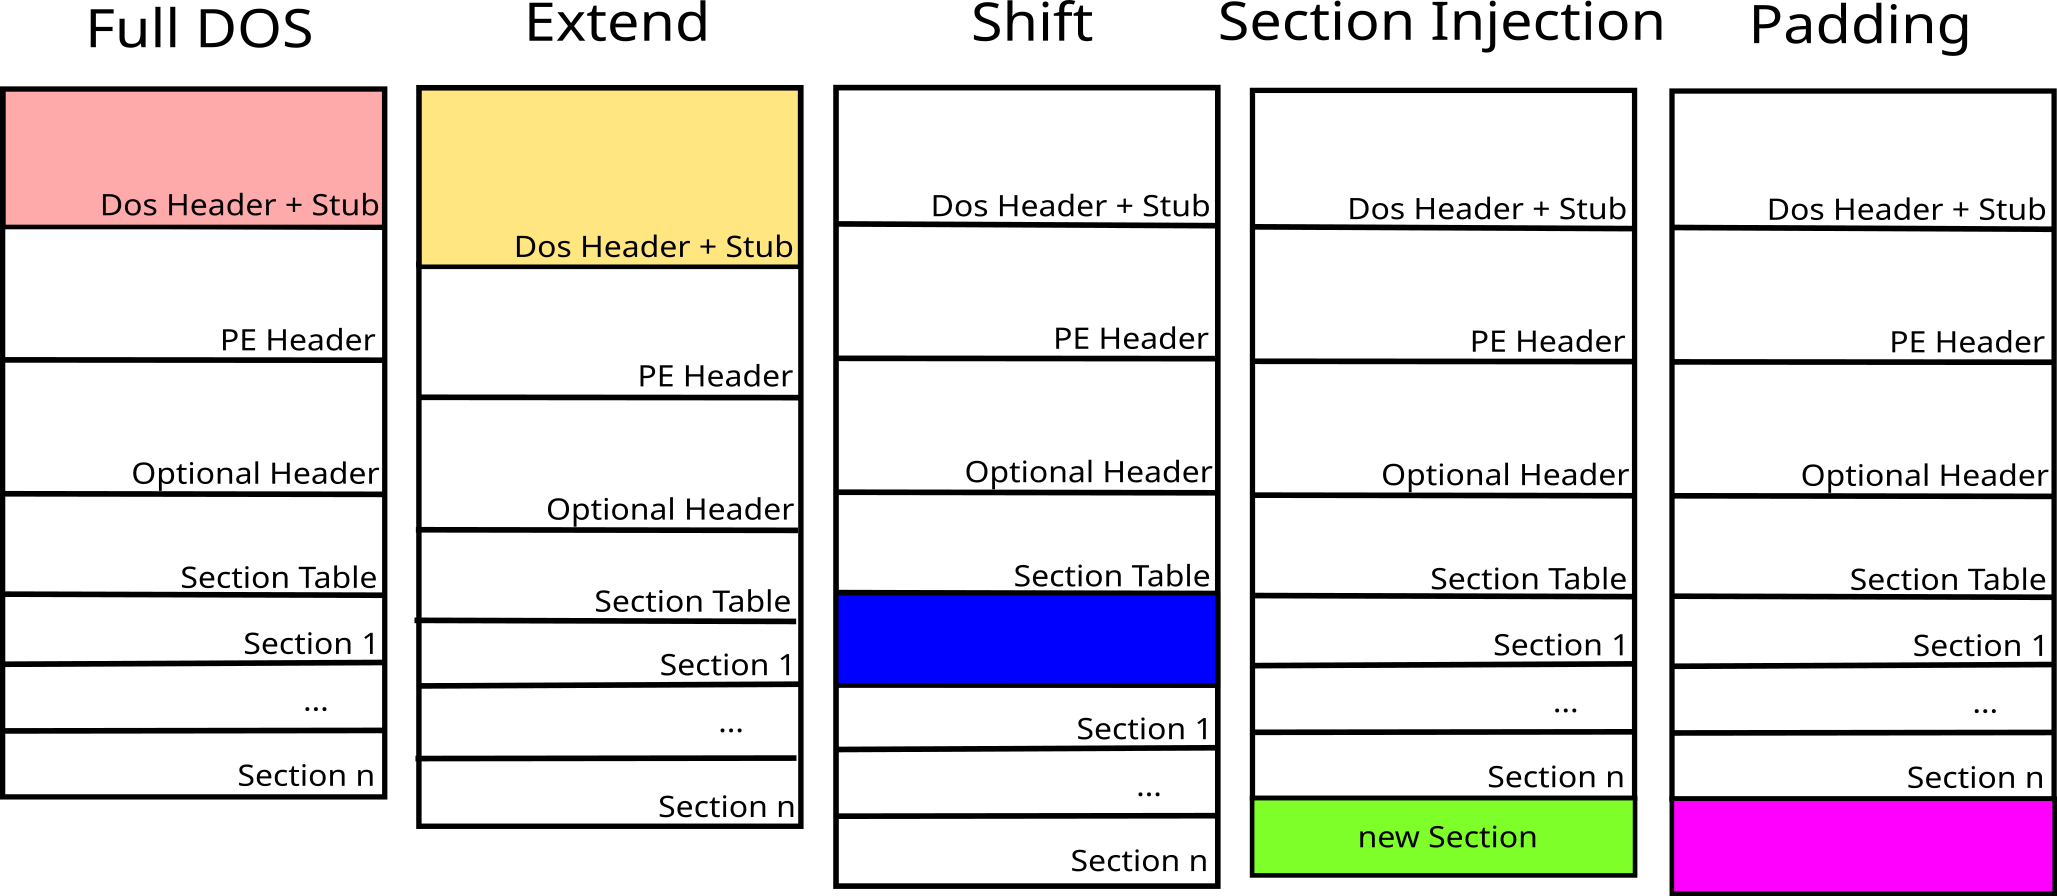 govolution/avet
एंटीवायरस बाईपास टूल
 bashfuscator/bashfuscator
एक पूरी तरह से कॉन्फ़िगरेबल और विस्तार योग्य Bash अस्पष्टीकरण ढांचा। यह उपकरण रेड टीम और ब्लू टीम दोनों की मदद के लिए बनाया गया है।
 jthuraisamy/syswhispers2
AV/EDR से बचाव प्रत्यक्ष सिस्टम कॉल के माध्यम से।








