
 #1
घुसपैठ का पता लगाने और रोकथाम प्रणालियों (IDS/IPS) और नेटवर्क सुरक्षा नियंत्रणों को बाईपास करने के उपकरण।
Kitploit अनुशंसित

 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY और AV बाइपास, AMSI पैच्ड
 yojiwatanabe/networkalarm
एक उपकरण जो स्थानीय नेटवर्क ट्रैफ़िक की संभावित सुरक्षा कमजोरियों के लिए निगरानी करता है। उपयोगकर्ता को संभावित nmap स्कैन, Nikto स्कैन, स्पष्ट रूप…
 iagox86/dnscat2
DNS प्रोटोकॉल पर एन्क्रिप्टेड कमांड-एंड-कंट्रोल टनल। पेनिट्रेशन टेस्टिंग के लिए गुप्त C&C चैनल बनाता है, DNS क्वेरी के माध्यम से फ़ाइल ट्रांसफ़र, शेल…
 flangvik/azurec2relay
एक Azure फ़ंक्शन जो malleable C2 प्रोफाइल का उपयोग करके Cobalt Strike बीकन ट्रैफ़िक को मान्य करता है और रिले करता है, अमान्य अनुरोधों को एक डिकॉय…
 codepr/creak
विषाक्त करें, रीसेट करें, स्पूफ करें, रीडायरेक्ट करें MITM स्क्रिप्ट
 0xflux/vectored-exception-handling-squared
वेक्टर अपवाद हैंडलिंग स्क्वेर्ड

 ymsniper/kto
स्वचालित Wi-Fi डीऑथेंटिकेशन टूल जो लगातार लक्ष्य SSID पर क्लाइंट्स को स्कैन करता है और गैर-श्वेतसूचीबद्ध उपकरणों को बाहर करता है। इसमें श्वेतसूची…
 sinologicnet/sipcheck
Asterisk प्रमाणीकरण लॉग की निगरानी करता है और iptables का उपयोग करके बार-बार विफल लॉगिन प्रयासों वाले IP को स्वचालित रूप से प्रतिबंधित करता है,…
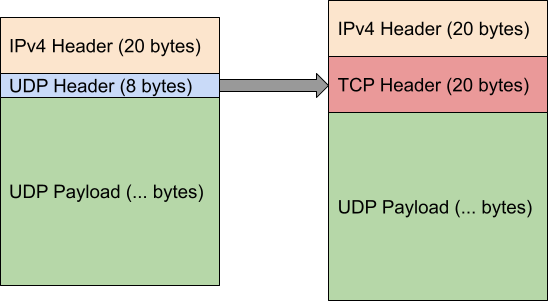 dndx/phantun
UDP स्ट्रीम को (नकली) TCP स्ट्रीम में बदलता है जो Layer 3 और Layer 4 (NAPT) फ़ायरवॉल/NATs से गुज़र सकती हैं।
 daem0nc0re/tangledwinexec
Windows प्रक्रिया निष्पादन तकनीकों की जांच के लिए PoCs और उपकरण
 depthsecurity/relayking-depth
डोमेन पर हावी हों। रॉयल्टी के लिए रिले करें।
 solomonsklash/sleepycrypt
सोते समय चल रही प्रक्रिया की छवि (प्रोसेस इमेज) को एन्क्रिप्ट करने के लिए एक शेलकोड फ़ंक्शन।
 coreruleset/coreruleset
वेब एप्लिकेशन फ़ायरवॉल के लिए सामान्य हमले का पता लगाने वाला नियम सेट, जो OWASP Top Ten और सामान्य कमजोरियों से न्यूनतम गलत सकारात्मकता के साथ…
 hasherezade/pe_to_shellcode
PE को शेलकोड में परिवर्तित करता है
 tihanyin/pssw100avb
100% AV बाईपास के साथ उपयोगी Powershell स्क्रिप्ट्स की एक सूची (प्रकाशन के समय)।
 blacksnufkin/byovd
BYOVD अनुसंधान उपयोग-मामले जिनमें असुरक्षित ड्राइवर खोज और रिवर्स इंजीनियरिंग पद्धति शामिल है। (CVE-2025-52915, CVE-2025-1055, CVE-2026-3609,…
 xsanflip/nyawit
DuckyScript और Bash Bunny पेलोड को कीबोर्ड लेआउट चयन, AV ऑब्फस्केशन और कई निष्पादन रणनीतियों के साथ अनुकूलित Flipper Zero BadUSB इंजेक्शन स्क्रिप्ट…







