
 #1
घुसपैठ का पता लगाने और रोकथाम प्रणालियों (IDS/IPS) और नेटवर्क सुरक्षा नियंत्रणों को बाईपास करने के उपकरण।
Kitploit अनुशंसित
 gmh5225/bedaisy-bypass
कर्नेल-मोड हुक जो BEDaisy-से-सेवा रिपोर्ट ट्रैफ़िक को रोकता, डिक्रिप्ट करता और निष्प्रभावी करता है, ताकि UEFI और गैर-UEFI सिस्टम पर एंटी-चीट पहचान को…
 secforce/tunna
Tunna, उपकरणों का एक समूह है जो किसी भी TCP संचार को HTTP के ऊपर लपेटकर टनल करेगा। इसका उपयोग पूरी तरह से फायरवॉल वाले वातावरणों में नेटवर्क…
 the-snek-initiative/snek_equinox
एक काल्पनिक EDR Spoofer को होस्ट करने वाला रिपॉजिटरी, जैसा कि मूल रूप से Nightmare-Eclipse द्वारा खोजा गया था।
 0xflux/vectored-exception-handling-squared
वेक्टर अपवाद हैंडलिंग स्क्वेर्ड
 watchdogsecurity/ring3-kit
प्रक्रिया को कार्य प्रबंधक से छुपाता है NT API Hooking (NtQuerySystemInformation) का उपयोग करके
 hackplayers/salsa-tools
Salsa Tools - ShellReverse TCP/UDP/ICMP/DNS/SSL/BINDTCP/Shellcode/SILENTTRINITY और AV बाइपास, AMSI पैच्ड
 petabi/sniffles
Sniffles: IDS और रेगुलर एक्सप्रेशन मूल्यांकन के लिए पैकेट कैप्चर जनरेटर
 s3cur3th1ssh1t/offensivevba
यह रिपॉजिटरी Office दस्तावेज़ों में मैक्रोज़ के लिए कुछ कोड निष्पादन और AV एवेज़न विधियों को कवर करती है।
 daem0nc0re/tangledwinexec
Windows प्रक्रिया निष्पादन तकनीकों की जांच के लिए PoCs और उपकरण
 sinologicnet/sipcheck
Asterisk प्रमाणीकरण लॉग की निगरानी करता है और iptables का उपयोग करके बार-बार विफल लॉगिन प्रयासों वाले IP को स्वचालित रूप से प्रतिबंधित करता है,…
 cucadili/cve-2017-3066
CVE-2017-3066 का विश्लेषण और शोषण, Adobe ColdFusion के BlazeDS लाइब्रेरी में एक Java डिसीरियलाइज़ेशन RCE, Suricata डिटेक्शन नियमों और ysoserial पेलोड…
 codepr/creak
विषाक्त करें, रीसेट करें, स्पूफ करें, रीडायरेक्ट करें MITM स्क्रिप्ट
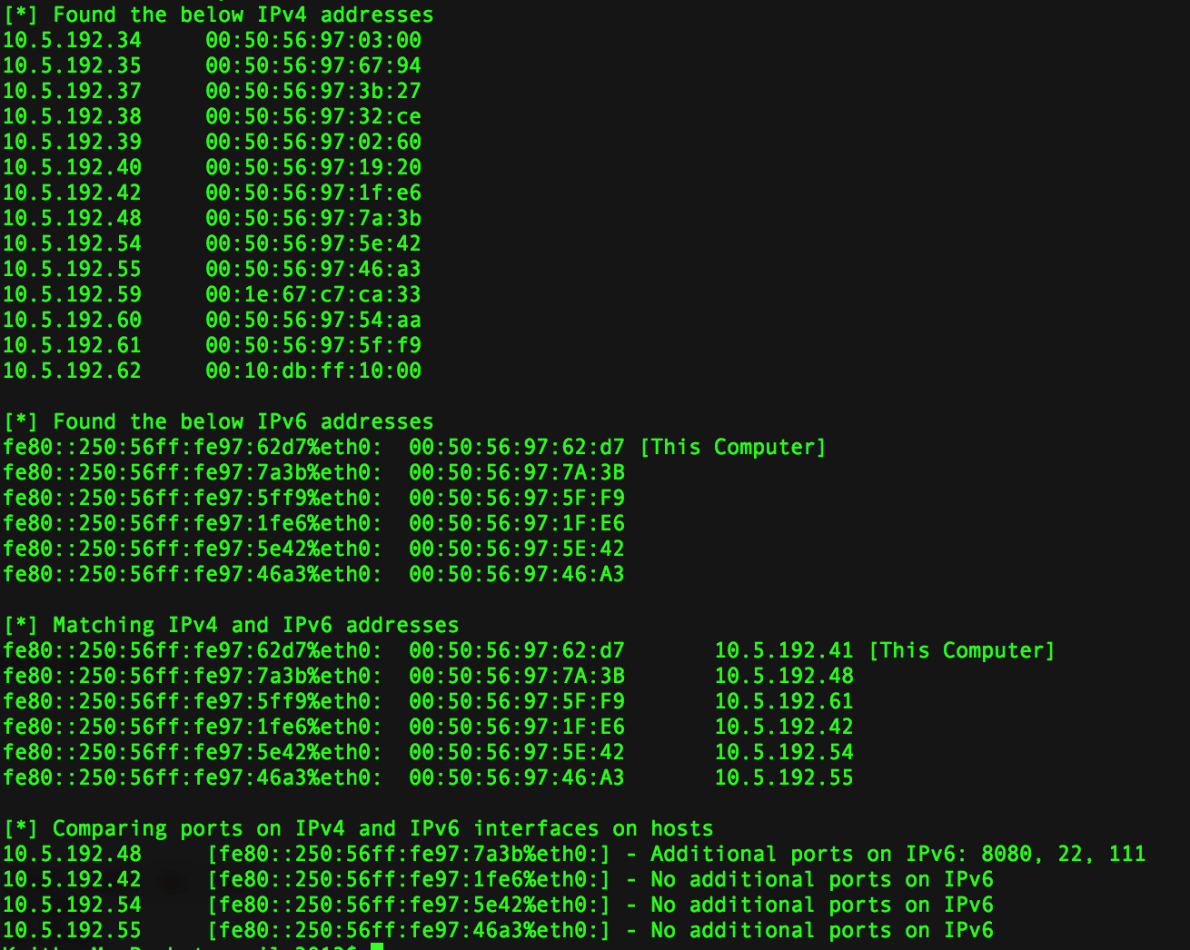 milo2012/ipv4bypass
सुरक्षा को बायपास करने के लिए IPv6 का उपयोग
 synacktiv/twoface
Linux पर "Two-Face" Rust बाइनरी
 beetlechunks/redsails
RedSails एक पायथन आधारित पोस्ट-एक्सप्लॉइटेशन प्रोजेक्ट है जिसका उद्देश्य होस्ट-आधारित सुरक्षा निगरानी और लॉगिंग को बायपास करना है। DerbyCon 2017…
 tcstool/fireaway
अगली पीढ़ी का फायरवॉल ऑडिट और बाईपास टूल
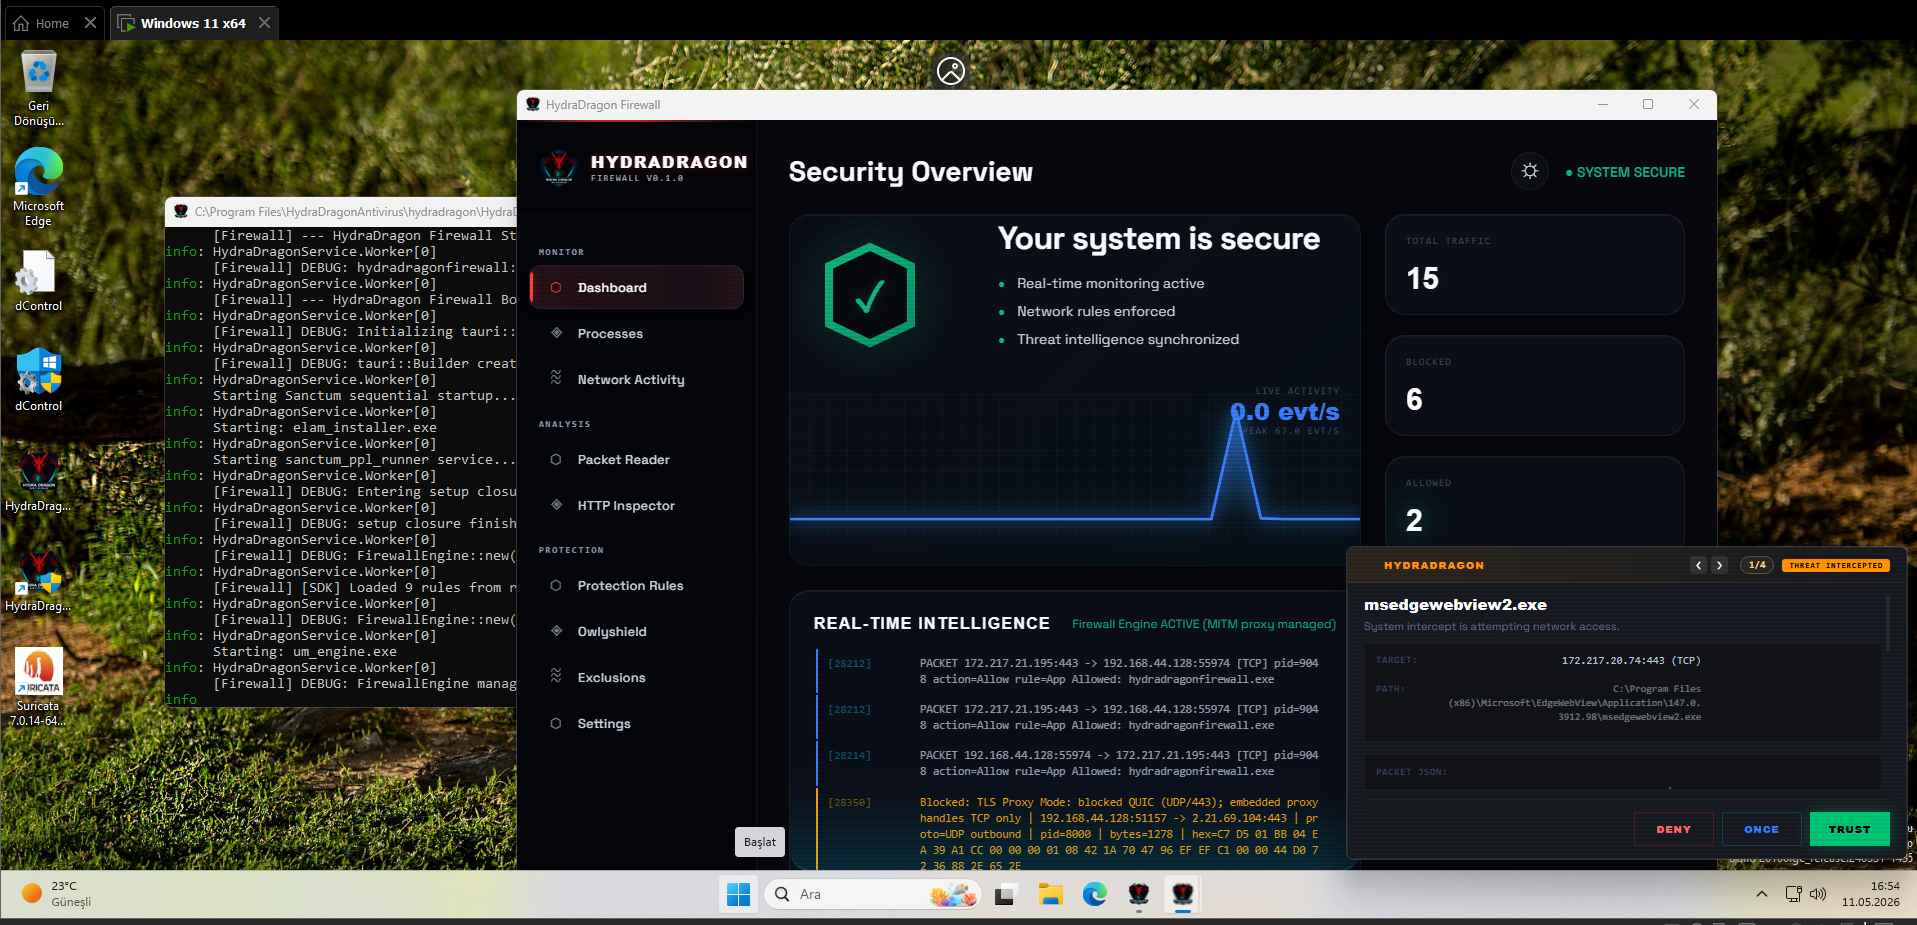 hydradragonantivirus/hydradragonantivirus
Dynamic and static analysis with Real Time Malware Analysis with Antivirus for Windows, including open-source XDR (3 EDR projects), ClamAV, YARA-X,…








