
 #1
घुसपैठ का पता लगाने और रोकथाम प्रणालियों (IDS/IPS) और नेटवर्क सुरक्षा नियंत्रणों को बाईपास करने के उपकरण।
Kitploit अनुशंसित
 denuitt1/mhr-cfw
एक Domain-Fronting Relay जो GAS (Google Apps Script) के माध्यम से ट्रैफ़िक को रूट करता है और इसे Cloudflare Workers पर अग्रेषित करता है। DPI को…
qwqdanchun/dcratC# में एक सरल रिमोट टूल।
 swelljoe/flar
हल्का CLI टूल जो AI कोडिंग एजेंटों को पृथक Bubblewrap सैंडबॉक्स में चलाता है, जिसमें प्रॉम्प्ट इंजेक्शन और सप्लाई चेन हमलों से बचाव के लिए सख्त…
 b3rt1ng/koi
PTY अपग्रेड, पोस्ट-एक्सप्लॉइटेशन मॉड्यूल, लेयर 3 टनलिंग, EDR बायपास के लिए पेलोड ऑब्फस्केशन, सेशन लॉगिंग, और LLM-संचालित नियंत्रण के लिए MCP सर्वर के…
 noahoksuz/osripper
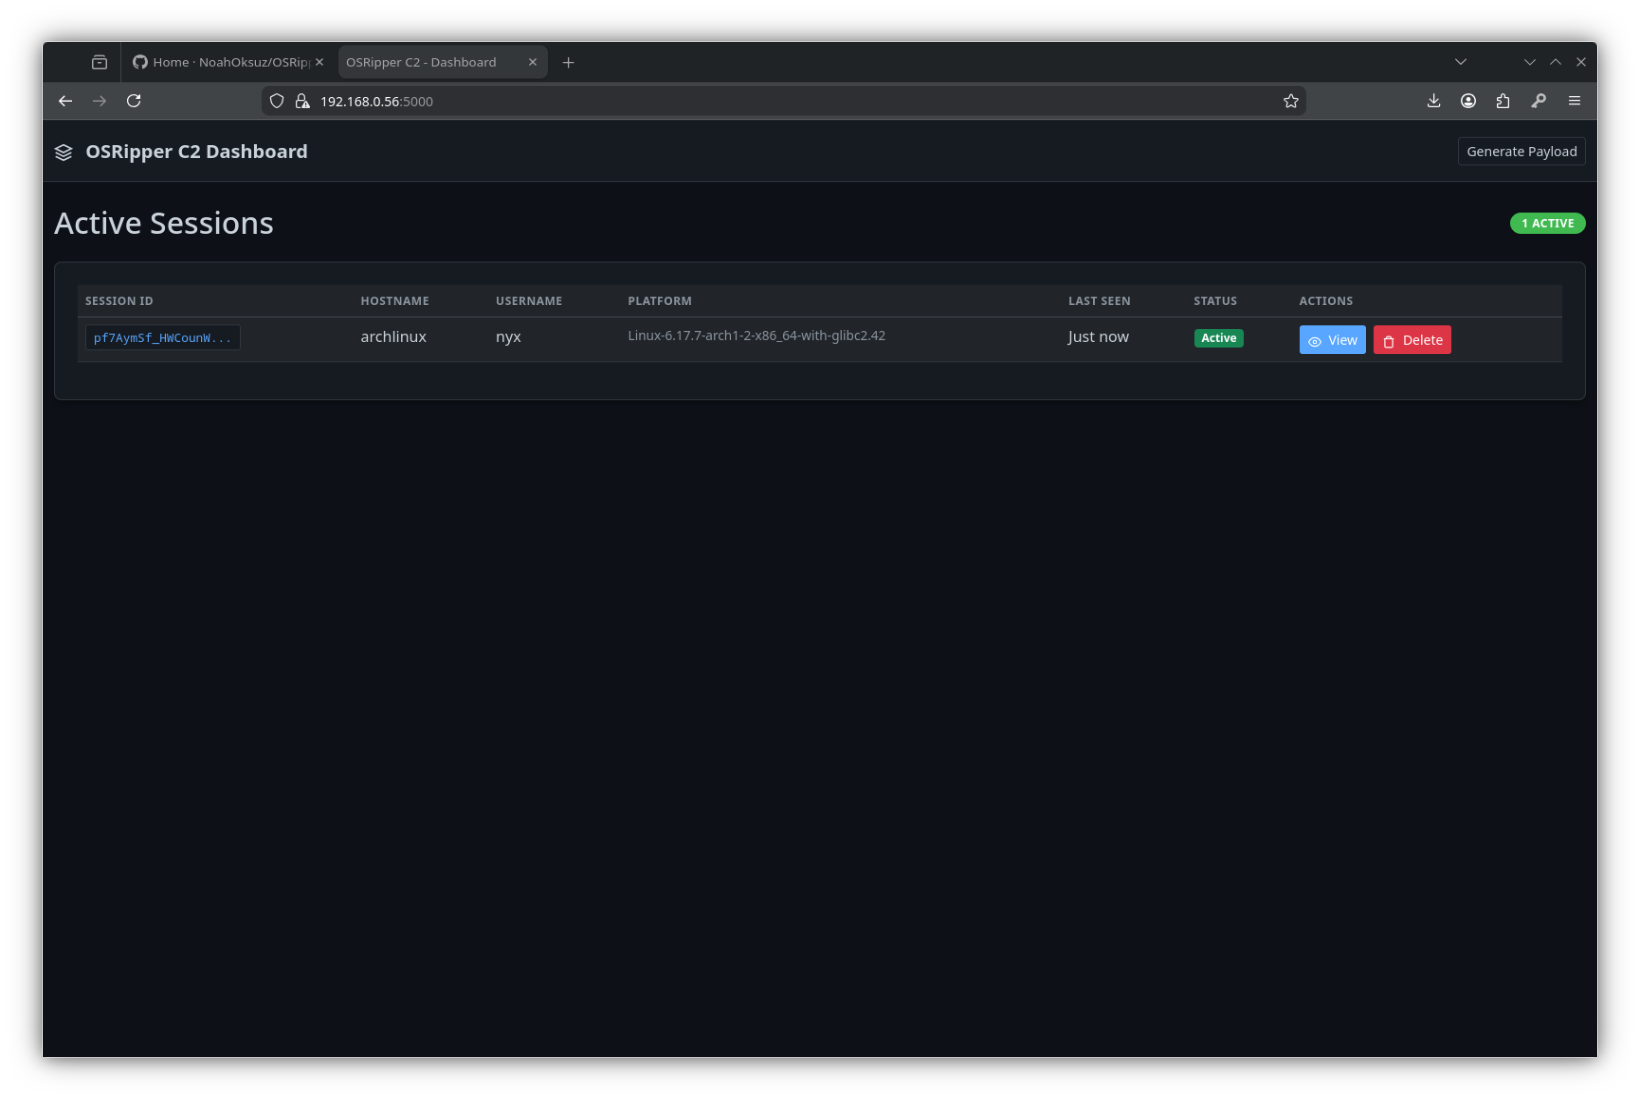
एंटीवायरस से बचने वाला क्रॉस-प्लेटफ़ॉर्म Backdoor और Crypter Framework एक एकीकृत हल्के वजन वाले webUI के साथ
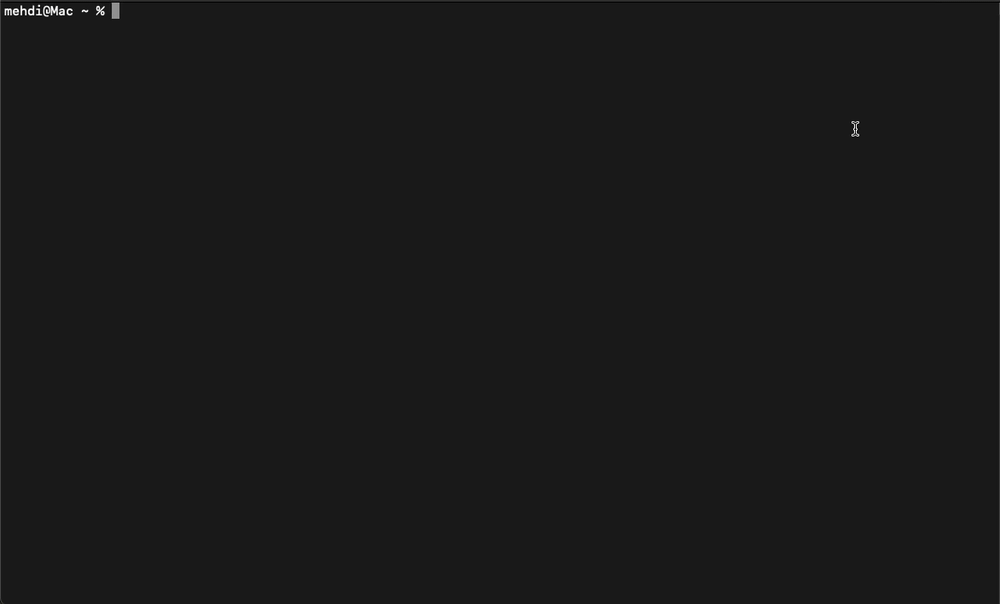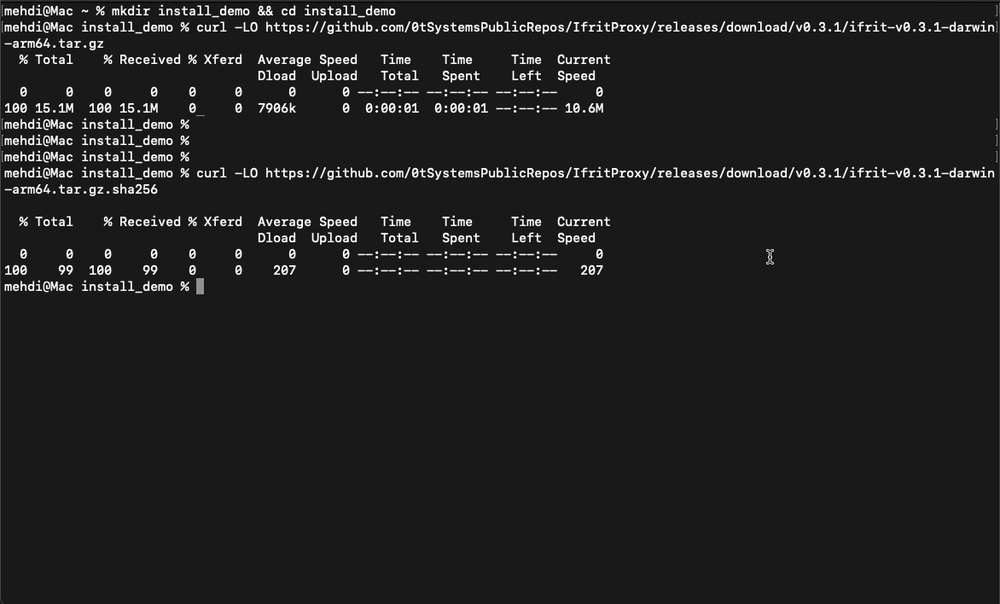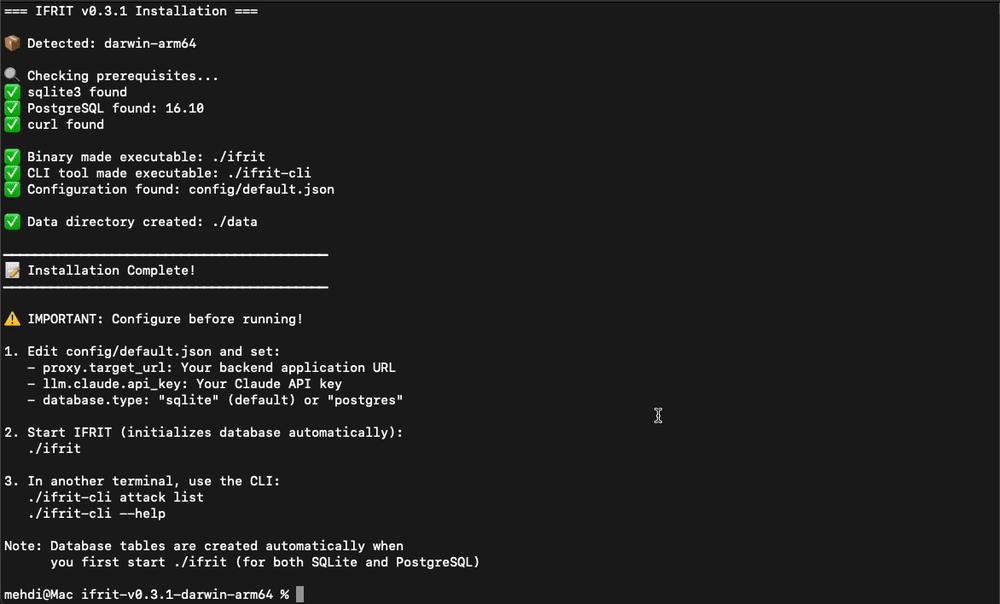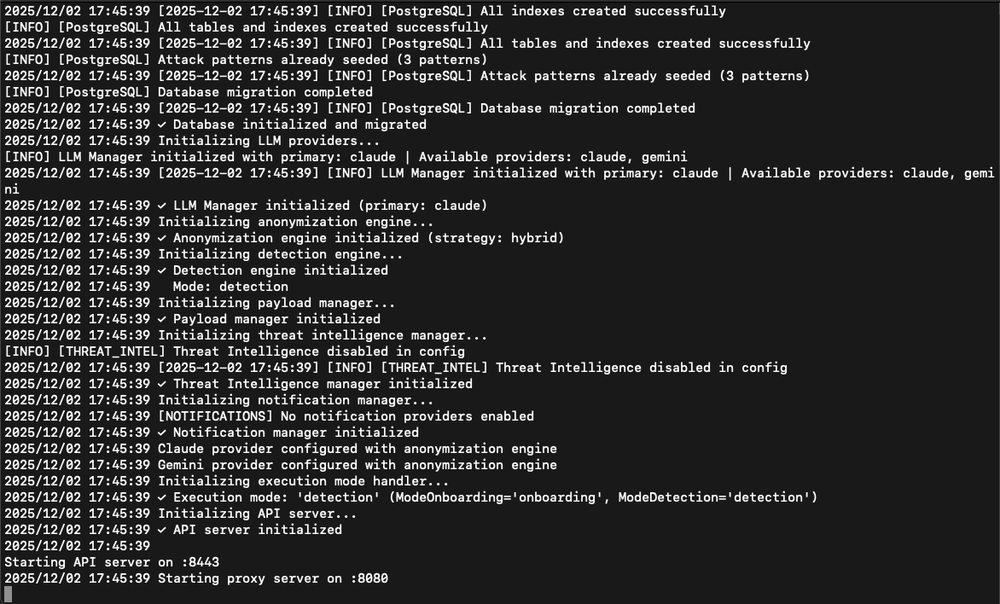 0tsystemspublicrepos/ifritproxy
IFRIT एक AI-संचालित रिवर्स प्रॉक्सी है जो वास्तविक समय में आने वाले अनुरोधों को इंटरसेप्ट करता है और प्रत्येक को वैध या दुर्भावनापूर्ण के रूप में…
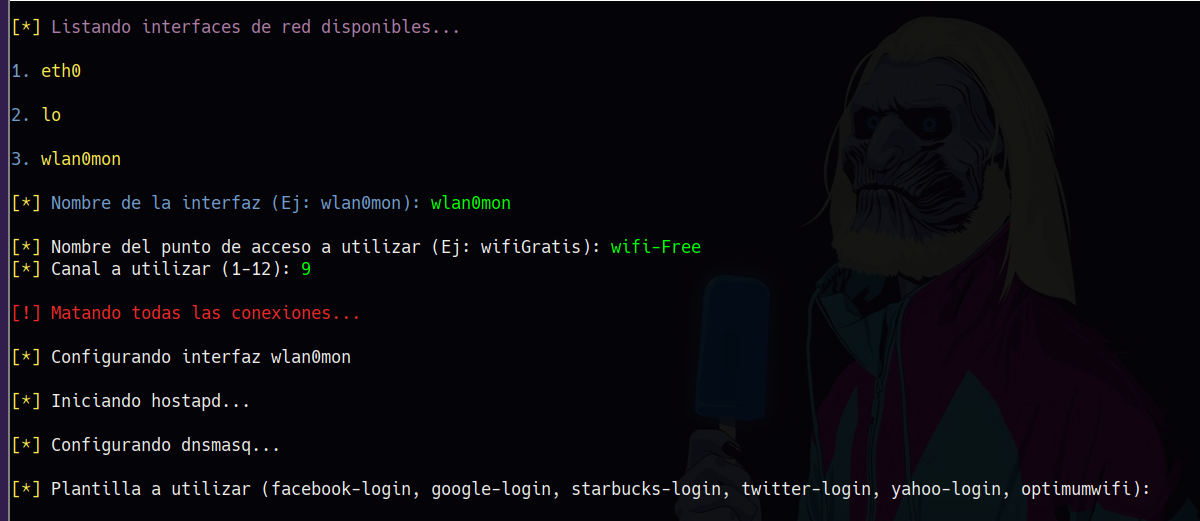 s4vitar/eviltrust
एक Rogue AP के स्वचालित परिनियोजन के लिए आदर्श उपकरण जिसमें टेम्पलेट चयन + 2FA की क्षमता है। इसके लिए वायर्ड कनेक्शन की आवश्यकता नहीं है।
 fabdotnet/cve-2023-27100
CVE-2023-27100 के लिए शोषण जो pfSense की एंटी-ब्रूट फोर्स सुरक्षा को तैयार किए गए X-Forwarded-For हेडर्स और एंटी-CSRF टोकन के माध्यम से बायपास करता…
secdev/scapyप्रोटोकॉल की व्यापक श्रेणी में नेटवर्क पैकेटों को फोर्ज करने, डिकोड करने, भेजने, कैप्चर करने और विश्लेषण करने के लिए एक पायथन-आधारित इंटरैक्टिव पैकेट…
 bunkerity/bunkerweb
🛡️ ओपन-सोर्स और क्लाउड-नेटिव वेब एप्लिकेशन फ़ायरवॉल (WAF)
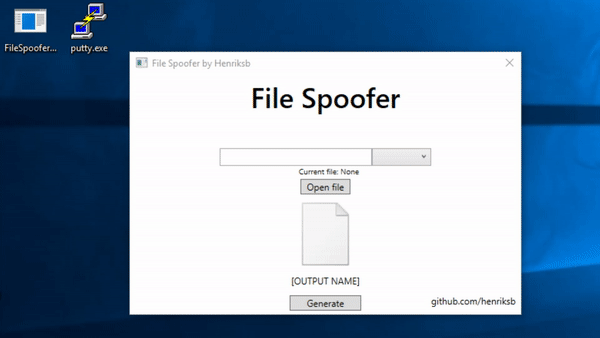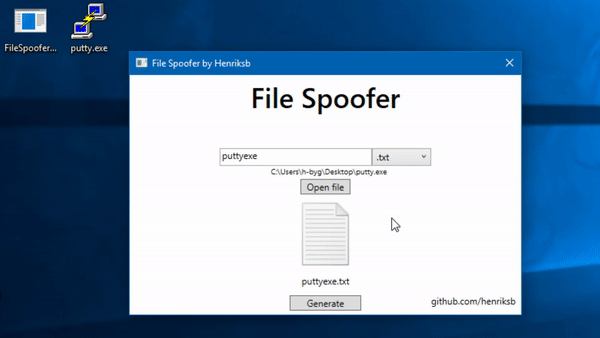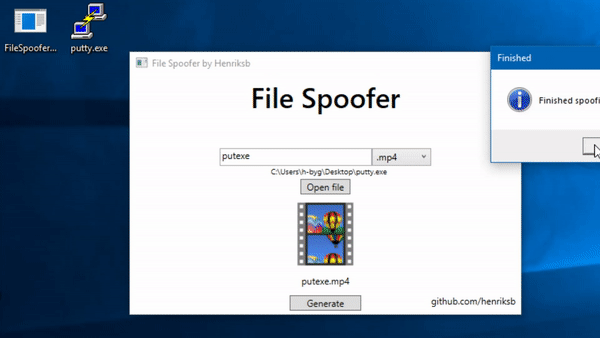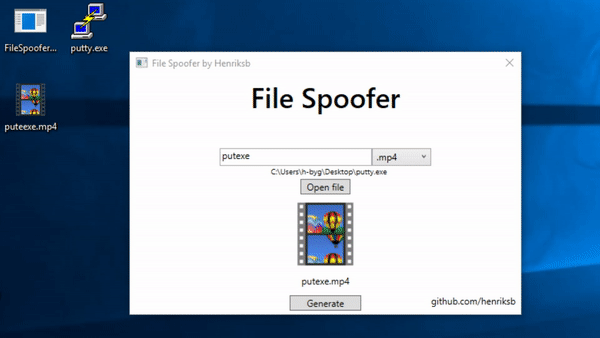 henriksb/extensionspoofer
Spoof file icons and extensions in Windows
 idov31/mrkaplan
रेड टीमर्स के लिए PowerShell टूल जो इवेंट लॉगिंग बंद करके, फ़ाइल और रजिस्ट्री आर्टिफैक्ट्स को हटाकर, और विभिन्न उपयोगकर्ताओं के बीच टाइमस्टैम्प्स को…
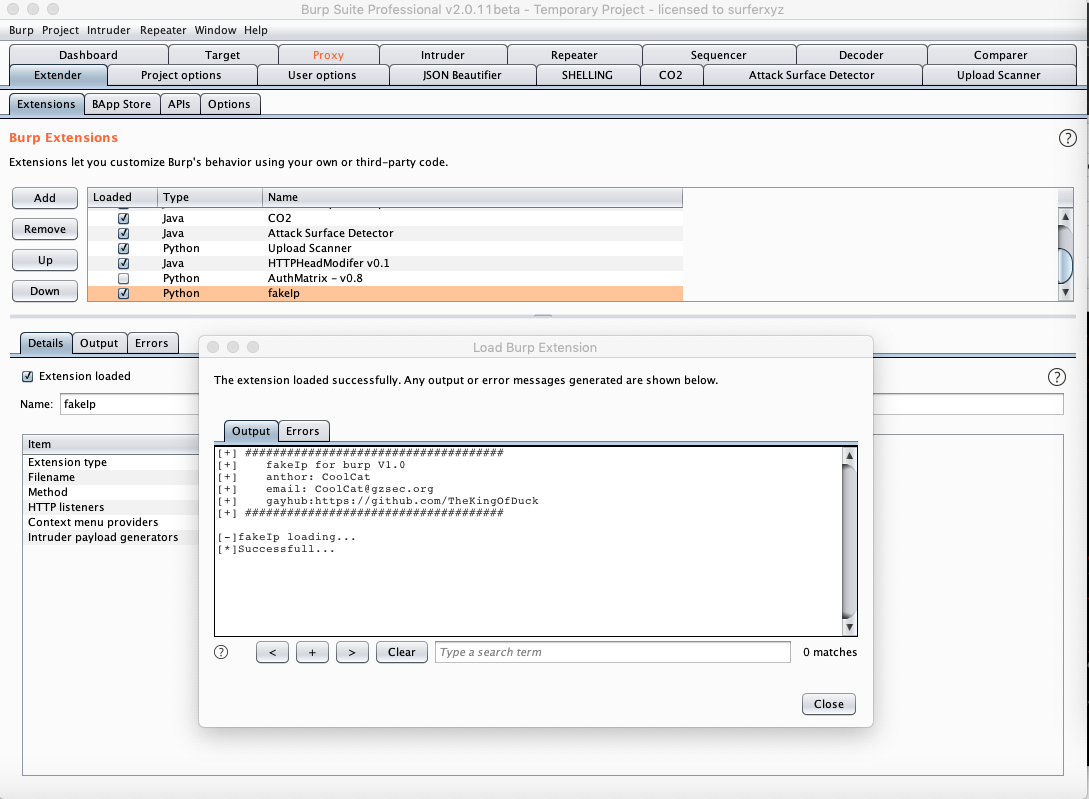 thekingofduck/burpfakeip
बर्प सुइट एक्सटेंशन जो HTTP अनुरोधों में IP पते स्पूफ करने के लिए है, जिससे सर्वर-साइड IP प्रतिबंधों का परीक्षण और IP-आधारित एक्सेस नियंत्रणों को…
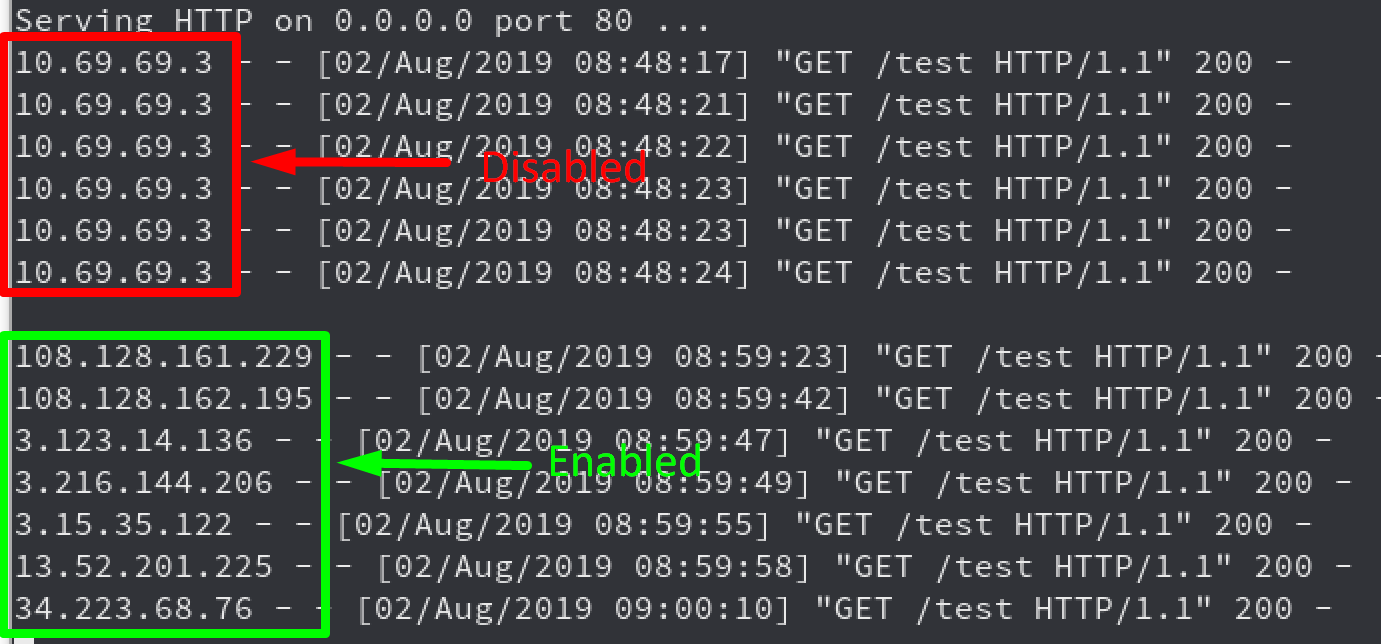 rhinosecuritylabs/iprotate_burp_extension
Burp Suite के लिए एक्सटेंशन जो प्रत्येक अनुरोध पर आपके IP को घुमाने के लिए AWS API Gateway का उपयोग करता है।
 aircrack-ng/mdk4
IEEE 802.11 वाई-फाई परीक्षण उपकरण प्रोटोकॉल कमजोरियों के शोषण के लिए, जिसमें beacon flooding, deauthentication, packet fuzzing, और IDS evasion शामिल…
 xkiian/awswaf
AWS WAF Solver, पूर्ण रिवर्स इंजीनियरिंग, 100% Python और Golang में लागू किया गया।
 masterking32/masterhttprelayvpn
डोमेन-फ्रंटेड HTTP/SOCKS5 प्रॉक्सी टनलिंग ट्रैफिक Google Apps Script के माध्यम से, MITM TLS इंटरसेप्शन, HTTP/1-2 मल्टीप्लेक्सिंग और DPI एवेज़न के साथ।
 saadahla/anti-sandbox
AnyRun सैंडबॉक्स वातावरण का पता लगाने के लिए C++ टूल, जो मैलवेयर को गतिशील विश्लेषण और स्वचालित सैंडबॉक्सिंग सिस्टम से बचने में सक्षम बनाता है।









