
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 bunnie/dc34-vault
DC34 बैज के लिए Vault ऐप
 agentrust-io/cmcp
cMCP: गोपनीय MCP गेटवे। MCP टूल कॉल के लिए हार्डवेयर-प्रमाणित नीति प्रवर्तन।
 synacktiv/aadoutsider-py
Python3 में AADInternals की AsOutsider सुविधाओं का पुनर्लेखन
 haidang-infosec/phantom-grid
एक eBPF-संचालित Active Defense प्रणाली जो आपके Linux सर्वर को एक भ्रामक honeypot में बदल देती है। इसमें पारदर्शी ट्रैफ़िक रीडायरेक्शन, OS…
 drunkf0x/adspider
प्रतिकृति मेटाडेटा के साथ सक्रिय निर्देशिका में परिवर्तनों की निगरानी करें
 bishopfox/cirro
प्रबंधन और डेटा प्लेन पर हमले के रास्ते बनाना
 breakfix/sharpscom
SCOM के साथ इंटरैक्ट करने के लिए एक C# उपयोगिता
 quarkslab/android-hardware-attestation-demo
एक Android HW Attestation डेमो
 snizi/cve-2026-18963-exploit
Keycloak CVE-2026-18963 के लिए एक्सप्लॉइट जो रीसेट-क्रेडेंशियल बाईपास के माध्यम से बिना प्रमाणीकरण के खाता अधिग्रहण सक्षम करता है। इसमें सुरक्षित…
 farenhytee/database-sentinel
Supabase के लिए ओपन-सोर्स सुरक्षा ऑडिट: एक read-only MCP सर्वर, एक CLI एजेंट और एक Claude Skill। RLS गलत कॉन्फ़िगरेशन, उजागर कुंजियाँ और जोखिम भरे…
 synacktiv/cve-2024-45409
रूबी-एसएएमएल / गिटलैब प्रमाणीकरण बाईपास (CVE-2024-45409) शोषण
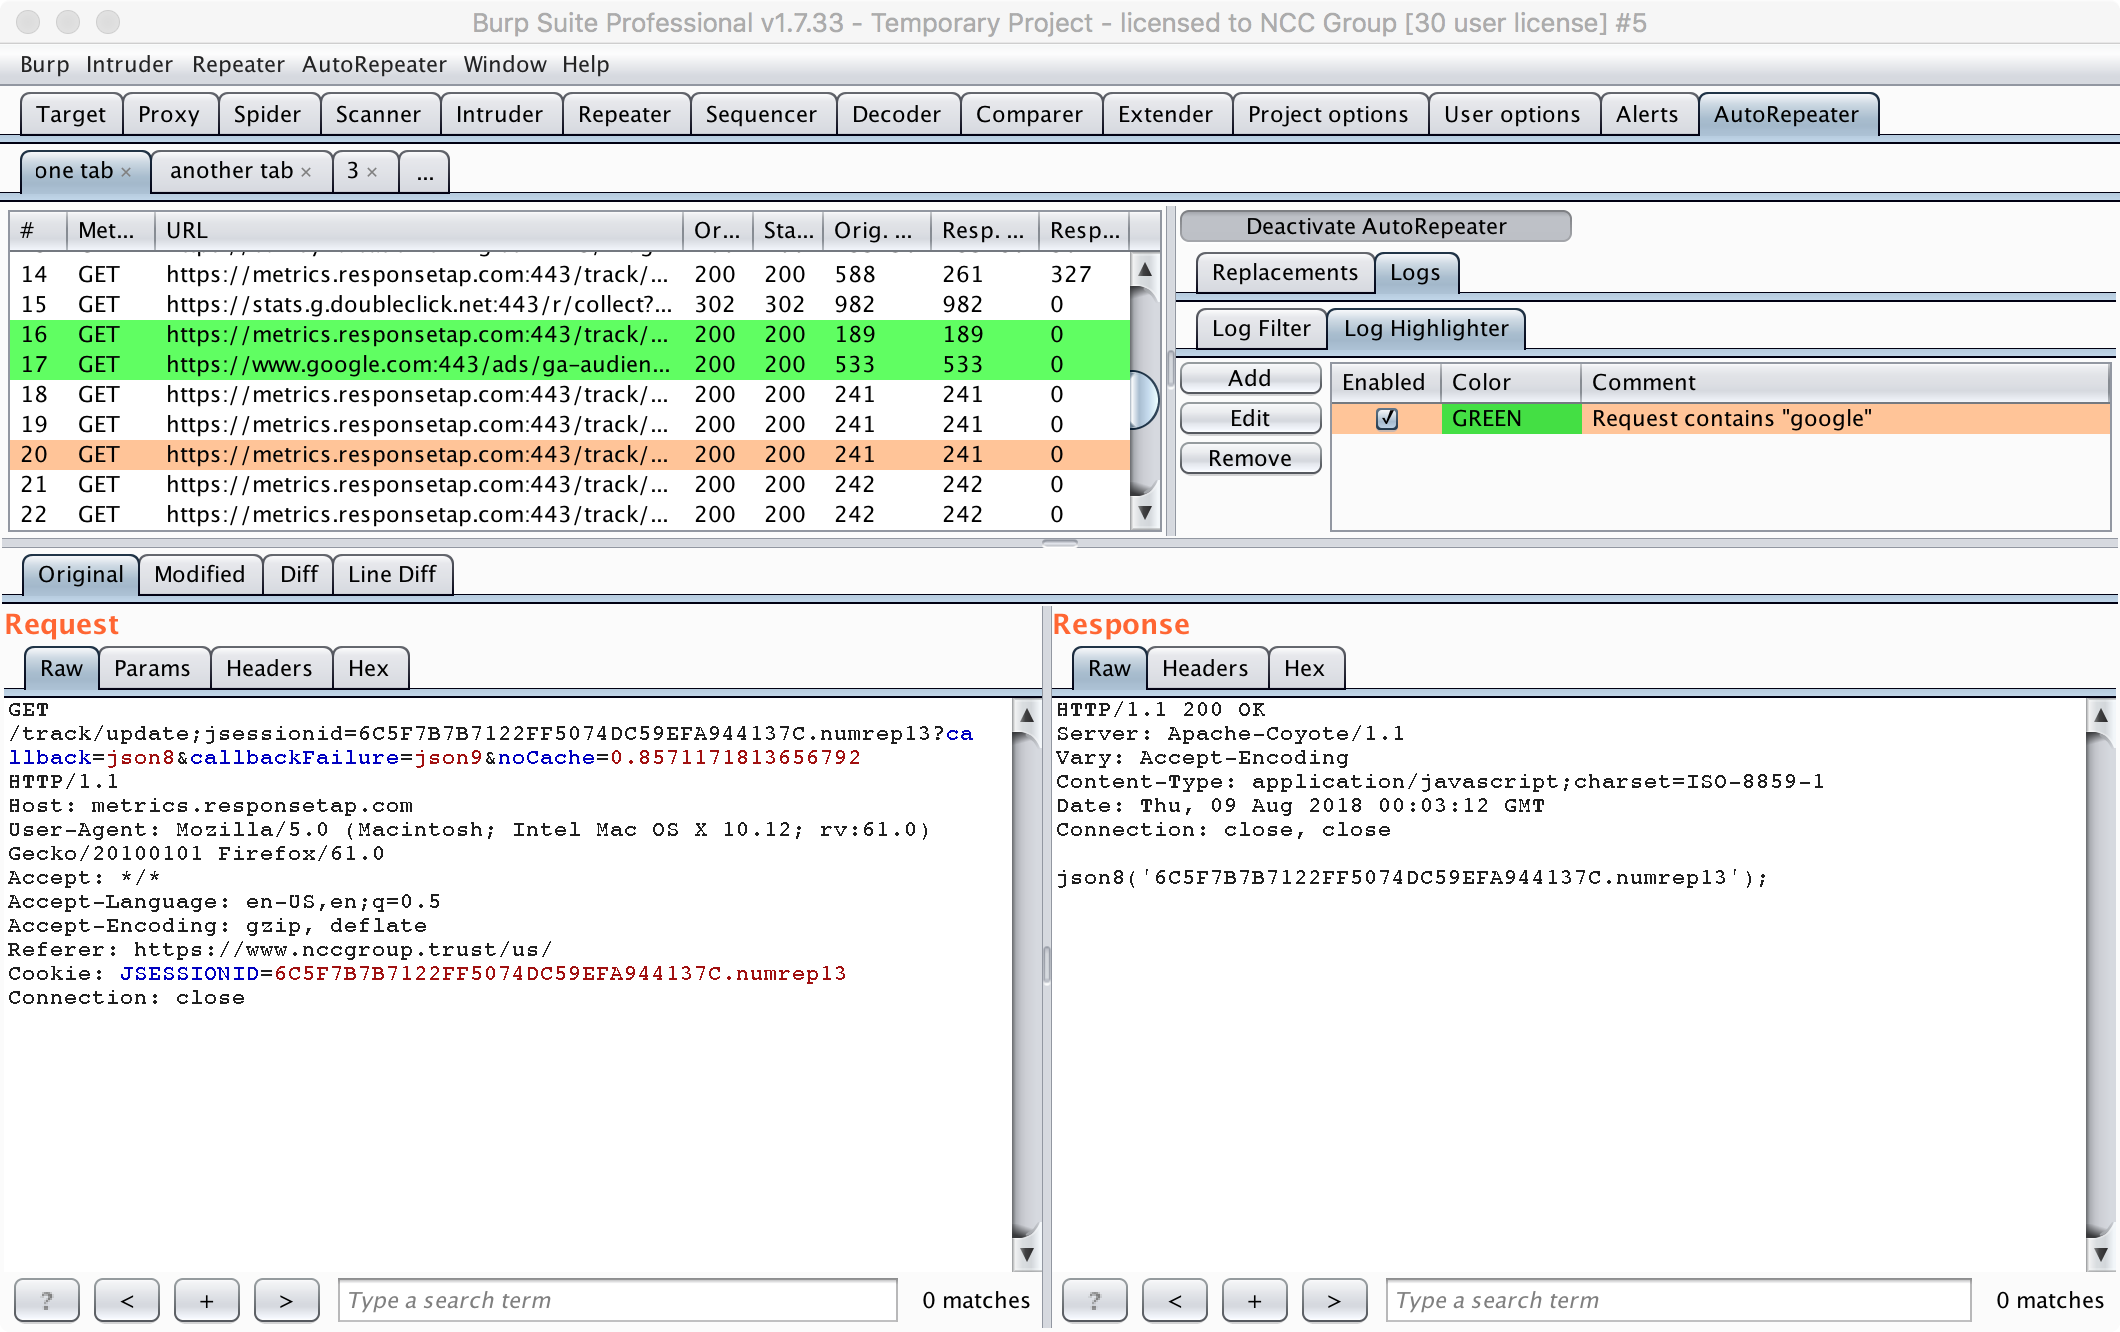 portswigger/auto-repeater
Burp Suite के साथ स्वचालित HTTP अनुरोध दोहराना
 sourceincite/cve-2021-24085
CVE-2021-24085 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट: msExchEcpCanary टोकन जालसाजी के माध्यम से Microsoft Exchange Server में CSRF-आधारित विशेषाधिकार…
 t94j0/adexplorersnapshot-rs
Active Directory Explorer स्नैपशॉट (.dat) फ़ाइलों को BloodHound CE JSON अभिलेखागार में परिवर्तित करता है, जो ग्राफ-आधारित AD आक्रमण-पथ विश्लेषण और…
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
ConnectWise ScreenConnect में प्रमाणीकरण बाईपास हेतु प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो रिमोट कमांड निष्पादन के पहले चरण के रूप में एक व्यवस्थापक…
 kypvas/ad_attack_architecture
Active Directory आक्रमण आर्किटेक्चर मैप व्यापक पेंटेस्ट संदर्भ — रिकॉन से डोमेन प्रभुत्व तक
 ccob/pivert
Windows पर PFX प्रमाणपत्र और निजी कुंजी का उपयोग करके NIST SP 800-73 PIV स्मार्ट कार्ड का अनुकरण करता है, जिससे RDP, Citrix और VMware Horizon सत्रों…
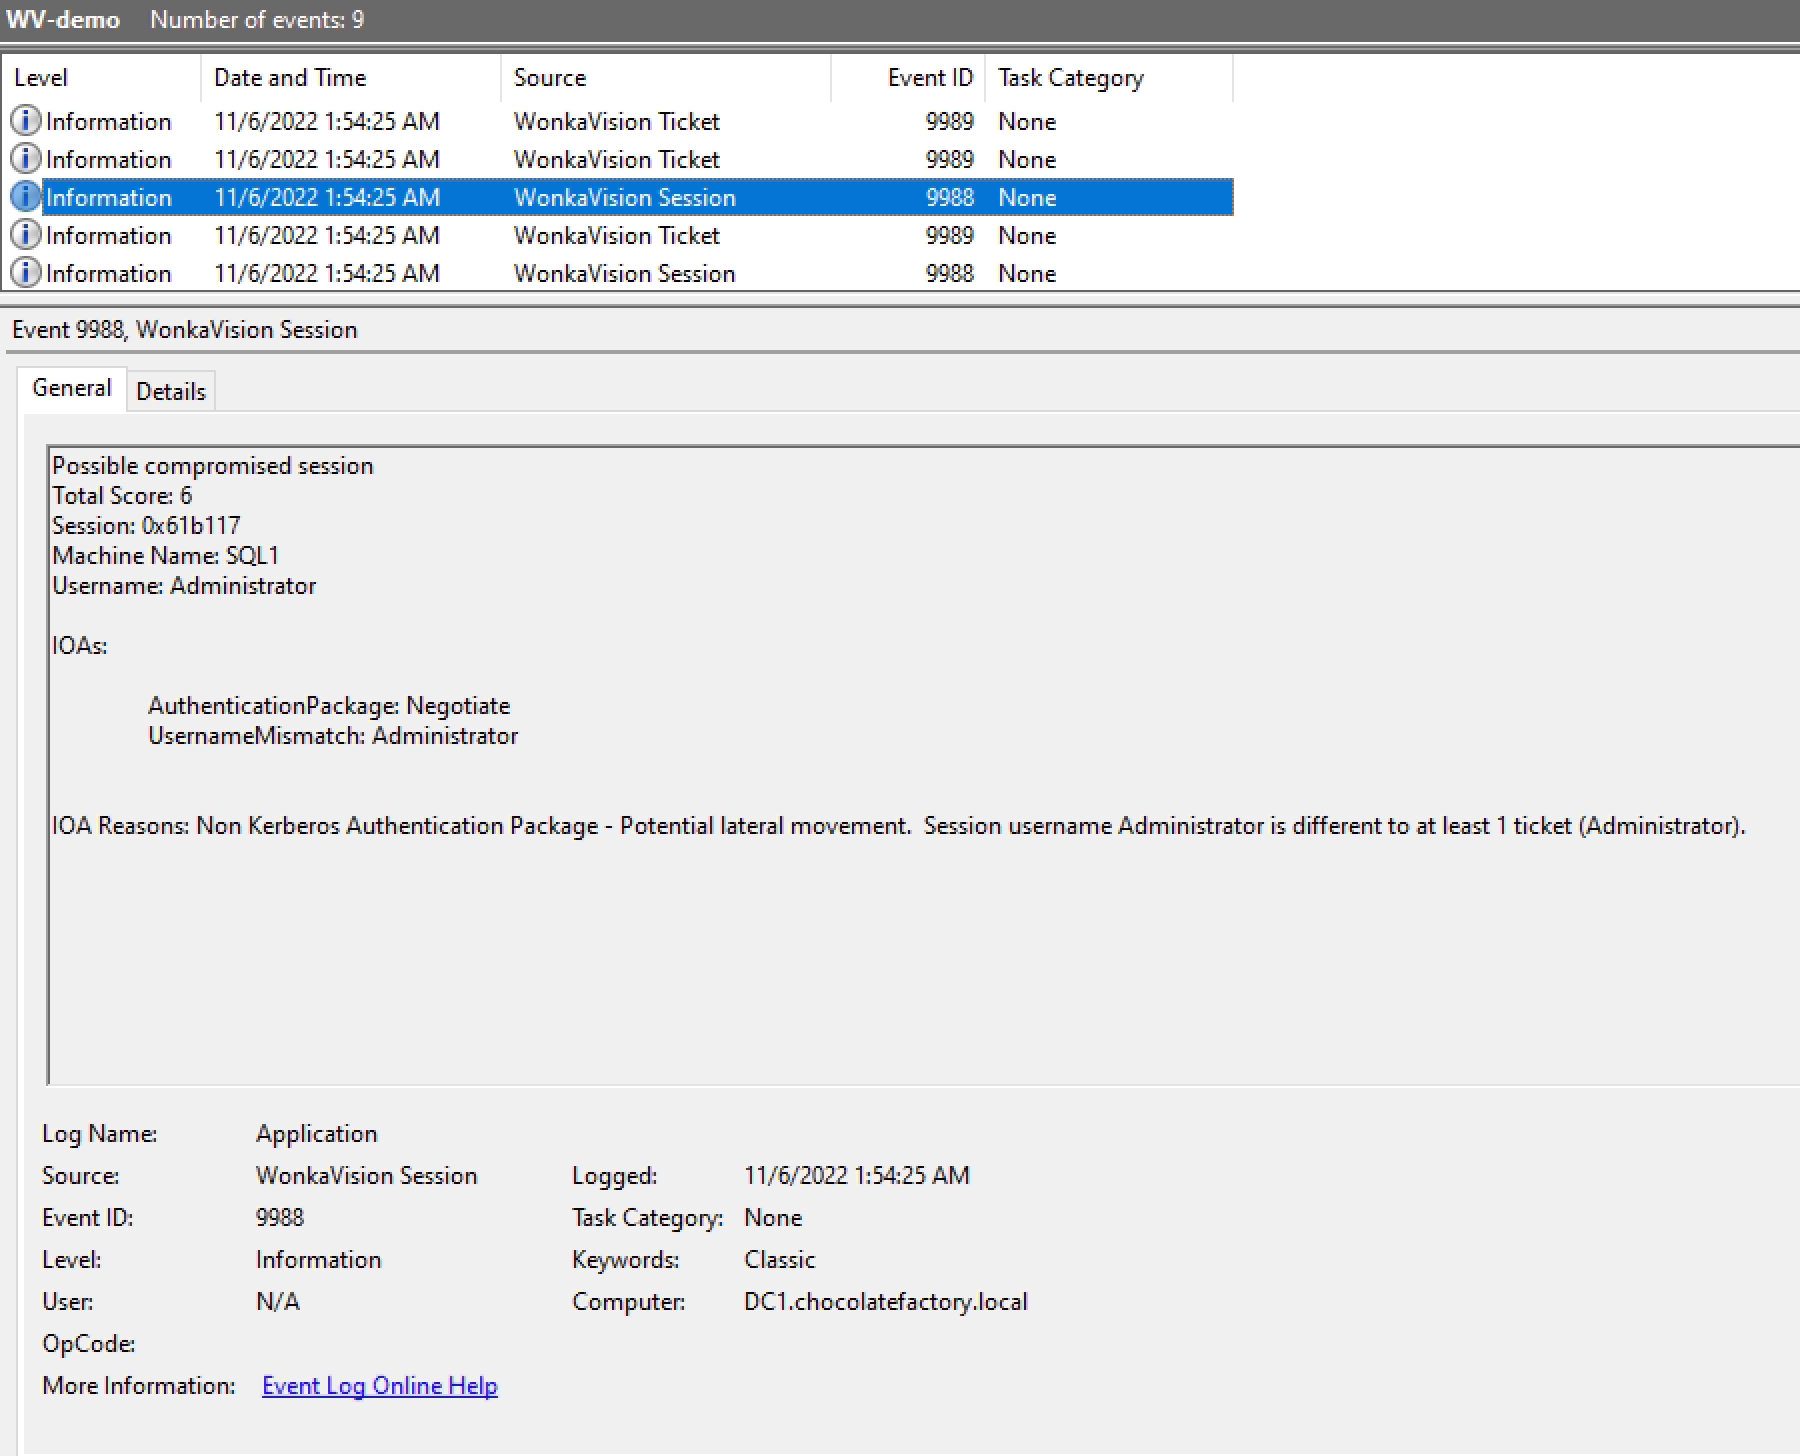 0xe7/wonkavision
सत्र और टिकट डेटा डंप करके, विसंगतियों को स्कोर करके, और SIEM-आधारित घटना प्रतिक्रिया के लिए Windows इवेंट-लॉग संकेतक उत्पन्न करके जाली Kerberos…








