
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 dun/munge
HPC क्लस्टर वातावरण में छेड़छाड़-रहित उपयोगकर्ता प्रमाण-पत्र बनाने और मान्य करने के लिए प्रमाणीकरण सेवा, एक पोर्टेबल API और कोई रूट विशेषाधिकार की…
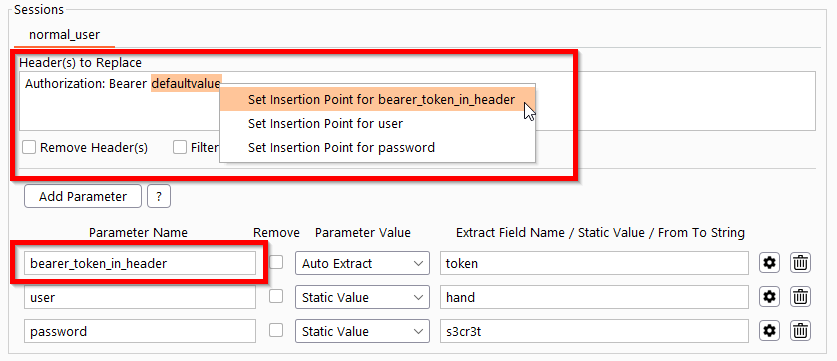 simioni87/auth_analyzer
प्राधिकरण मुद्दों के परीक्षण के लिए Burp एक्सटेंशन। स्वचालित अनुरोध दोहराना और तुरंत पैरामीटर मान निष्कर्षण।
 guardicore/vmware_vcenter_cve_2020_3952
vCenter 6.7 में CVE-2020-3952 के लिए शोषण
 canyonroad/agentsh
AI एजेंटों के लिए निष्पादन-परत सुरक्षा (ELS) — नीति-प्रवर्तित शेल ऑडिट के साथ।
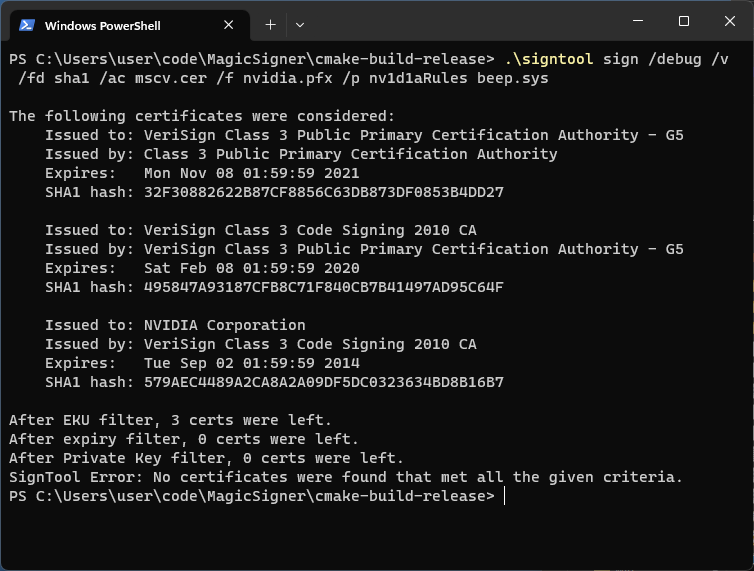 namazso/magicsigner
सिग्नटूल समाप्त प्रमाणपत्रों के लिए
 soledad208/cve-2018-10933
CVE-2018-10933 बहुत सरल POC
 softrams/bulwark
एक संगठनात्मक परिसंपत्ति और भेद्यता प्रबंधन उपकरण, जिसमें जीरा एकीकरण है, जो एप्लिकेशन सुरक्षा रिपोर्ट तैयार करने के लिए डिज़ाइन किया गया है।

 secure-system/insular
अपने बिग ब्रदर ऐप्स को अलग करें https://secure-system.gitlab.io/Insular/
 strategic-automation/violin
हर्मीस के लिए एजेंटिक पेंटेस्ट प्रोफ़ाइल: अधिकृत रिकॉन, वेब/एक्सेस-कंट्रोल हमलों, सुरक्षित एक्सप्लॉइट सत्यापन, और गार्ड गेट्स के साथ साक्ष्य-आधारित…
 radicle-dev/heartwood
पीयर-टू-पीयर कोड सहयोग और प्रकाशन स्टैक, एक सुरक्षित, विकेंद्रीकृत प्रोटोकॉल, CLI टूल, और संप्रभु कोड फोर्ज के लिए नेटवर्क डेमॉन के साथ।
 bert-janp/entratrace
रक्षात्मक अनुसंधान उपकरण जो Microsoft Entra ID को लक्षित करने वाले आक्रामक टूलिंग के अवलोकनीय API एंडपॉइंट और यूज़र एजेंट का दस्तावेज़ीकरण करता है,…
 kontext-security/kontext-cli
AI एजेंट्स के लिए रनटाइम सुरक्षा: एजेंट्स को खोजें, उनकी अनुमतियों को मैप करें, और वे क्या कर सकते हैं इसे लागू करें।
 dsccommunity/certificatedsc
DSC संसाधन जो Windows Server पर प्रमाणपत्रों के प्रशासन को सरल बनाते हैं।
 zentinelproxy/zentinel
A security-first reverse proxy built to guard the free web.
 sachitrafa/yourmemory
एजेंटिक एआई मेमोरी एबिंगहॉस विस्मृति वक्र क्षय के साथ। +16pp बेहतर स्मरण मेम0 से लोकोमो पर।
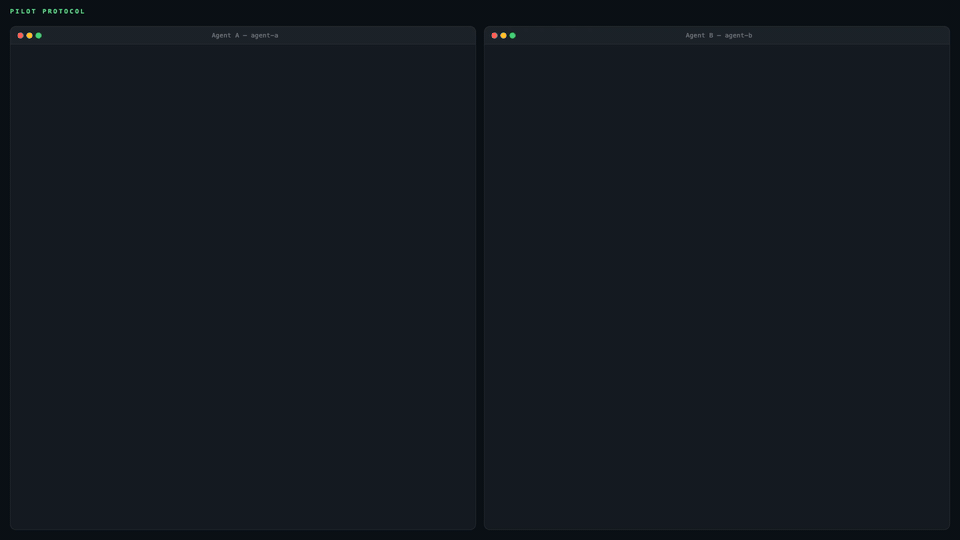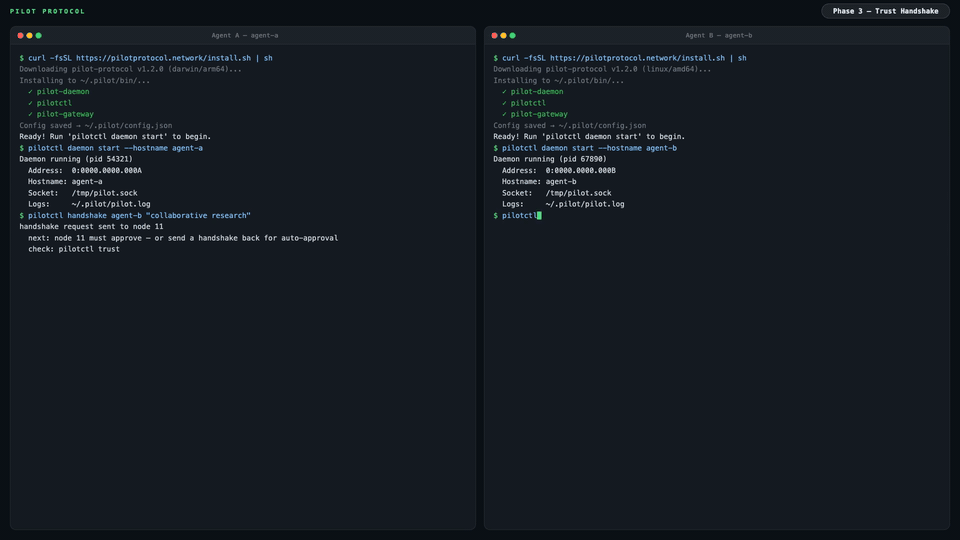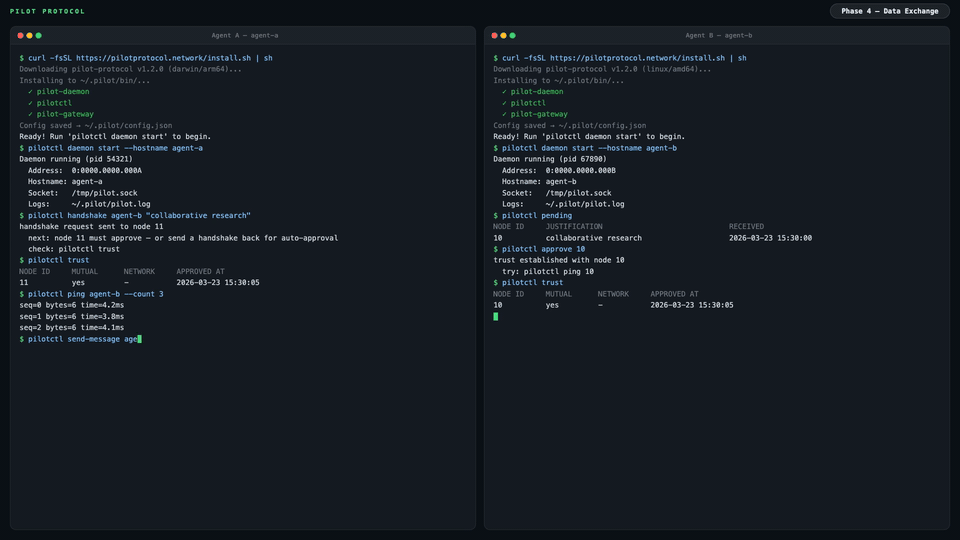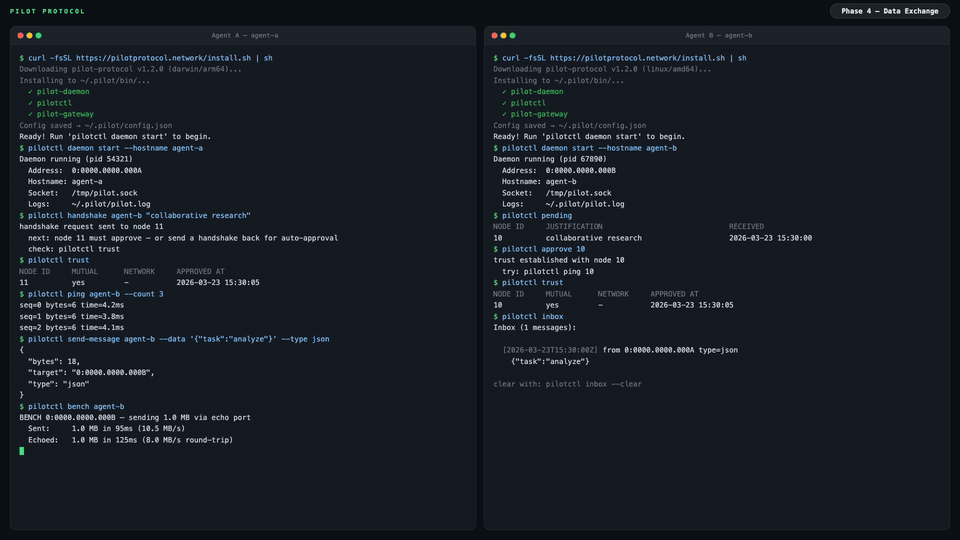 pilot-protocol/pilotprotocol
ओवरले नेटवर्क प्रोटोकॉल जो AI एजेंटों को स्थायी पते, प्रमाणित एन्क्रिप्टेड टनल, और UDP पर एक ट्रस्ट मॉडल प्रदान करता है। इसमें NAT ट्रैवर्सल,…
 logangoins/cable
.नेट पोस्ट-एक्सप्लॉइटेशन टूलकिट जो Active Directory की रिकॉनिसेंस और एक्सप्लॉइटेशन के लिए है।
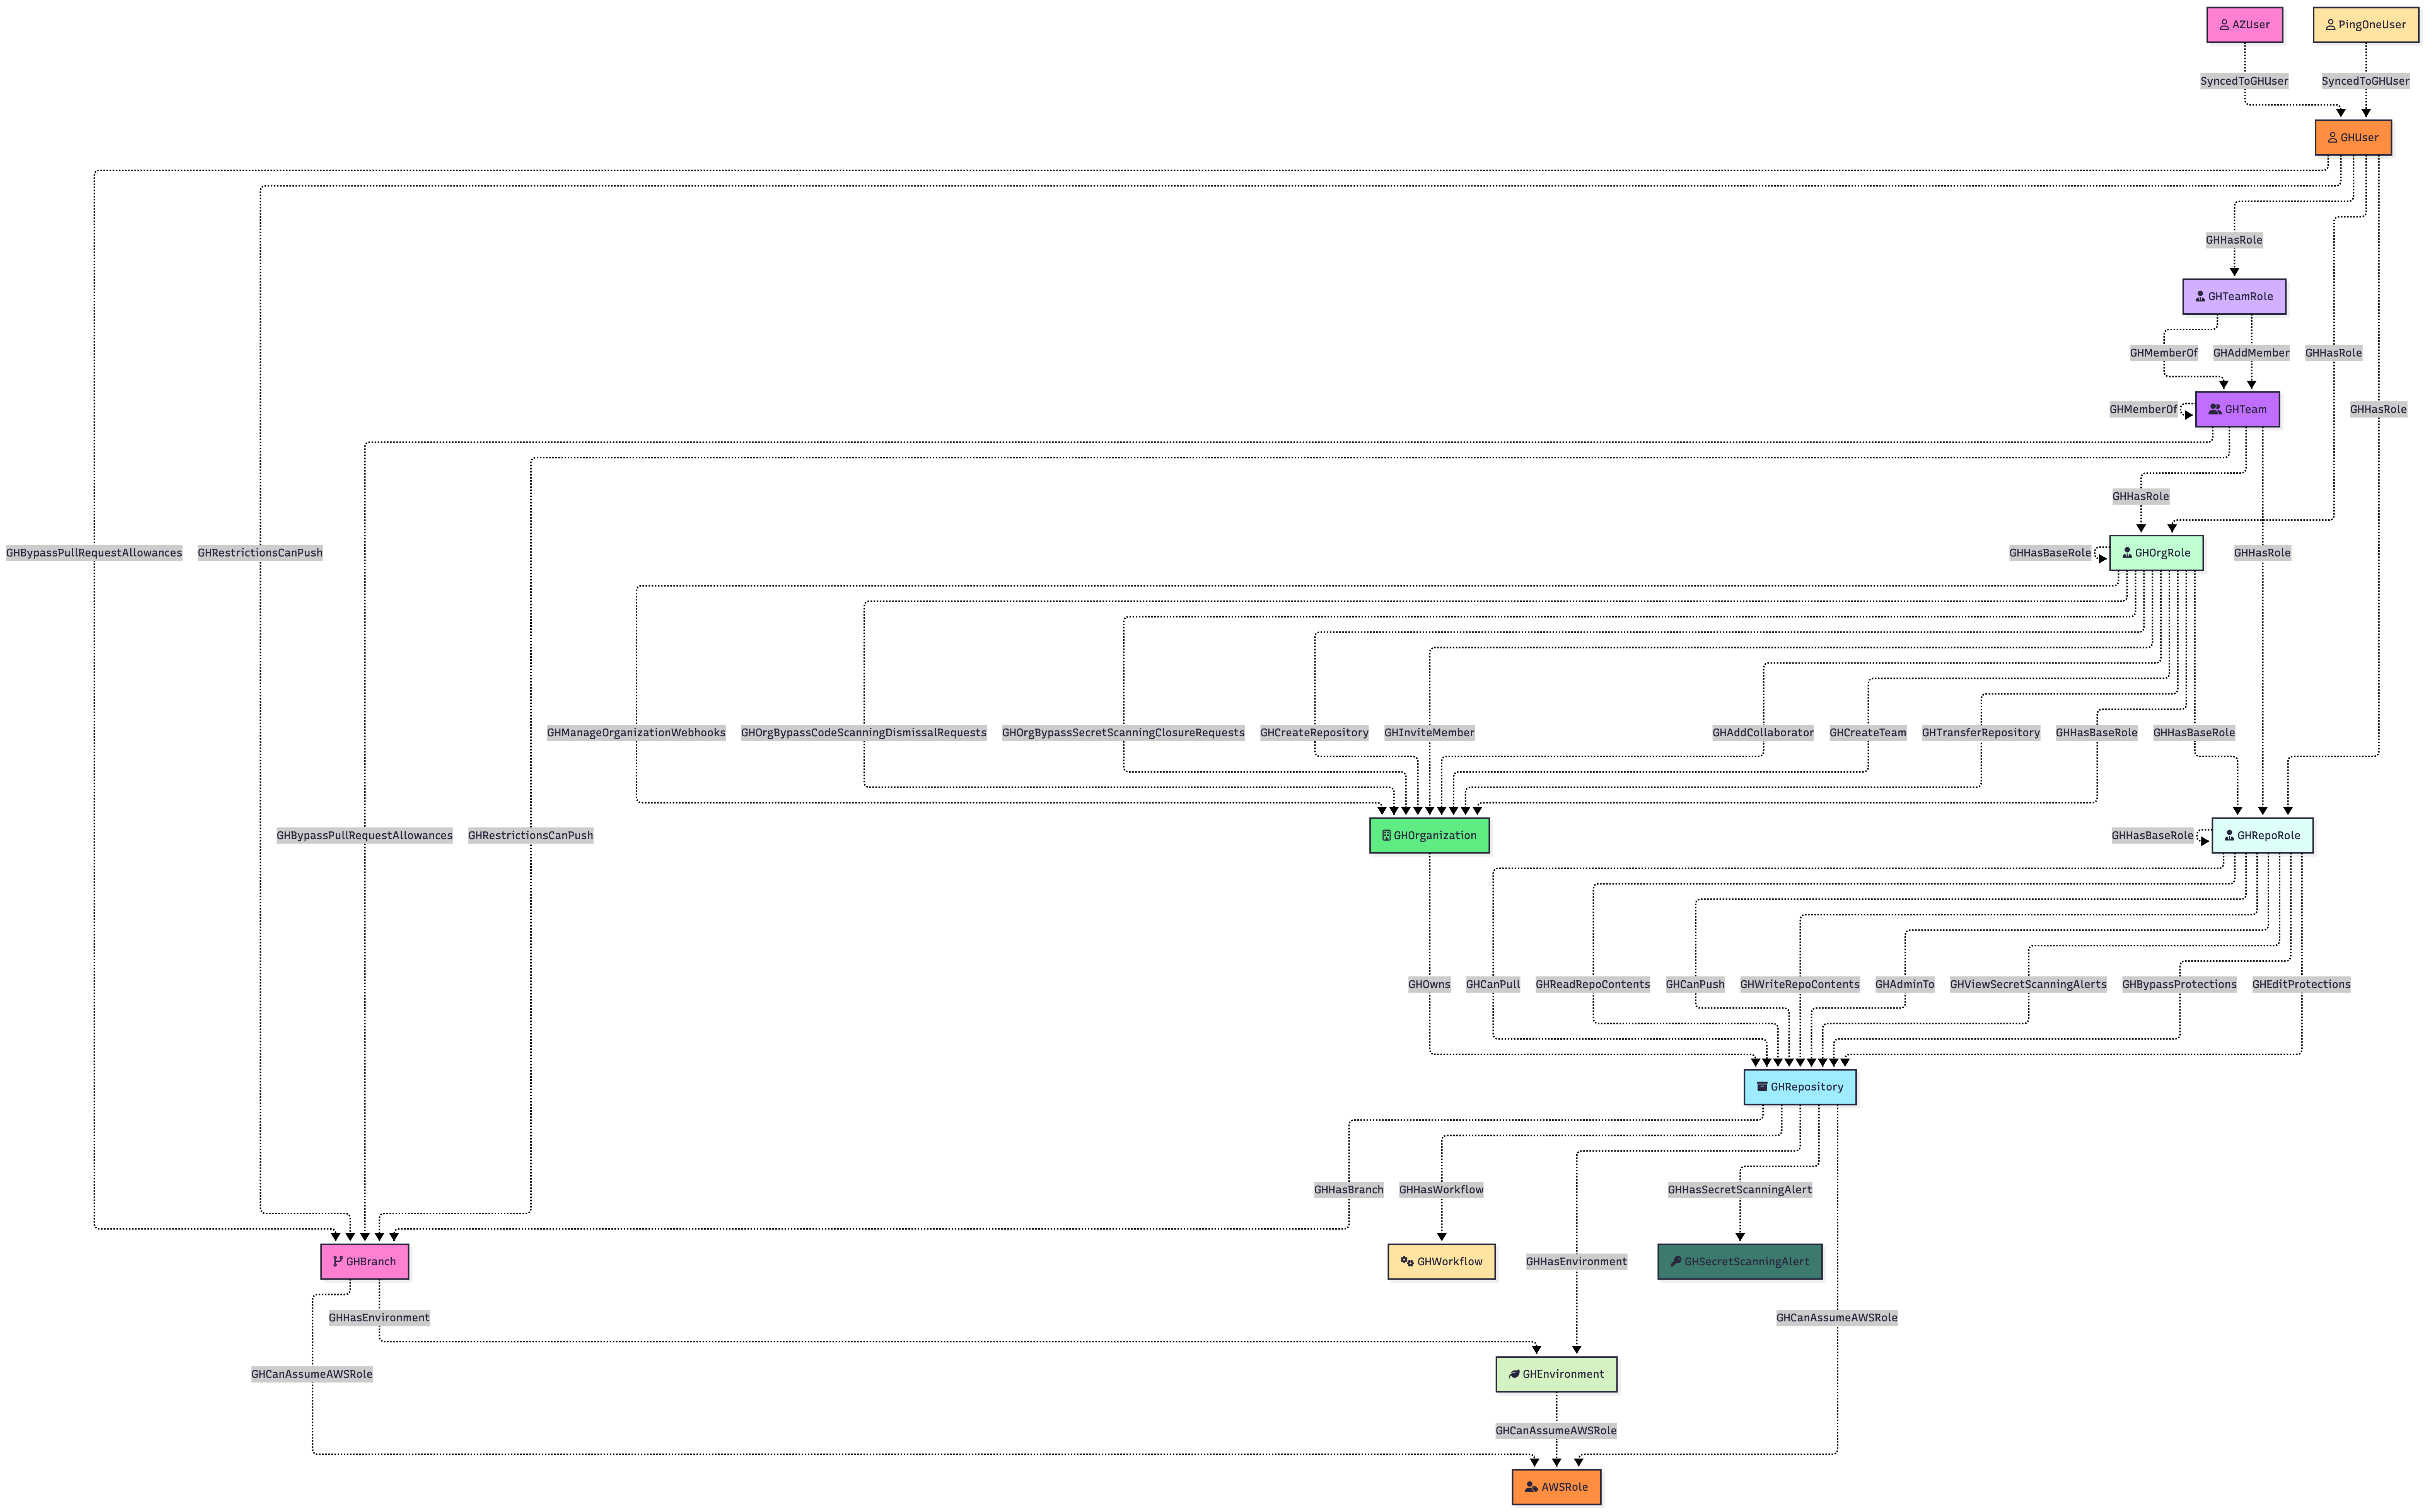 specterops/githound
BloodHound OpenGraph collector for GitHub जो संगठन संरचना, अनुमतियों और क्रॉस-क्लाउड आक्रमण पथों को सुरक्षा ऑडिट और घटना प्रतिक्रिया के लिए एक…








