
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 sushegaad/claude-skills-governance-risk-and-compliance
इंस्टॉल करने योग्य Claude कौशल जो 30+ ढाँचों के लिए विशेषज्ञ-स्तरीय अनुपालन मार्गदर्शन प्रदान करते हैं, जिनमें ISO 27001, SOC 2, FedRAMP, GDPR,…
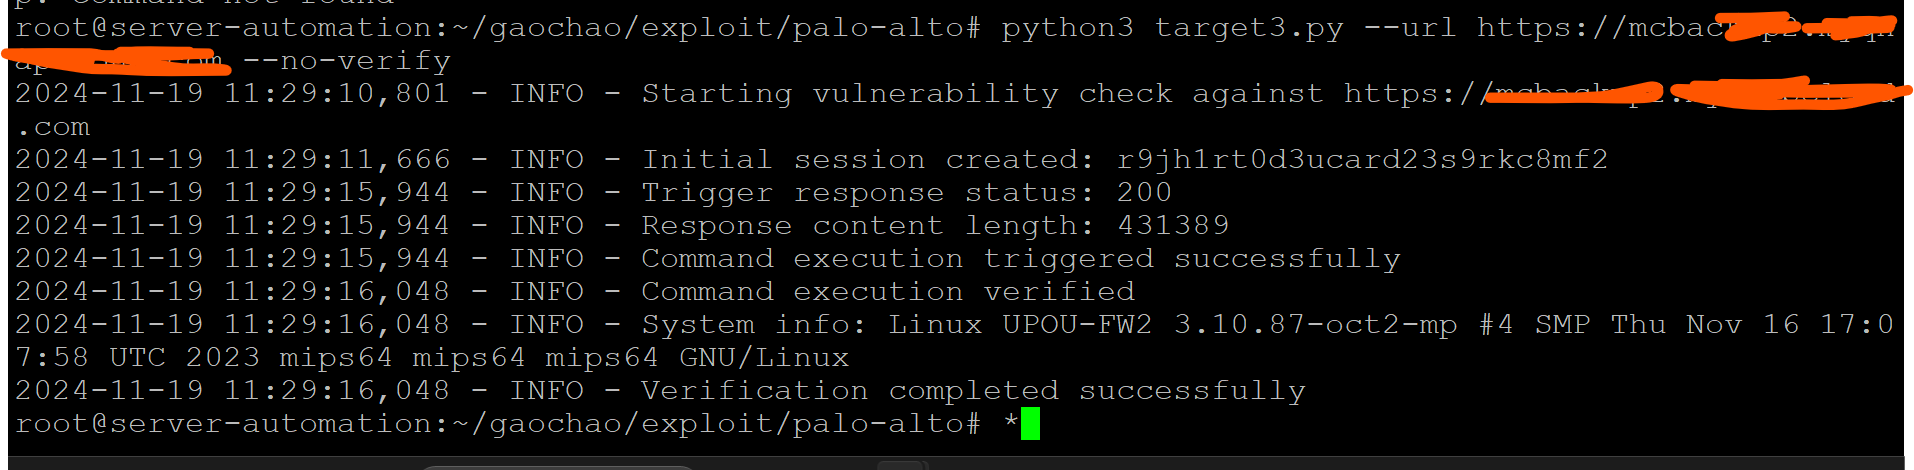 sachinart/cve-2024-0012-poc
CVE-2024-0012 PAN-OS: प्रबंधन वेब इंटरफ़ेस में प्रमाणीकरण बाईपास (PAN-SA-2024-0015) RCE POC
 randomrobbiebf/cve-2024-10924
Really Simple Security (मुक्त, प्रो, और प्रो मल्टीसाइट) 9.0.0 – 9.1.1.1 – प्रमाणीकरण बायपास
 c411e/cve-2023-47564
CVE-2023-47564
 a17-ba/cve-2026-51119
CVE-2026-51119 के लिए तकनीकी विश्लेषण और सलाह, Invixium IXM WEB में विशेषाधिकार वृद्धि जो प्रमाणित कम-विशेषाधिकार उपयोगकर्ताओं को व्यवस्थापक खाते…
 0xmrma/cve-2026-46552
NocoDB Shared-Base Links वास्तविक बेस सदस्यों को आमंत्रित कर सकते हैं और शेयर रद्दीकरण से बच सकते हैं
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - CrushFTP उपयोगकर्ता निर्माण प्रमाणीकरण बाईपास एक्सप्लॉइट
 0xblackash/cve-2025-64446
CVE-2025-64446
 supraaa-1337/cve-2025-3102-exploit
SureTriggers प्लगइन के लिए WordPress संस्करण <= 1.0.78 में प्राधिकरण बायपास भेद्यता का शोषण, जो अप्रमाणित हमलावरों को नए WordPress उपयोगकर्ता बनाने…
 0dayninja/cve-2021-3560
Polkit D-Bus प्रमाणीकरण बायपास एक्सप्लॉइट
 00xcanelo/cve-2024-47533-poc
# CVE-2024-47533 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, Cobbler के XMLRPC API में एक अनप्रमाणित प्रमाणीकरण बायपास जो इंजेक्टेड रिवर्स शेल के माध्यम से…
 00lucasm/cve-2025-58434-flowiseai-auth-bypass-poc
# Flowiseai Flowise प्रमाणीकरण बाईपास भेद्यता प्रमाण-अवधारणा
 cn016/apache-shenyu-admin-jwt-cve-2021-37580-
Apache ShenYu Admin JWT प्रमाणीकरण बायपास भेद्यता (CVE-2021-37580)
 randomrobbiebf/cve-2024-9106
Wechat Social login <= 1.3.0 - प्रमाणीकरण बाईपास
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - प्रमाणीकरण बाईपास से प्रशासक बनना
 randomrobbiebf/cve-2022-0952
Sitemap by click5 < 1.0.36 - बिना प्रमाणीकरण के मनमाने विकल्प अद्यतन
 randomrobbiebf/cve-2023-2732
MStore API <= 3.9.2 - प्रमाणीकरण बाईपास
 raghvendra1207/cve-2022-22978
प्रमाण-अवधारणा जो Spring Security के RegexRequestMatcher (CVE-2022-22978) में CRLF इंजेक्शन का उपयोग करके प्राधिकरण बायपास प्रदर्शित करती है,…








