
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 les-k/wp-secure-mcp
एक WordPress प्लगइन जो REST API के माध्यम से एक MCP सर्वर को उजागर करता है, जिसमें सुरक्षा मॉडल ही मुख्य बिंदु है -- CVE-2026-15015 OAuth-बायपास…
 bert-janp/entratrace
रक्षात्मक अनुसंधान उपकरण जो Microsoft Entra ID को लक्षित करने वाले आक्रामक टूलिंग के अवलोकनीय API एंडपॉइंट और यूज़र एजेंट का दस्तावेज़ीकरण करता है,…
 synacktiv/aadoutsider-py
Python3 में AADInternals की AsOutsider सुविधाओं का पुनर्लेखन
 intuitem/ciso-assistant-community
जोखिम प्रबंधन, अनुपालन, और ऑडिट के लिए GRC प्लेटफ़ॉर्म, जिसमें 200+ फ्रेमवर्क, स्वचालित नियंत्रण मैपिंग, भेद्यता प्रबंधन, और घटना प्रतिक्रिया…
 ustayready/thunderstorm
एक संग्रहकर्ता और व्युत्पत्ति इंजन। यह आपके वातावरण का मानचित्रण करता है, प्रभावी अनुमतियों और विश्वास का मूल्यांकन करता है, और एक पूर्ण आक्रमण…
 philippeabraxas-jpg/responsible-alliance-protocol
सुरक्षा एक प्रॉम्प्ट निर्देश नहीं हो सकती। TBP स्वायत्त एजेंटों के लिए एक बाहरी निष्पादन-स्तर की सीमा प्रदान करता है, जो हस्ताक्षरित OPA नीतियों,…
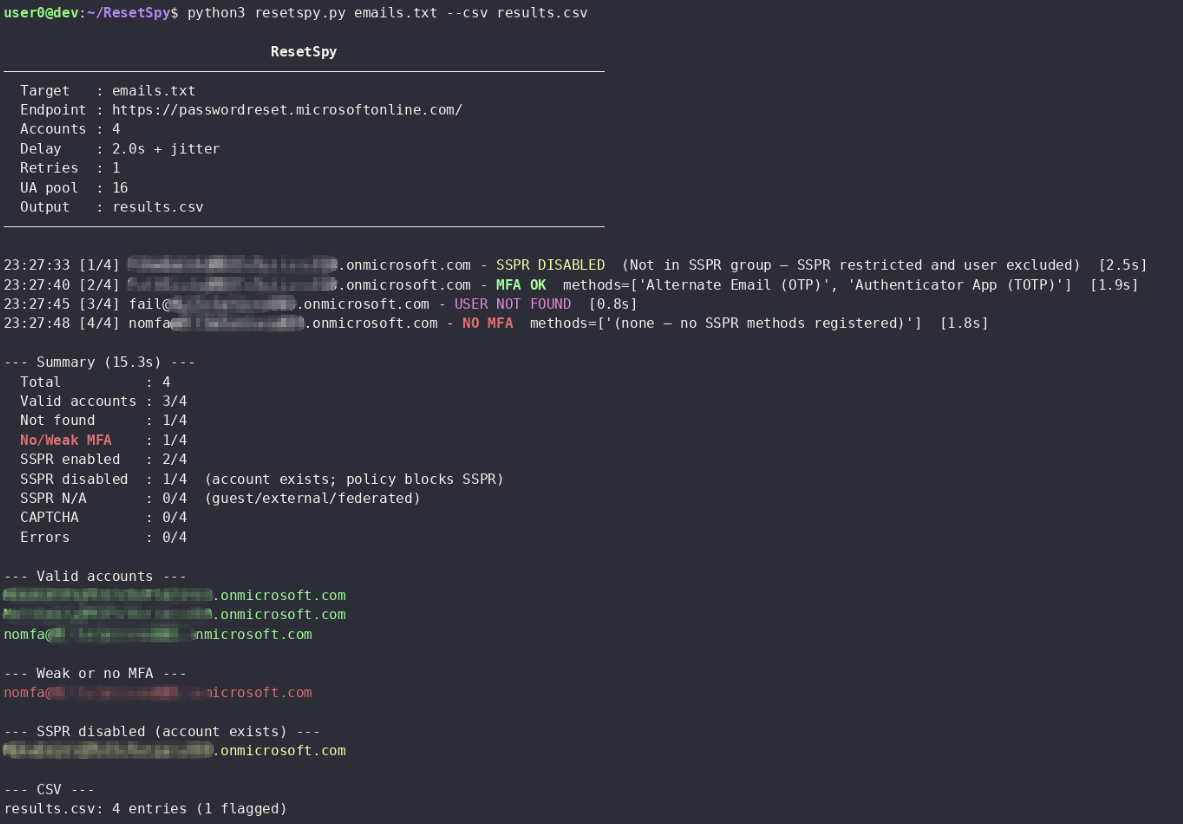 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) पोर्टल के माध्यम से उपयोगकर्ता खातों और पंजीकृत प्रमाणीकरण विधियों की गणना करें
 nvidia/openshell
स्वायत्त AI एजेंट्स के लिए सैंडबॉक्स्ड रनटाइम, जिसमें फाइलसिस्टम, नेटवर्क और प्रोसेस बाधाओं को लागू करने वाली डिक्लेरेटिव YAML नीतियाँ, साथ ही…
 isaca0315/cve-2026-65013-bola-idor
Onlook के tRPC API के विरुद्ध पुनरुत्पादनीय BOLA/IDOR PoC (CVE-2026-65013), जिसमें 12-चरणीय exploit chain, vulnerable और patched Docker targets, और…
 adarsh14734/aegis-releases
सैंडबॉक्स और MCP प्रॉक्सी जो AI कोडिंग एजेंट्स को SSH कुंजियाँ, AWS क्रेडेंशियल्स, और .env फ़ाइलें पढ़ने से रोकता है, डिफ़ॉल्ट-रूप-से-अस्वीकार नीति…
 uziii2208/cve-2026-88899
Knowns 0.30.0: अनधिकृत हेडर इंजेक्शन AI एजेंट को होस्ट फाइलसिस्टम तक अप्रतिबंधित पहुँच प्रदान करता है
 muhammedhussein17/keycloak
Keycloak SAML ECP में faultstring oracle के माध्यम से अनधिकृत क्लाइंट ID enumeration की कमजोरी CVE-2026-9794 को उजागर करने वाला सुरक्षा शोध, जिसे…
 tori-tech/mandating-honeypots-project
यह रिपॉज़िटरी डिजिटल पहचान सत्यापन प्रणालियों पर सुरक्षा ऑडिट करती है, व्हाइटपेपर्स और तकनीकी POCs के माध्यम से कमज़ोरियों की पहचान करती है, और…
 owasp/trisuella-aidlca-framework
Policy-शासित LLMSecOps फ्रेमवर्क जो AST-आधारित SAST, secret स्कैनिंग, supply-chain और multi-cloud CSPM जाँच, AI-BoM जनरेशन, और CI/CD सुरक्षा गेट्स…
 dirkjanm/askwam
वेब अकाउंट मैनेजर (WAM) से Entra ID टोकन मांगें
 franklincg/secdim-assurance-drift-challenge
SecDim Challenge Builder repro CVE-2026-88861 से प्रेरित: विशेषाधिकार प्राप्त क्रेडेंशियल सीमा पर AAL1 MFA बायपास
 brainbob/cve-2026-76578
CVE-2026-76578 और CVE-2026-76560 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो FreeIPA डोमेन एडमिन अधिकार प्राप्त करने के लिए अनाम LDAP ADD को 389-ds…
 icemoonhsv/tats
Burp, mitmproxy, या Chrome DevTools कैप्चर से OAuth 2.0, OIDC, और Microsoft Entra ID टोकन का विश्लेषण और ट्रैकिंग करें। टोकन जीवनचक्र की कल्पना करें,…








