
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 xxconi/cve-2025-5947
CVE-2025-5947 WordPress Service Finder Bookings ≤ 6.0 शोषण
 tanarchytan/cve-2021-1675
प्रिंट स्पूलर को अक्षम किए बिना ठीक करें
 shoucheng3/apache__jspwiki_cve-2019-10077_2_11_0_m4_fixed
Apache JSPWiki 2.11.0-M4 का पैच किया गया संस्करण जो CVE-2019-10077 को संबोधित करता है, JAAS सुरक्षा एकीकरण और विस्तृत पहुँच नियंत्रण वाला एक…
 bidaoui4905/cve-2018-10933
LibSSH प्रमाणीकरण बाईपास
 abraxas/bitwarden-cipher-create-acl
Bitwarden Server v2026.9.2 - High - IDOR - plant decryptable vault items into collections the caller cannot write
 7hepr0fess0r/adcsdevilcom
ADCS से DCOM के माध्यम से SMB पर प्रमाणपत्र अनुरोध करने के लिए एक C# उपकरण। यह उपकरण आपको DCOM पर MS-WCCE प्रोटोकॉल का उपयोग करके CA सर्वर से दूरस्थ…
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
ConnectWise ScreenConnect में प्रमाणीकरण बाईपास हेतु प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो रिमोट कमांड निष्पादन के पहले चरण के रूप में एक व्यवस्थापक…
 immersive-labs-sec/cve-2025-31161
CVE-2025-31161 / CVE-2025-2825 के लिए प्रूफ ऑफ कॉन्सेप्ट
 sleepycofe/cve-2021-26102
FortiWAN प्रमाणीकरण बायपास का PoC (https://www.fortiguard.com/psirt/FG-IR-21-048)
 0xgh057r3c0n/cve-2025-31161
🛡️ CVE-2025-31161 - CrushFTP उपयोगकर्ता निर्माण प्रमाणीकरण बाईपास एक्सप्लॉइट
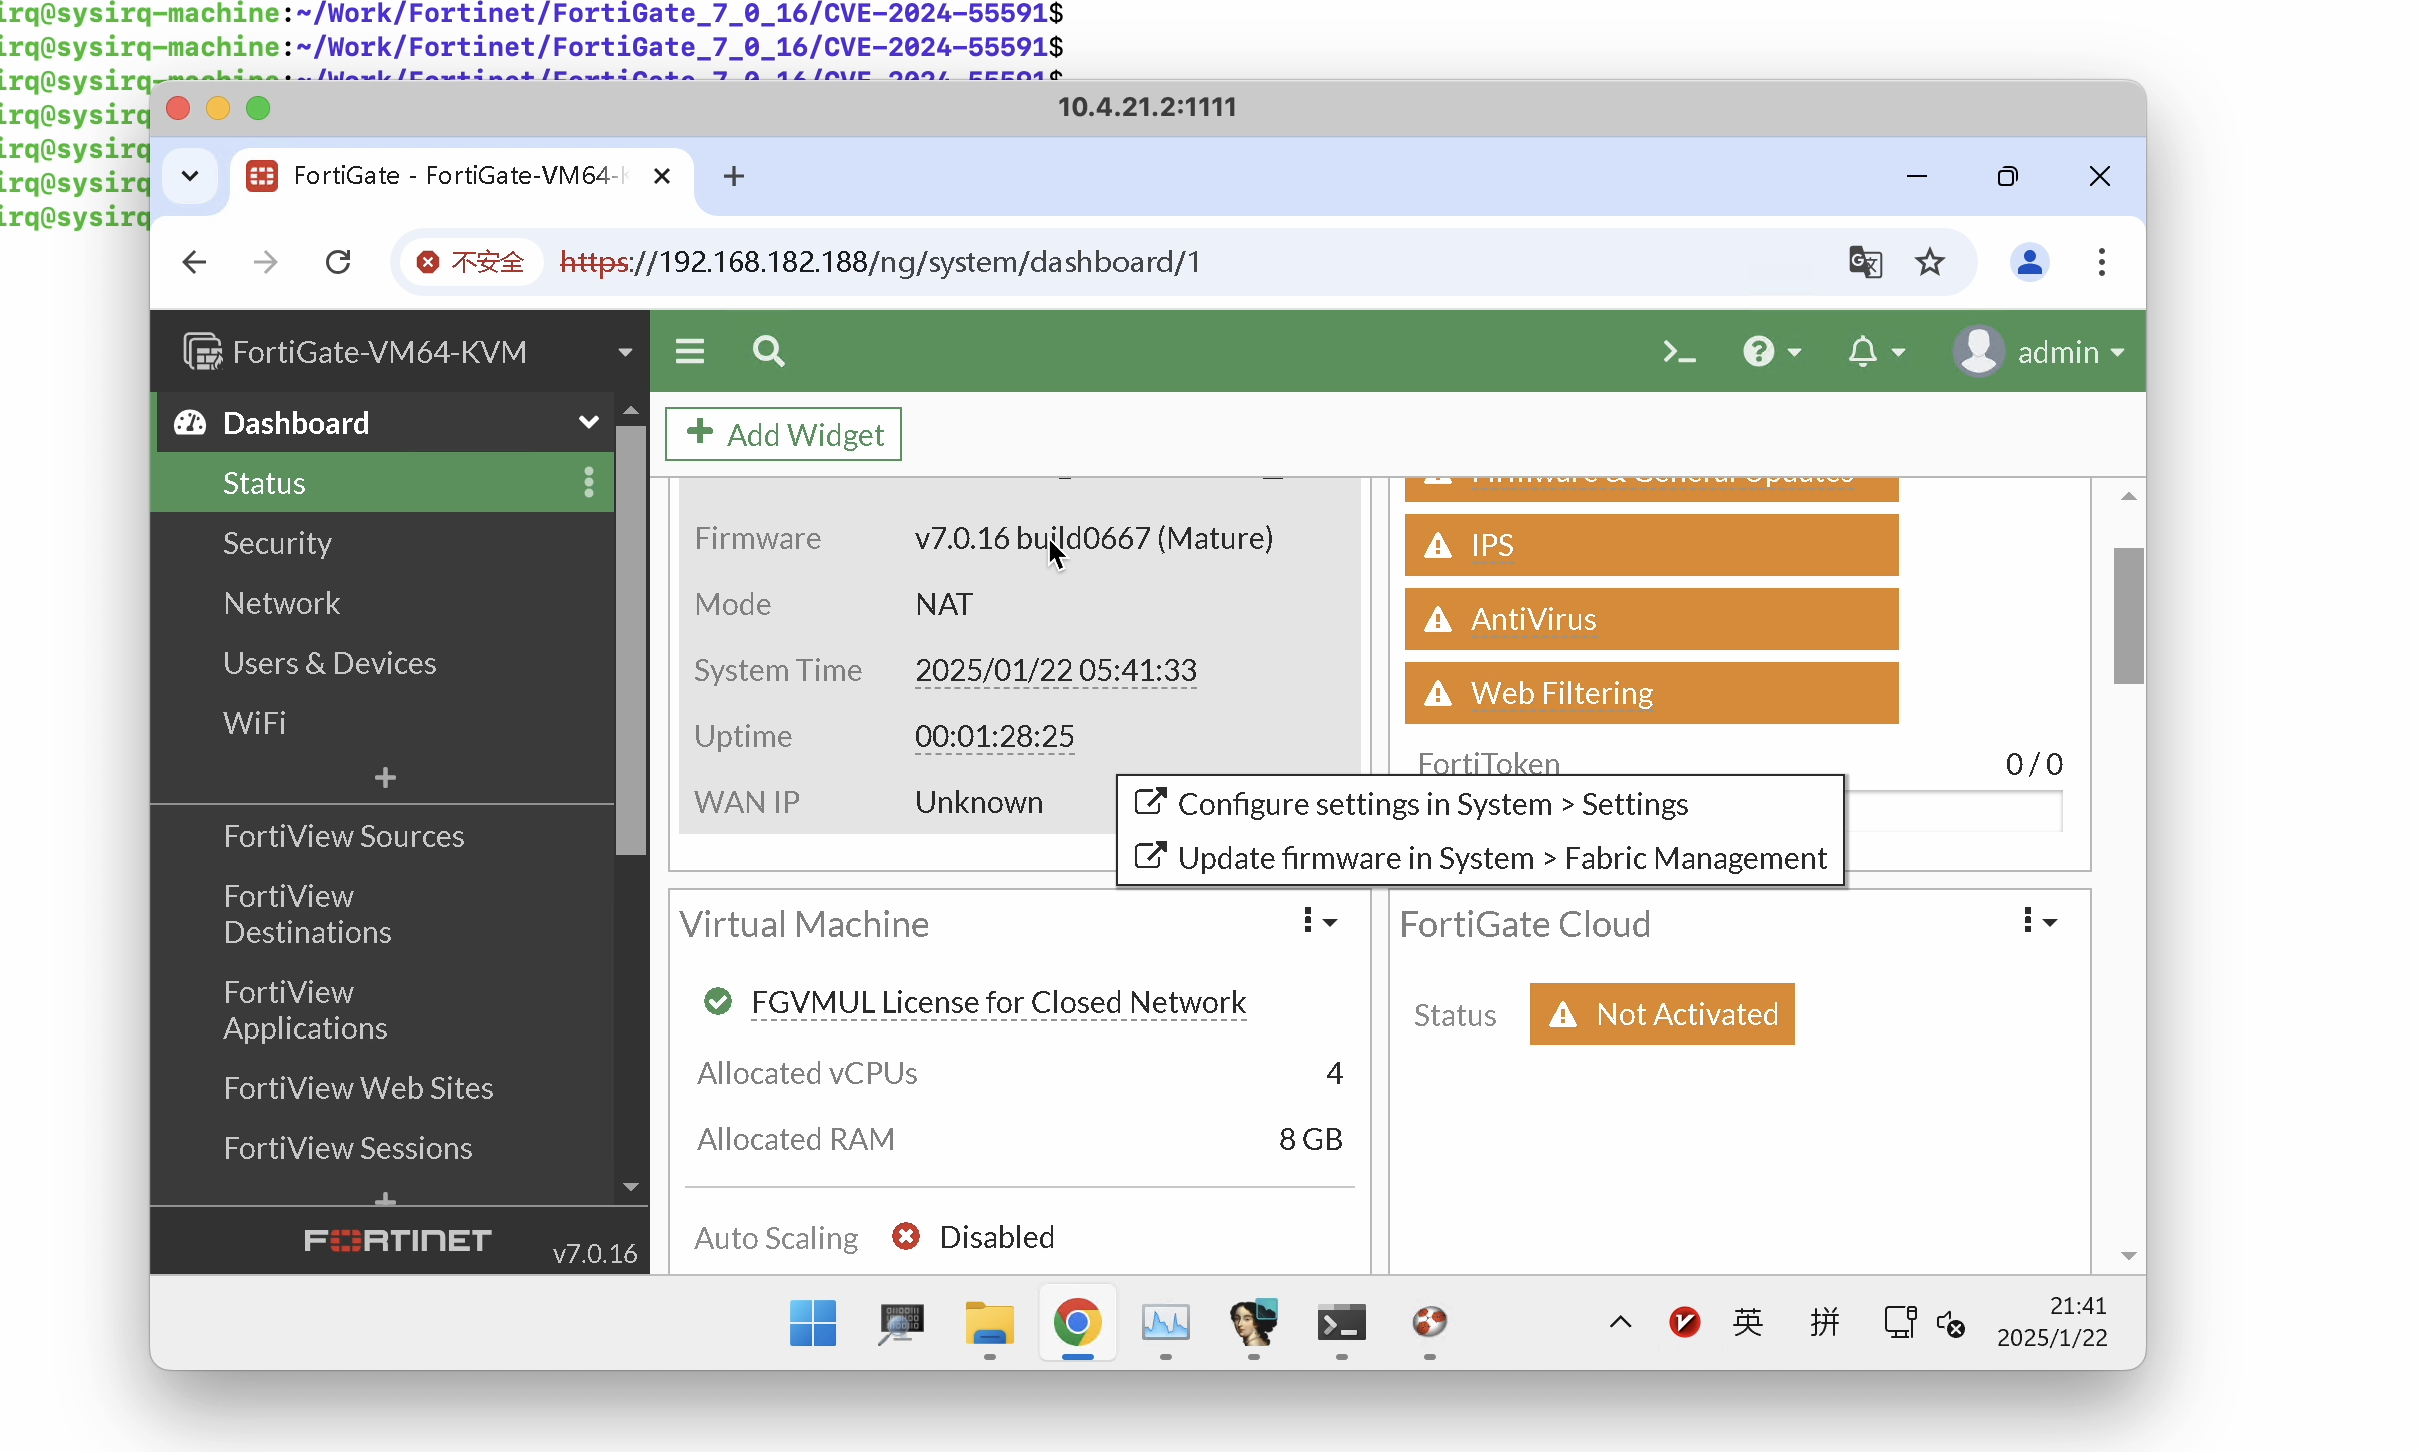 sysirq/fortios-auth-bypass-exploit-cve-2024-55591
CVE-2024-55591 के लिए Python एक्सप्लॉइट, जो कमजोर FortiGate और FortiProxy उपकरणों पर दूरस्थ कमांड निष्पादित करने के लिए FortiOS प्रमाणीकरण को बायपास…
 r3dxpl0it/cve-2018-10933
CVE-2018-10933 POC (LIBSSH)
 hotblac/cve-2023-34034
Spring Security में CVE-2023-24034 प्राधिकरण बाईपास का प्रदर्शन
 randomrobbiebf/cve-2024-9822
Pedalo Connector <= 2.0.5 - प्रमाणीकरण बाईपास से प्रशासक बनना
 drelinss/blackash-cve-2025-31161
CVE-2025-31161
 jfs-jfs/cve-2026-37072
Veno File Manager Project Veno File Manager Project 4.4.9 में admin-head-updates.php में अनुचित पहुँच नियंत्रण की कमजोरी है।
 ex-cal1bur/cve-2026-44595
# CVE-2026-44595 YAMCS IAM API के माध्यम से अनधिकृत उपयोगकर्ता गणना
 0xb0y426/cve-2023-27350-poc
PaperCut MF/NG में CVE-2023-27350 प्रमाणीकरण बाईपास के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, जो कमजोर प्रिंट प्रबंधन सर्वरों के साथ अप्रमाणित इंटरैक्शन की…








