
 #1
सिस्टम और नेटवर्क के भीतर उपयोगकर्ता पहचान, प्रमाणीकरण, प्राधिकरण, और एक्सेस नियंत्रण का प्रबंधन करने के उपकरण।
Kitploit अनुशंसित
 shoucheng3/apache__jspwiki_cve-2019-10077_2-11-0-m3
Apache JSPWiki CVE-2019-10077 के लिए एक्सप्लॉइट मॉड्यूल, जो JAAS प्रमाणीकरण और एक्सेस नियंत्रण के साथ Java-आधारित विकी प्लेटफ़ॉर्म को लक्षित करता है।…
 rachidafaf/bola-cve-2023-27524
सुरक्षा शिक्षा के लिए कमजोर और निश्चित Flask API कार्यान्वयन के साथ CVE-2023-27524 ब्रोकन ऑब्जेक्ट लेवल ऑथराइजेशन (BOLA) भेद्यता को प्रदर्शित करता है।
 mmeza-developer/cve-2018-0114
JWT एक्सप्लॉइट
 wing-song/cve-2021-37580
Apache ShenYu 管理员认证绕过
 brotherofjhonny/cve-2024-48955_overview
CVE-2024-48955_अवलोकन
 boreas37/cve-2026-41452-poc
CVE-2026-41452 — Krayin CRM में बिना प्रमाणीकरण वाला इंस्टॉलर बायपास (X-Requested-With) → एडमिन टेकओवर। सत्यापित: 2.2.4 पर ओवरराइट + लॉगिन, 2.2.5 पर…
 watchtowrlabs/connectwise-screenconnect_auth-bypass-add-user-poc
ConnectWise ScreenConnect में प्रमाणीकरण बाईपास हेतु प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो रिमोट कमांड निष्पादन के पहले चरण के रूप में एक व्यवस्थापक…
 stuub/rcity-cve-2024-27198
CVE-2024-27198 & CVE-2024-27199 PoC - RCE, एडमिन खाता निर्माण, उपयोगकर्ता एन्यूमरेशन, सर्वर जानकारी
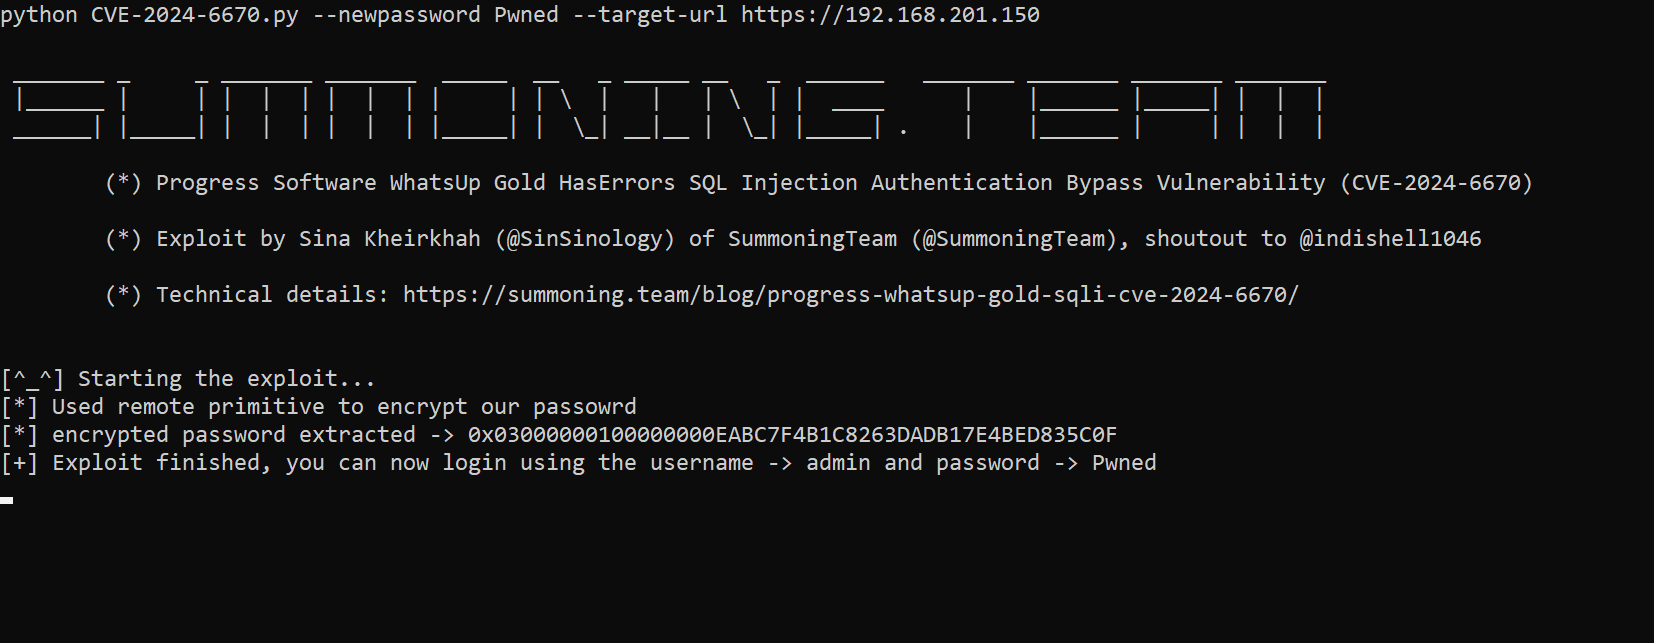 sinsinology/cve-2024-6670
Progress WhatsUp Gold के SQL इंजेक्शन प्रमाणीकरण बाईपास (CVE-2024-6670) के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण। इसमें मूल कारण विश्लेषण और प्रशासक पहुंच…
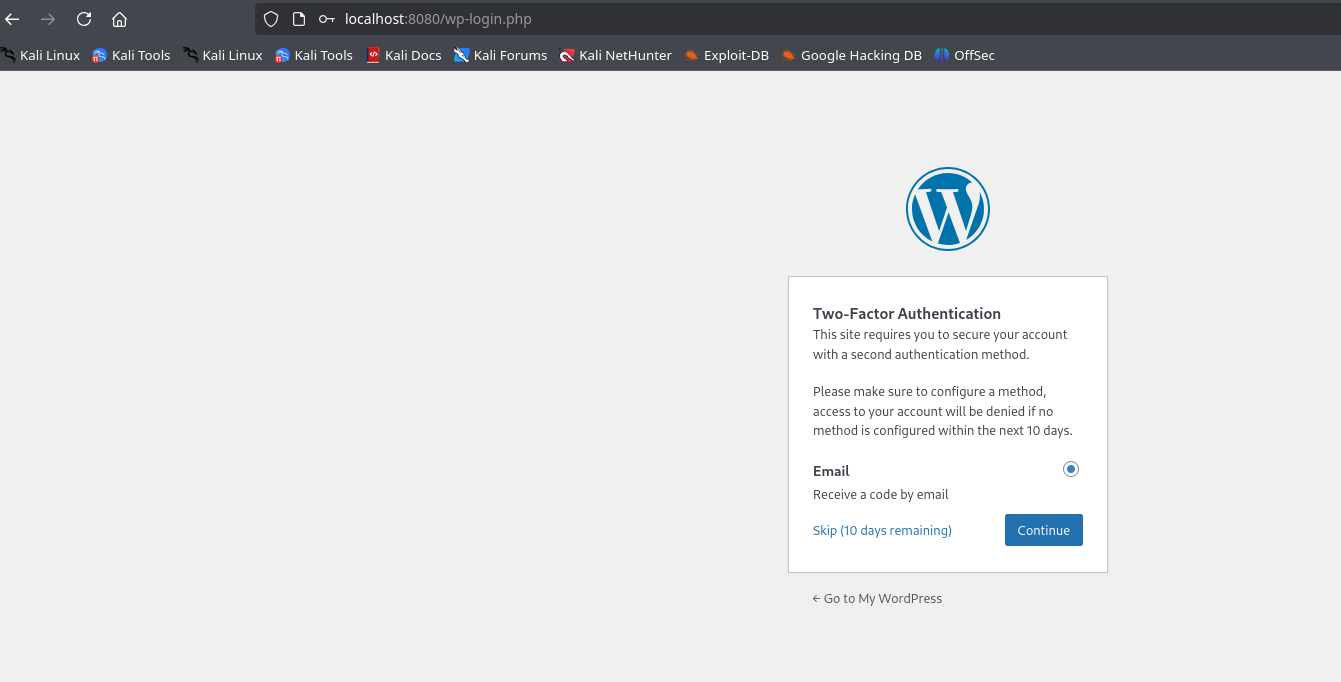 maalfer/cve-2024-10924-poc
Really Simple Security प्लगइन के संस्करण 9.0.0 – 9.1.1.1 के बीच स्थापित होने पर WordPress में MFA बायपास।
 joesmithjaffa/cve-2017-14322
CVE-2017-14322 Interspire Email Marketer (emailmarketer) एक्सप्लॉइट
 dcollaoa/cve-2024-0012-gui-poc
CVE-2024-0012 / CVE-2024-9474 शोषण के लिए पायथन स्क्रिप्ट
 m-cetin/cve-2024-0204
यह स्क्रिप्ट Fortra GoAnywhere MFT में CVE-2024-0204 भेद्यता का शोषण करती है, जो अनधिकृत प्रशासनिक उपयोगकर्ताओं के निर्माण की अनुमति देती है, शैक्षिक…
 dumitory-dev/cve-2020-35391-poc
विकृत HTTP अनुरोध हेडर के माध्यम से Tenda N300 प्रमाणीकरण बायपास
 mesh3l911/cve-2021-3138
डिस्कोर्स पीओसी
 eqstlab/cve-2025-26788
मजबूत कुंजी FIDO सर्वर प्राधिकरण बाईपास
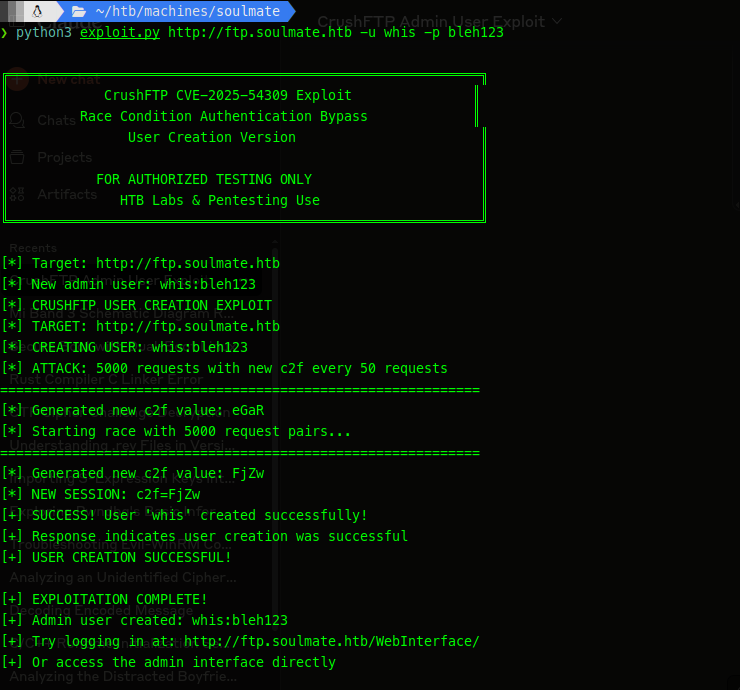 whisperer1290/cve-2025-54309__enhanced_exploit
CrushFTP प्रमाणीकरण बाईपास (CVE-2025-54309) के लिए मल्टी-थ्रेडेड शोषण, जिसमें रेस कंडीशन कार्यान्वयन, XML पेलोड जनरेशन, और अधिकृत पैठ परीक्षण के लिए…
 sermikr0/nextjs-middleware-auth-bypass
CVE-2025-29927








