
 #1
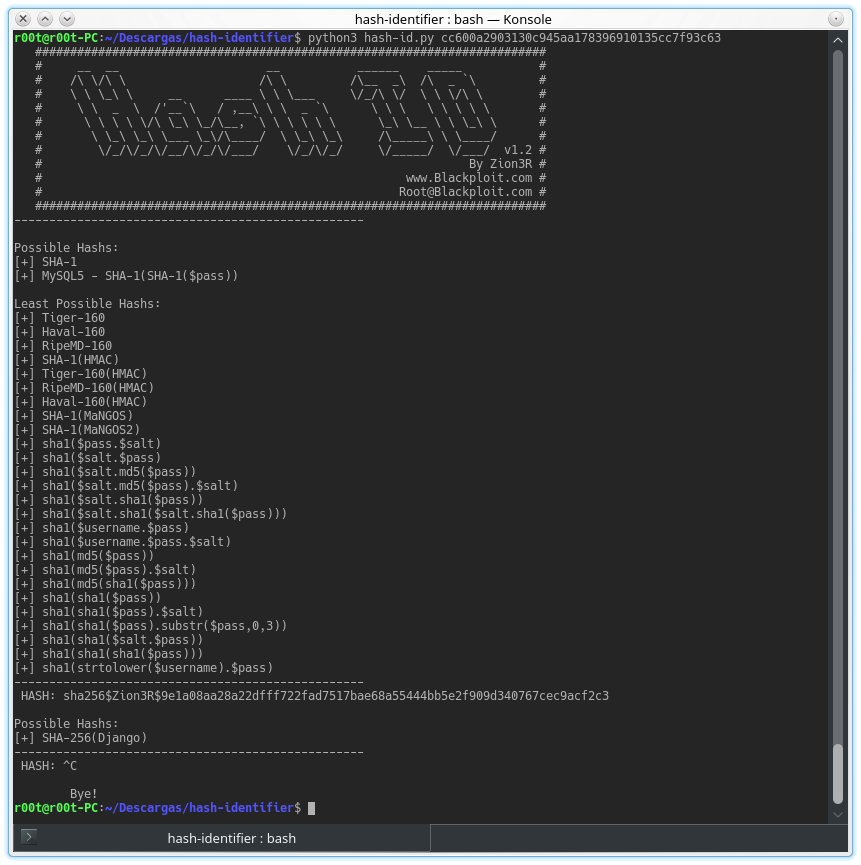
 blackploit/hash-identifier
विभिन्न प्रकार के हैश की पहचान करने के लिए सॉफ्टवेयर, जिनका उपयोग डेटा और विशेष रूप से पासवर्ड को एन्क्रिप्ट करने के लिए किया जाता है।
 elevenpaths/diario-commandline-tools
CLI क्लाइंट बल्क DIARIO API खपत के लिए: PDF/Office दस्तावेज़ अपलोड करें, फ़ाइल हैश क्वेरी करें, और कमांड-लाइन स्क्रिप्ट के माध्यम से मैलवेयर विश्लेषण…

 wattocyber/custom-oscp-tooling
OSCP-केंद्रित टूलकिट: रीड-ओनली नेटवर्क, SMB, AD, DNS, वेब और डेटाबेस एन्यूमरेशन; privesc स्कैनिंग, हैश पहचान और पेलोड/क्रेडेंशियल कमांड जनरेशन के लिए।
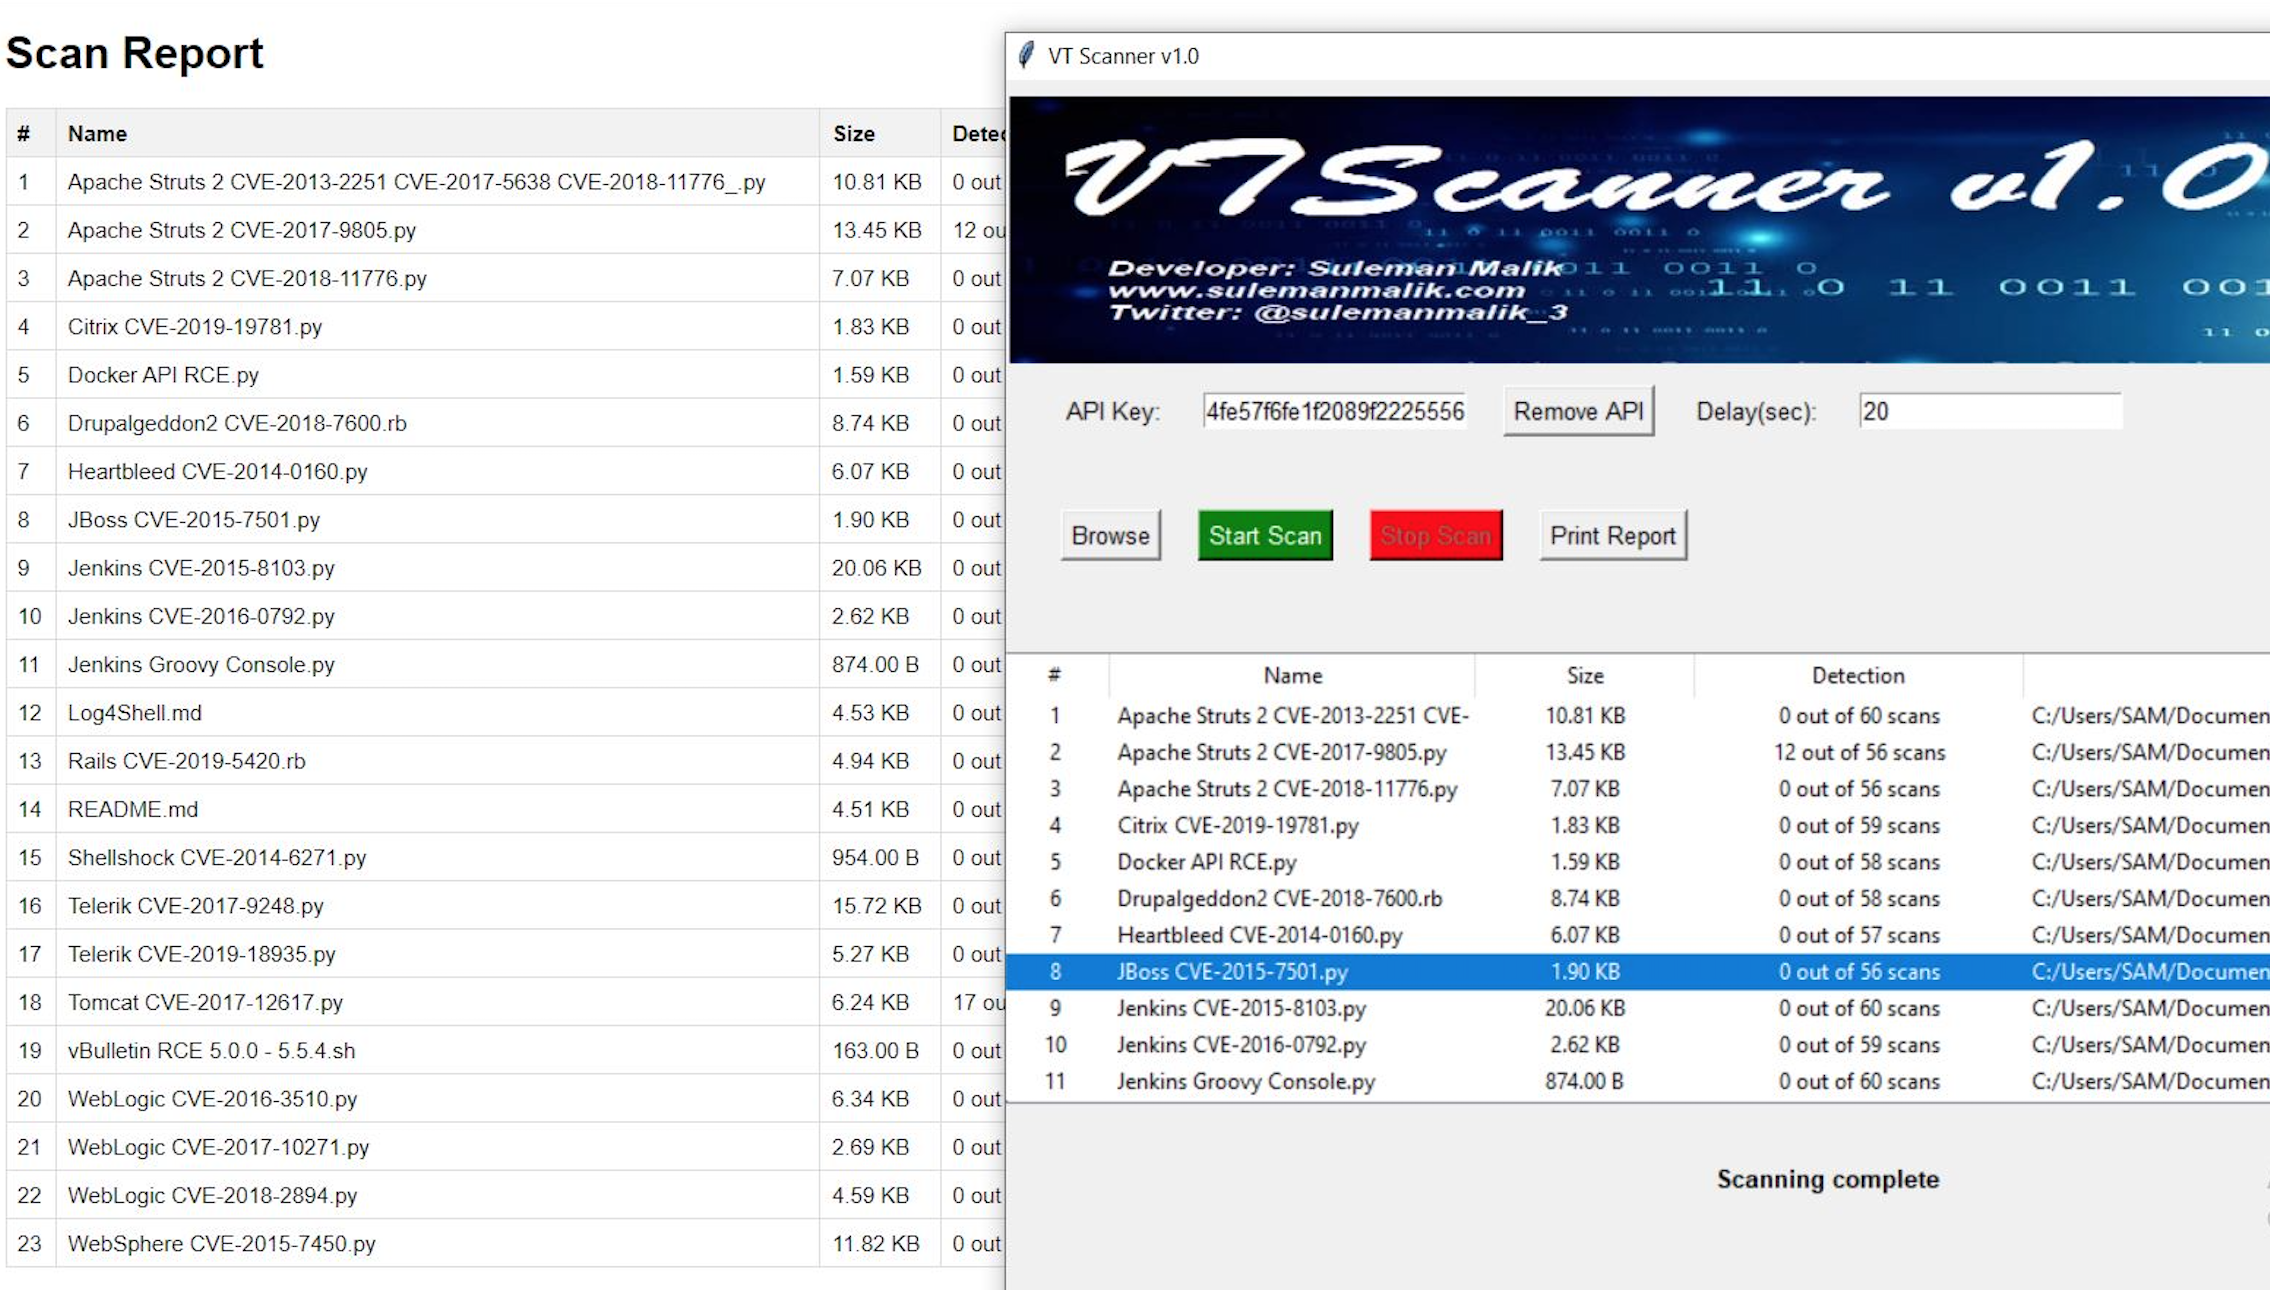 samhaxr/vtscanner
एक व्यापक Python-आधारित सुरक्षा उपकरण जो फ़ाइल स्कैनिंग, मैलवेयर पहचान और विश्लेषण के लिए निरंतर विकसित होते साइबर परिदृश्य में उपयोग किया जाता है।
 professorquantumuniverse/veto
वायरसटोटल के लिए ओपन-सोर्स एंड्रॉइड क्लाइंट। 70+ एंटीवायरस इंजनों के विरुद्ध फ़ाइलों, URL और इंस्टॉल किए गए ऐप्स को स्कैन करें। हैश, खतरे के…
 tegal1337/pocketpentester
ऑफ़लाइन-प्रथम Android आक्रामक सुरक्षा टूलकिट जिसमें recon, पोर्ट स्कैनिंग, सबडोमेन एन्यूमरेशन, SQLi/XSS/JWT शोषण, पेलोड जनरेशन और हैश विश्लेषण के लिए…
 bandrel/hashcatrosetta
Hashcat रूल विश्लेषक और इंटरप्रेटर - hashcat रूल सिंटैक्स को डिकोड करने के लिए एक Rosetta Stone
 openssl/openssl
सामान्य प्रयोजन TLS और crypto लाइब्रेरी
 gentilkiwi/mimikatz
विंडोज सुरक्षा के साथ खेलने के लिए एक छोटा सा उपकरण
 qsecure-labs/deadmatter
क्रेडेंशियल निष्कर्षण उपकरण जो ऑफसेट से स्वतंत्र है
 vqkro/higernes
पायथन और c++ में एक निष्क्रिय OSINT टूलकिट: उपयोगकर्ता नाम, ईमेल, डोमेन, आईपी, फ़ोन, हैश। कोई कुंजी नहीं, कोई लॉगिन नहीं।
 abraxas/gatex
FortinetHunter (@YogSoth0) बाइनरी क्रैकिंग एप्लिकेशन। FortinetHunter के लिए CTF का हिस्सा। ELF door: एक stripped Nuitka onefile, एक XOR-scrambled…
 jedisct1/libsodium
एक आधुनिक, पोर्टेबल, उपयोग में आसान क्रिप्टो लाइब्रेरी।
 uthrasri/openssl_g2.5_v1_0_1g
सुरक्षित संचार के लिए SSL/TLS प्रोटोकॉल, सामान्य एन्क्रिप्शन और X.509 प्रमाणपत्र हैंडलिंग को लागू करने वाली मज़बूत ओपन-सोर्स क्रिप्टोग्राफ़ी…
 zerbea/hcxtools
कैप्चर फ़ाइलों से पैकेट्स को हैश फ़ाइलों में परिवर्तित करने के लिए उपकरणों का एक छोटा सेट, जो Hashcat या John the Ripper के साथ उपयोग के लिए है।
 odedshimon/bruteshark
नेटवर्क विश्लेषण उपकरण
 psypanda/hashid
हैश के विभिन्न प्रकारों की पहचान करने के लिए सॉफ्टवेयर -







