
 #1
हार्डवेयर सुरक्षा मॉड्यूल, TPM, सिक्योर एन्क्लेव और हार्डवेयर ट्रस्ट उपकरण।
Kitploit अनुशंसित

 zeroecco/holos
YAML कंपोज़ फ़ाइलों का उपयोग करने वाला घोषणात्मक KVM/QEMU VM ऑर्केस्ट्रेशन टूल। बिना libvirt या XML के cloud-init, SSH, PCI पासथ्रू और इमेज सत्यापन…
 qemu/qemu
आधिकारिक QEMU मिरर। कृपया QEMU में परिवर्तन सबमिट करने के तरीके के लिए https://www.qemu.org/contribute/ देखें। Pull Requests अक्षम हैं। कृपया केवल…
 openbmc/bmcweb
OpenBMC के लिए एक सब कुछ करने वाला Redfish, KVM, GUI, और DBus वेबसर्वर
 project-oak/oak
वितरित प्रणालियों में डेटा का सार्थक नियंत्रण।
 xddxdd/nixos-config
Lan Tian का NixOS कॉन्फ़िगरेशन
 cea-sec/usbsas
अविश्वसनीय USB मास स्टोरेज डिवाइसों को सुरक्षित रूप से पढ़ने के लिए उपकरण और ढाँचा।
 devnw/zig/hsm
Zig हार्डवेयर सुरक्षा मॉड्यूल लाइब्रेरी PIV, CAC, और YubiKey टोकन के लिए PC/SC के माध्यम से। प्रमाणपत्र, PIN प्रबंधन, हस्ताक्षर, और डिक्रिप्शन का…
 agentrust-io/cmcp
cMCP: गोपनीय MCP गेटवे। MCP टूल कॉल के लिए हार्डवेयर-प्रमाणित नीति प्रवर्तन।
 pwndbg/pwndbg
GDB और LLDB के साथ एक्सप्लॉइट डेवलपमेंट और रिवर्स इंजीनियरिंग को आसान बनाया गया
 hotcakex/harden-windows-security
# विंडोज़ को सुरक्षित रूप से, आधिकारिक समर्थित Microsoft विधियों और उचित स्पष्टीकरण के साथ हार्डन करें | हमेशा अद्यतित और विंडोज़ के नवीनतम बिल्ड के…
newaetech/chipwhispererएम्बेडेड डिवाइसों और क्रिप्टोग्राफ़िक इम्प्लीमेंटेशन पर पावर ट्रेस कैप्चर, साइड-चैनल विश्लेषण और ग्लिचिंग/फॉल्ट-इंजेक्शन हमलों के लिए ओपन-सोर्स…
 secure-systems-lab/securesystemslib
NYU के सिक्योर सिस्टम्स लैब परियोजनाओं के लिए क्रिप्टोग्राफ़िक और सामान्य-प्रयोजन रूटीन
 usbarmory/gotee-example
GoTEE - उदाहरण अनुप्रयोग
 usbarmory/gotee
Go विश्वसनीय निष्पादन वातावरण (TEE)
 unsignedchad/cve-2026-21155-sve-2026-3546
CVE-2026-21155 (SVE-2026-3546) के लिए तकनीकी राइटअप और PoC: Samsung Exynos S-Boot में फेल-ओपन सिग्नेचर जाँच और अनबाउंडेड बूट-लोगो JPEG डिकोड,…
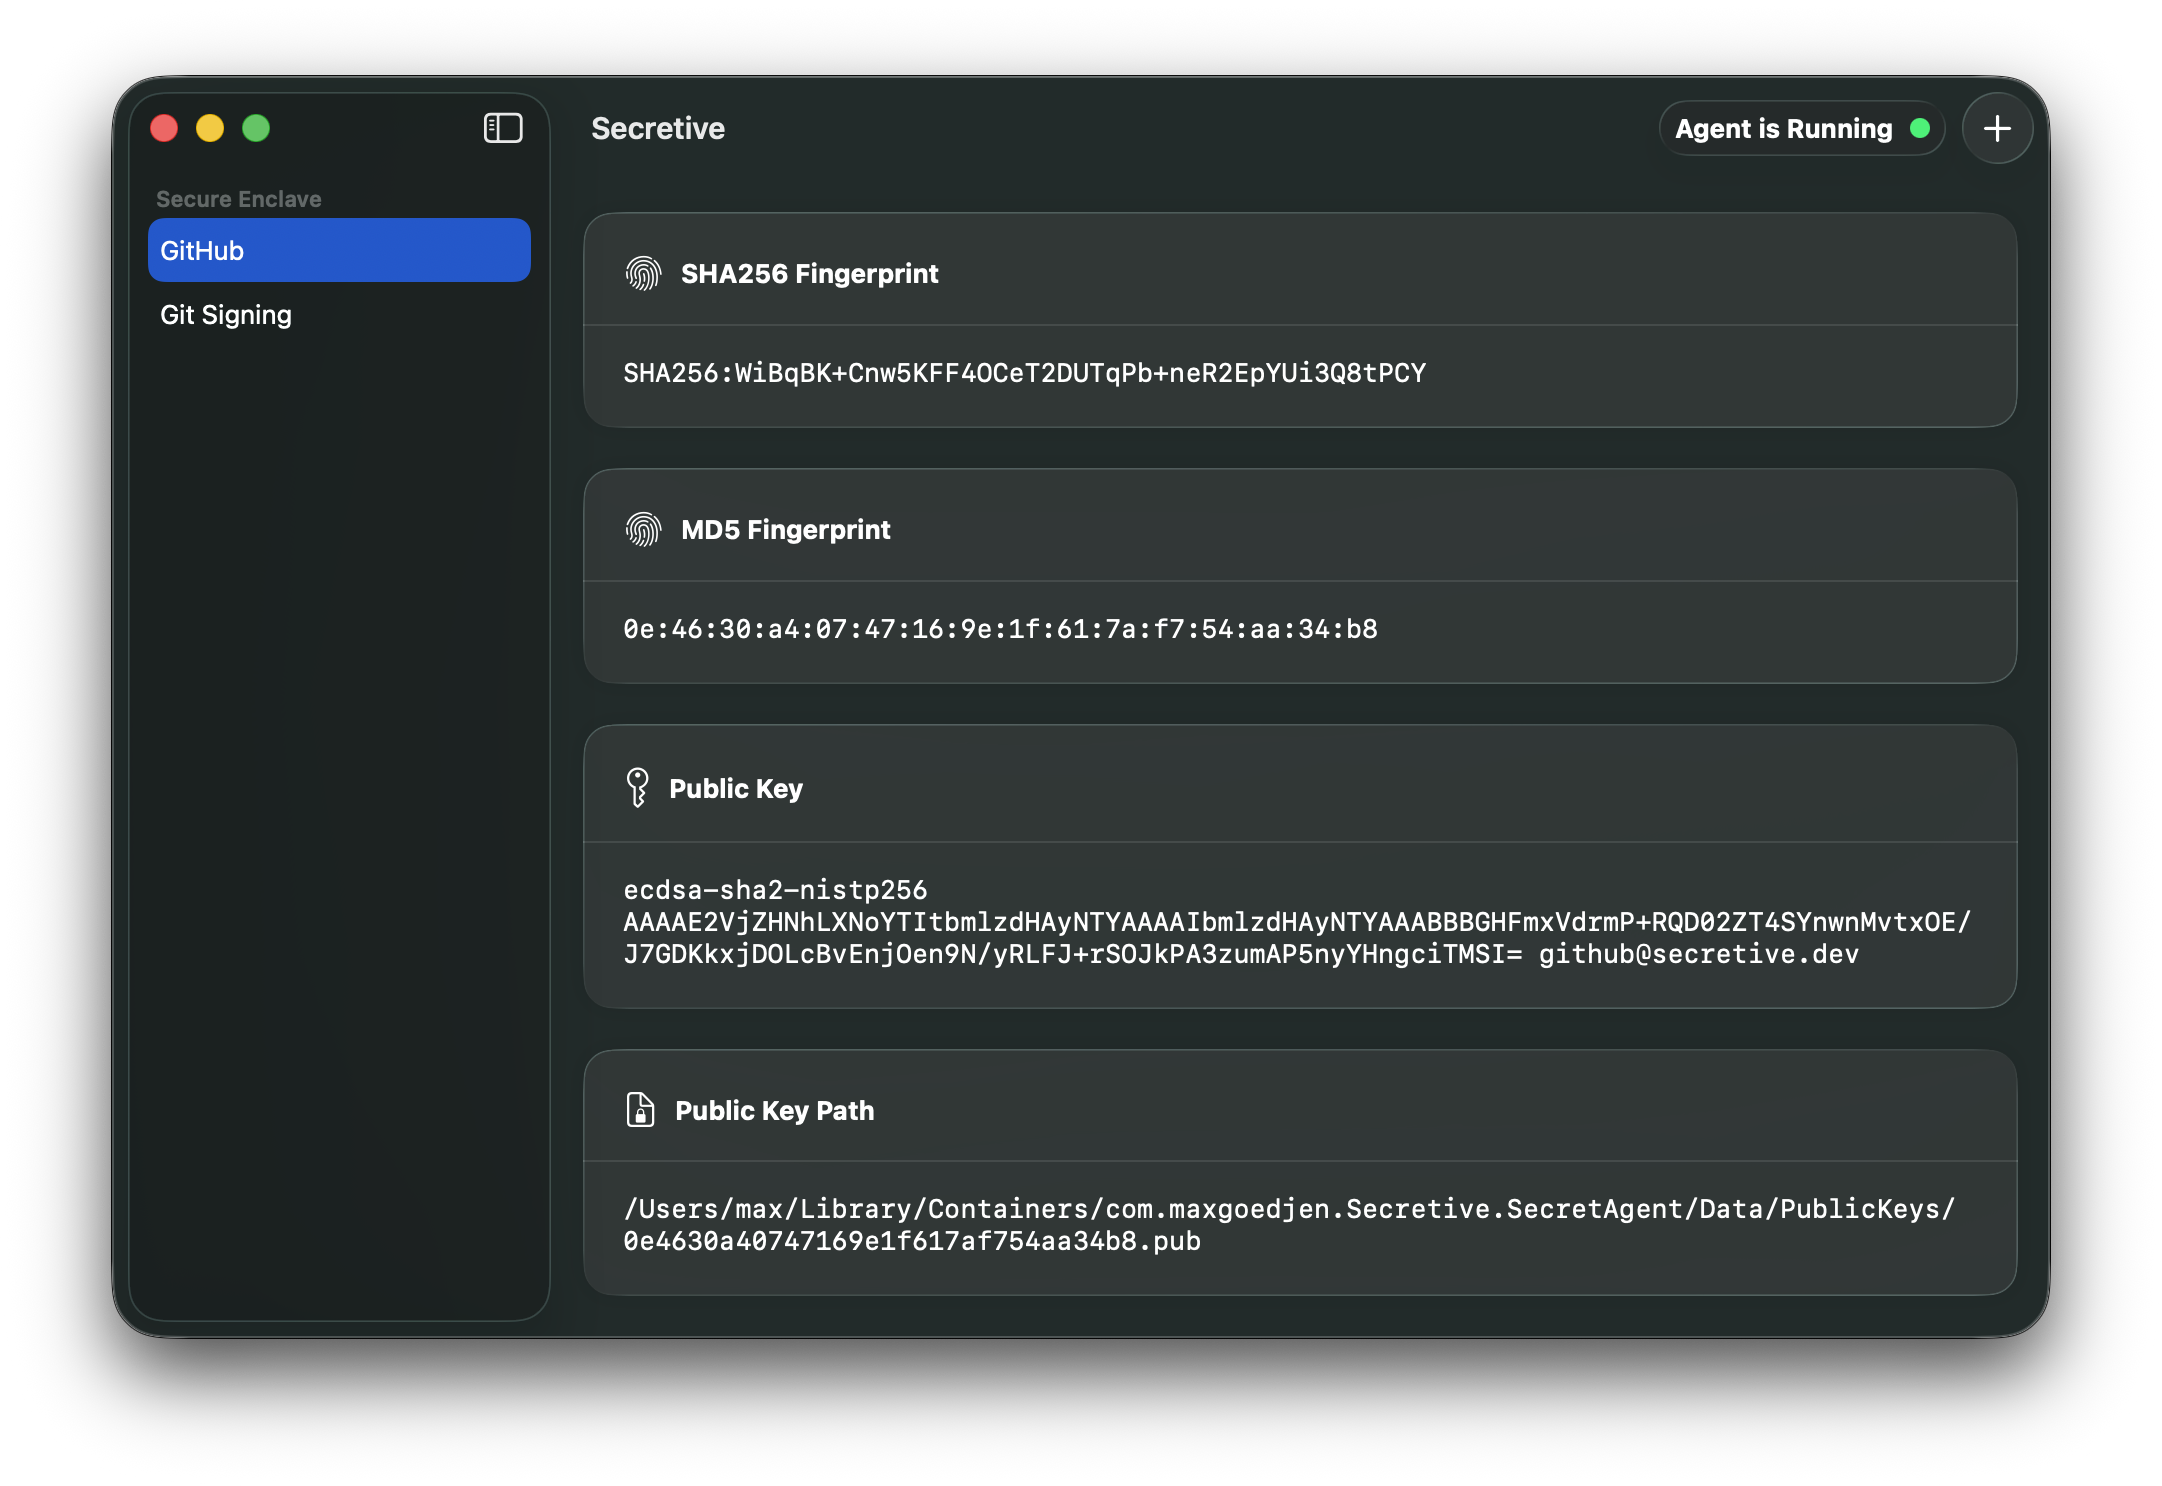 maxgoedjen/secretive
अपने SSH कुंजियों को अपने Mac के Secure Enclave से सुरक्षित करें
 signalapp/libsignal
Signal Protocol तथा अन्य क्रिप्टोग्राफ़िक प्रिमिटिव्स का घर, जो Signal को संभव बनाते हैं।








