
 #1
हार्डवेयर सुरक्षा मॉड्यूल, TPM, सिक्योर एन्क्लेव और हार्डवेयर ट्रस्ट उपकरण।
Kitploit अनुशंसित

 264312431/picohaxx
Pico 4 उपकरणों के लिए cve-2023-33107 पर आधारित एक कर्नेल एक्सप्लॉइट।
 zhazhalove/osquery_cve-2024-23443
Osqery एक्सटेंशन HP BIOS WMI
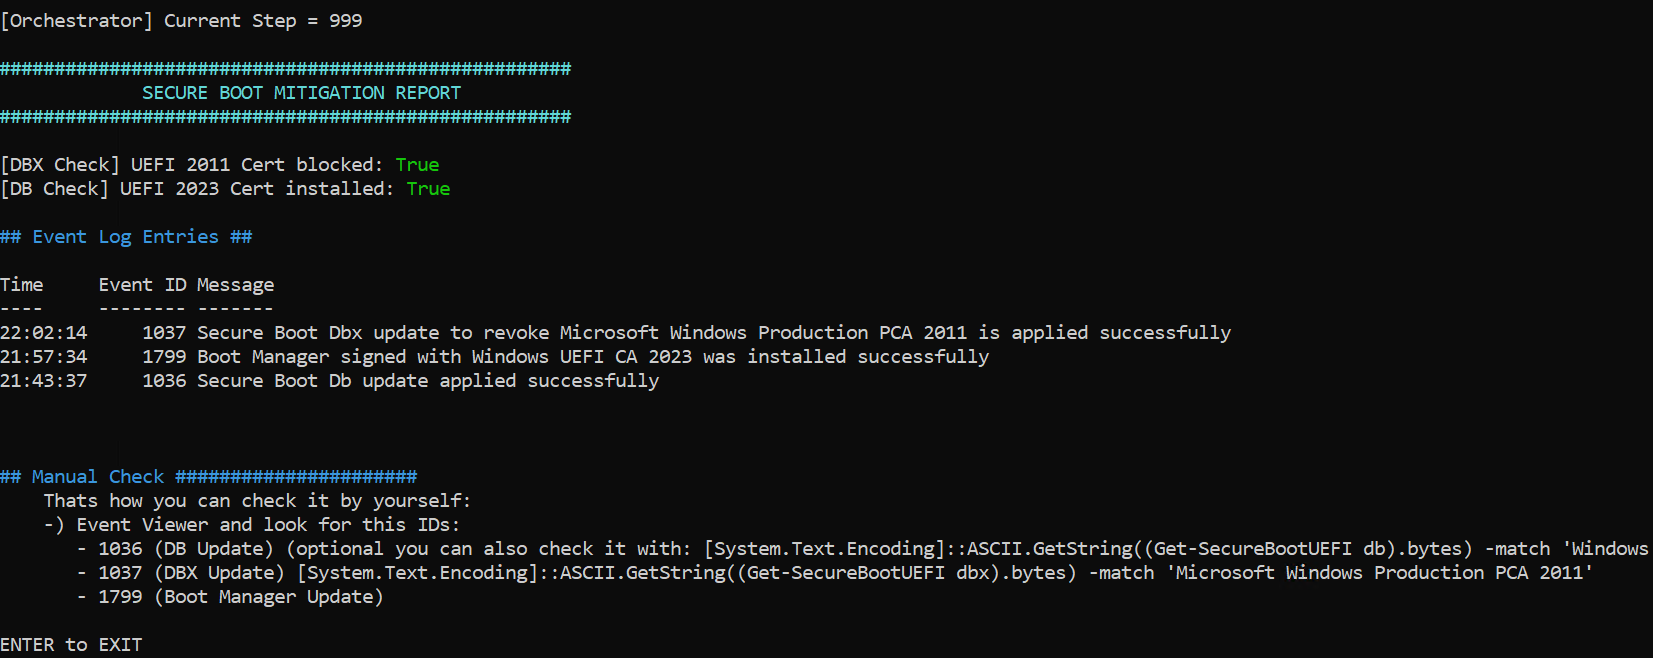 v1ckxy/orchestrated-powershell-for-cve-2023-24932-en
अंग्रेज़ी अनुवाद
 nikameru/nxboot
पेलोड इंजेक्शन उपकरण जो CVE-2018-6242 ("Fusée Gelée") से प्रभावित Nintendo Switch कंसोल के लिए है।
 jeromeyoung/cve-2021-40154
LPC55S69 और K82 सीरीज़ में पाई गई BootROM भेद्यता का परीक्षण करने के लिए POC
 mathse/meltdown-spectre-bios-list
BIOS/Firmware सुधारों की सूची जो CVE-2017-5715, CVE-2017-5753, CVE-2017-5754 को संबोधित करती है
 ph4r05/ledger-app-monero-1.42-vuln
CVE-2020-6861 के लिए PoC रिपॉजिटरी: Ledger Monero App Spend key Extraction
 nevercodecorrect/lede-17.01.3
संस्करण-इसमें-cve-2019-12272
 jgoyd/ios-attack-chain-cve-2025-31200-cve-2025-31201
CVE-2025-31200, iOS CoreAudio के AudioConverterService में एक ज़ीरो-डे, ज़ीरो-क्लिक RCE है, जो iMessage/SMS के माध्यम से एक दुर्भावनापूर्ण ऑडियो…
 szymonh/inspector-gadget
CVE-2021-39685 विवरण और Linux USB Gadget ओवरफ़्लो भेद्यता के लिए नमूना एक्सप्लॉइट
 lva/infineon-cve-2017-15361
सरल PowerShell स्क्रिप्ट यह जांचने के लिए कि कंप्यूटर उपयोग कर रहा है या नहीं ऐसा Infineon TPM चिप जो CVE-2017-15361 के लिए कमजोर है।
 mselbrede/gardyn
CVE-2025-29628, CVE-2025-29629, CVE-2025-29630, CVE-2025-29631
 xen0bit/fwbt
फ़ायरवाला के साथ ब्लूटूथ लो-एनर्जी के माध्यम से इंटरैक्शन और CVE-2024-40892 / CVE-2024-40893 के शोषण हेतु प्रूफ ऑफ कॉन्सेप्ट कोड
 oliviaholly/fusee-gelee
Nintendo Switch के लिए Fusee Gelee शोषण (CVE-2018-6242) का एक कार्यान्वयन, कस्टम पेलोड के साथ।
 laginimaineb/extractkeymaster
एक एक्सप्लॉइट जो CVE-2015-6639 और CVE-2016-2431 का उपयोग करके क्वालकॉम की KeyMaster कुंजियाँ निकालता है
 ndureiss/e1000_vulnerability_exploit
VirtualBox भेद्यता का शोषण (https://nvd.nist.gov/vuln/detail/CVE-2018-3295)
 szymonh/d-os-descriptor
CVE-2022-25258 - प्रदर्शन शोषण जो usb gadget's os descriptor handler को लक्षित करता है
 lunnova/puma6fail
CVE-2017-5693 Puma 6 मॉडेम में सेवा अस्वीकृति भेद्यता








