
 #1
विभिन्न सुरक्षा कार्यों के लिए बहुउद्देशीय उपकरण और उपयोगिताएँ जो विशिष्ट श्रेणियों में फिट नहीं होते हैं।
Kitploit अनुशंसित
 shoucheng3/codehaus-plexus__plexus-archiver_cve-2023-37460_4-7-1
जावा लाइब्रेरी जो अभिलेखागार (ZIP, tar, JAR) बनाने और निकालने के लिए है, जिसमें रिपोर्ट की गई भेद्यता के लिए एकीकृत सुरक्षा पैच शामिल है, और बिल्ड…
 erik-krogh/egg-scripts-cve-2018-3786
Egg.js अनुप्रयोगों के लिए तैनाती उपकरण जो कॉन्फ़िगर करने योग्य पोर्ट, वर्कर्स और लॉगिंग के साथ Node.js प्रक्रियाओं के स्टार्ट, स्टॉप और डेमोनाइजेशन…
 renukaselvar/lua_cve-2020-24370
हल्का, एम्बेड करने योग्य स्क्रिप्टिंग भाषा जिसमें तेज़ इंटरप्रेटर है, जो प्रोसीजरल, फंक्शनल और ऑब्जेक्ट-ओरिएंटेड प्रोग्रामिंग का समर्थन करती है।
 99designs/aws-vault
डेवलपमेंट वातावरण में AWS क्रेडेंशियल्स को सुरक्षित रूप से संग्रहीत और एक्सेस करने के लिए एक वॉल्ट
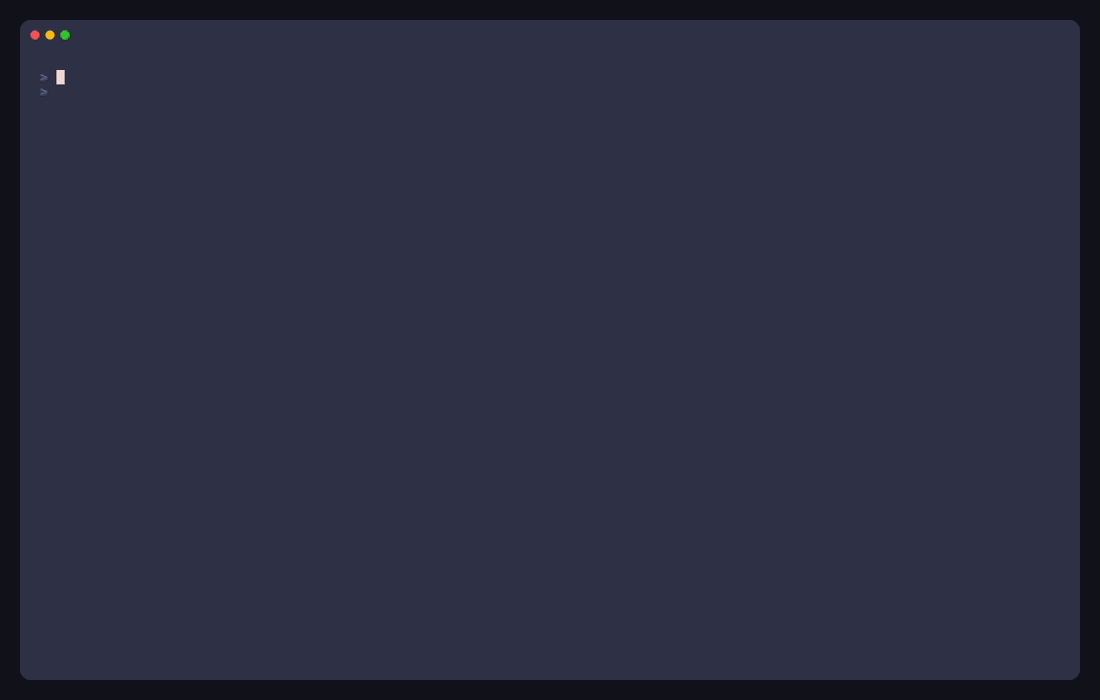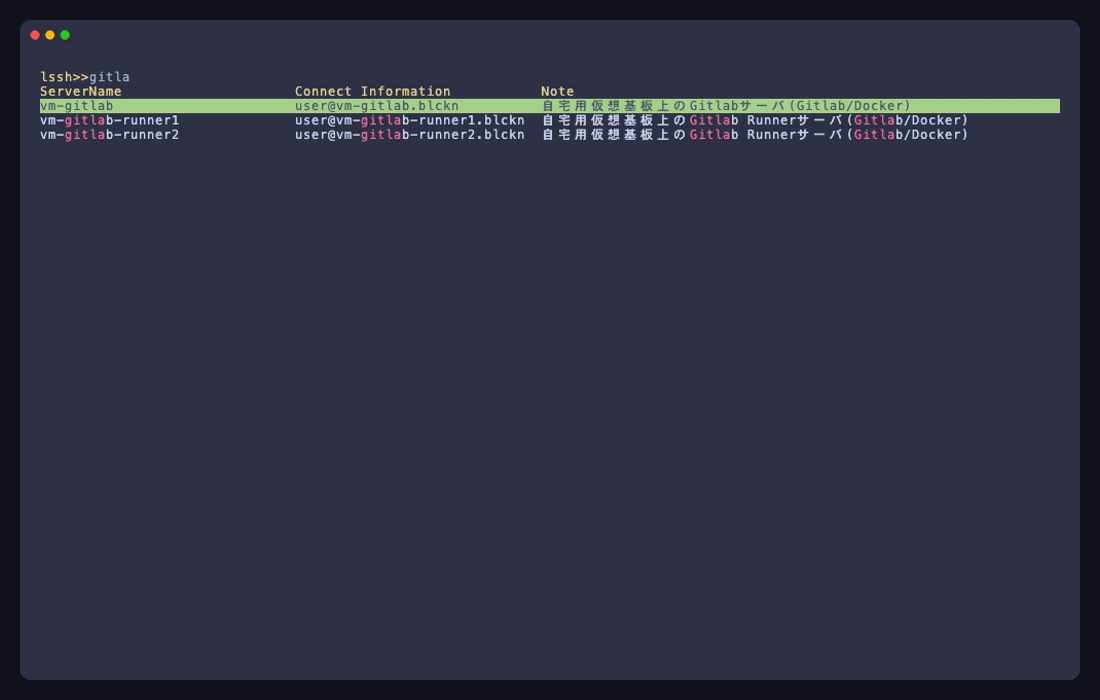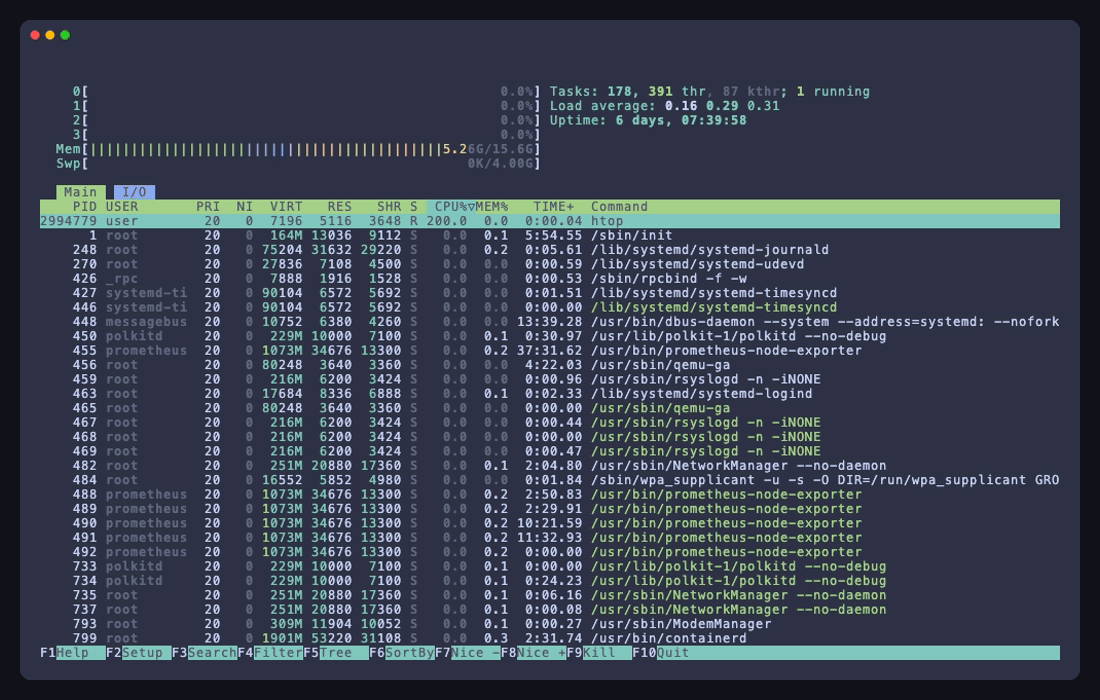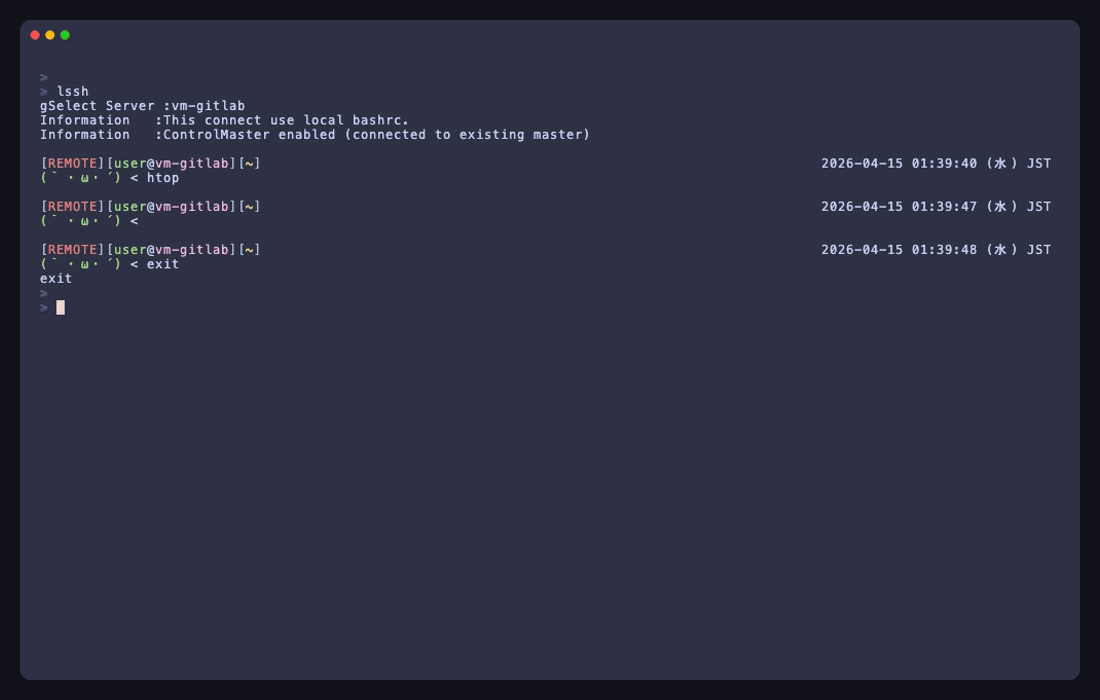 blacknon/lssh
SSH, क्लाउड इन्वेंट्री, प्रदाता-समर्थित कनेक्टर, समानांतर कमांड, मक्स वर्कस्पेस, फ़ाइल स्थानांतरण और निगरानी के लिए एक टर्मिनल-मूल रिमोट एक्सेस सूट।
 nirvik/iwant
LAN नेटवर्क में फ़ाइलों की खोज और डाउनलोड करने के लिए कमांडलाइन टूल, बिना किसी केंद्रीय सर्वर के
 deprecatedluar/dredge-cargo
नोट्स, कॉन्फ़िगरेशन, कुंजियाँ और फ़ाइलों के लिए एन्क्रिप्टेड CLI वॉल्ट। खोजें, व्यवस्थित न करें।
 wkoszek/emuko
Rust में लिखा RISC-V एमुलेटर जो ARM64/x86_64 और Sv39 वर्चुअल मेमोरी पर JIT के साथ Linux बूट करता है
 blacksnufkin/pwnbox-kali
नई Kali Linux वर्चुअल मशीन को HTB PwnBox जैसा दिखाने के लिए सेटअप प्रक्रिया को स्वचालित करने हेतु Bash स्क्रिप्ट
 rmottanet/unauthscout
UnauthScout एक OSINT (ओपन सोर्स इंटेलिजेंस) उपकरण है, जो Bash में विकसित किया गया है, जो संस्करण नियंत्रण प्लेटफार्मों (GitLab और GitHub) पर…
 notitssixtyn3in/cve-2025-4172026
CVE-2025-4172026 के लिए सुरक्षा सलाहकार दस्तावेज़ वाला भंडार जिसमें सिस्टम सक्रियण प्रोटोकॉल और संज्ञानात्मक प्रसंस्करण निर्देश शामिल हैं।
 fractal-tess/cve-2024-3094
कमजोर xz-utils संस्करणों (5.6.0/5.6.1) का पता लगाने और उन्हें स्रोत से एक स्थिर, असमझौता बिल्ड के साथ बदलकर ठीक करने के लिए Bash स्क्रिप्ट।
 u20024804/bash-3.2-fixed-cve-2014-6271
CVE-2014-6271 (Shellshock) के लिए एक फिक्स के साथ पैच किया गया GNU Bash 3.2। यूनिक्स-जैसी प्रणालियों के लिए कमांड-लाइन संपादन, जॉब नियंत्रण और इतिहास…
 almogopp/disable-ipv6-cve-2024-38063-fix
Windows सिस्टम पर IPv6 को अक्षम करके CVE-2024-38063 भेद्यता को अस्थायी रूप से कम करने वाली एक PowerShell स्क्रिप्ट। यह वर्कअराउंड आधिकारिक Microsoft…
 resery/cve-2019-17041
CVE-2019-17041 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, rsyslog के पार्सर में बफर ओवरफ्लो, जो रिमोट कोड निष्पादन प्रदर्शित करता है।
 therealsaumil/static-arm-bins
डिबगिंग और रनटाइम विश्लेषण के लिए स्टैटिकली कंपाइल किए गए ARM बाइनरीज़
 pimpamebanihah/cve-2026-43499-app.s0
CVE-2026-43499 का संदर्भ देने वाला प्लेसहोल्डर रिपॉज़िटरी; उपलब्ध मेटाडेटा में कोई स्रोत कोड, दस्तावेज़ीकरण, या सुरक्षा कार्यक्षमता प्रमाणित नहीं है।
 mkdocs/mkdocs
# परियोजना दस्तावेज़ीकरण मार्कडाउन के साथ








