
 #1
म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।
Kitploit अनुशंसित
 puglia-ryan/s-v-project-implementation-of-cve-2015-3256
CVE-2015-3456 (VENOM) के लिए पुनरुत्पादनीय क्रैश प्रूफ-ऑफ-कॉन्सेप्ट जो QEMU के वर्चुअल फ्लॉपी डिस्क कंट्रोलर को लक्षित करता है। होस्ट-साइड QEMU…
 kevinbackhouse/djvulibre-poc-cve-2025-53367
CVE-2025-53367 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, DjVuLibre लाइब्रेरी में एक कमजोरी। DjVu दस्तावेज़ प्रसंस्करण में मेमोरी भ्रष्टाचार बग के शोषण का…
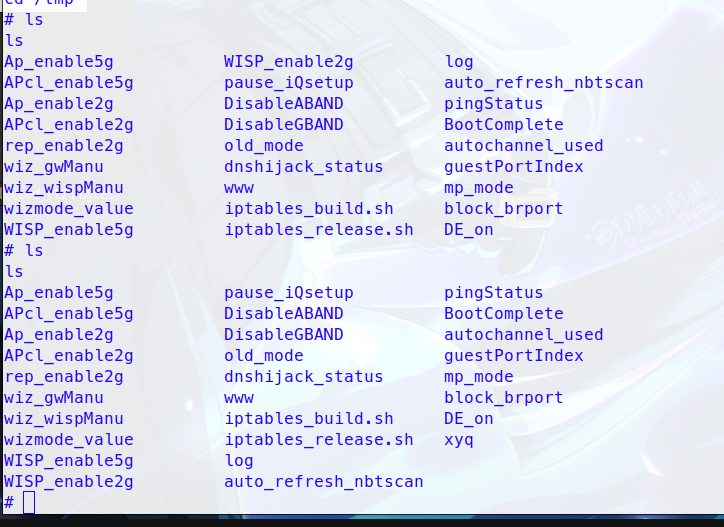 passwa11/re11s_1.11-formaccept-commandinjection
CVE-2025-22912
 dantsco/cve-2025-64720-poc
CVE-2025-64720 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो पैलेट प्रीमल्टीप्लिकेशन में libpng बफर ओवरफ्लो है। इसमें एक्सप्लॉइट जनरेटर, ASan/UBSan के साथ…
 ch1keen/cve-2025-50360
Pepper Language के संस्करण 0.1.1 से पहले, कमिट 961a5d9988c5986d563310275adad3fd181b2bb7 में हीप बफर ओवरफ्लो की रिपोर्ट और PoC
 s3mpr1linux/cve-2011-0762
exploit-db पर पोस्ट किए गए cve-2011-0762 एक्सप्लॉइट को बेहतर बनाने वाली एक स्वचालित स्क्रिप्ट
 freefv/cve-2020-6308-mass-exploiter
CVE-2020-6308 के लिए मास एक्सप्लॉइटर, जिसमें मल्टी-वर्कर समर्थन है, जो कमजोर SAP NetWeaver सिस्टम के स्वचालित शोषण को सक्षम बनाता है।
 r4mbb/cve-2024-21626-poc
मूल कारण और प्रूफ ऑफ कोड
 hyunjungg/cve-2025-62821
Microsoft HEIF एक्सटेंशन (msheif_store.dll) OOB-read
 spiralbl0ck/cve-2020-11097-poc
CVE-2020-11097 का उपयोग करके FreeRDP को क्रैश करने का POC
 cyhe50/cve-2025-54874-poc
प्रूफ-ऑफ-कॉन्सेप्ट जो OpenJPEG 2.5.1 में क्राफ्टेड JP2 फाइलों के माध्यम से मेमोरी लीक प्रदर्शित करता है, जिससे opj_read_header विफलता और हीप लीक…
 wildwestcybersecurity/cve-2019-13288
afl fuzzer instrumentation का उपयोग करके पुनरुत्पादित! antonio-morales को शाबाशी!
 homjxi0e/cve-2017-9430
CVE-2017-9430 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, dnstracer 1.9 में स्टैक-आधारित बफर ओवरफ्लो, जो एक लंबे कमांड-लाइन आर्गुमेंट के माध्यम से ट्रिगर…
 ish2yu/cve-2025-55780
MuPDF में Null Pointer Dereference, मेरे द्वारा खोजा गया पहला CVE
 trinadh465/external_libexif_aosp10_r33_cve-2020-0198
EXIF मेटाडेटा को पार्स करने, संपादित करने और सहेजने के लिए C लाइब्रेरी, AOSP10 में CVE-2020-0198 को संबोधित करने पर ध्यान केंद्रित करती है।
 omar2535/graphqler
☸अब तक का पहला निर्भरता-जागरूक GraphQL API परीक्षण उपकरण!
 pentdebra/scadashutdowntool
SCADA सुरक्षा परीक्षण उपकरण
 johanneslks/cve-2026-35333
CVE-2026-35333: strongSwan RADIUS विशेषता पुनरावर्तक अनंत लूप PoC








