#1
 tronciuvlad/cve-2024-26475
radareorg radare2 v.0.9.7 से v.5.8.6 तक के संस्करणों में एक समस्या, जो v.5.8.8 में ठीक की गई है, एक स्थानीय हमलावर को grub_sfs_read_extent फ़ंक्शन के…
 alvarosr/cve-2025-5548
CVE-2025-5548 का FreeFloat FTP सर्वर में प्रलेखित तकनीकी विश्लेषण और नियंत्रित शोषण, जिसमें लैब सेटअप, स्थैतिक/गतिशील बाइनरी विश्लेषण, भेद्यता…
 javyan05/cve-2025-5548
CVE-2025-5548 भेद्यता का वातावरण और शोषण
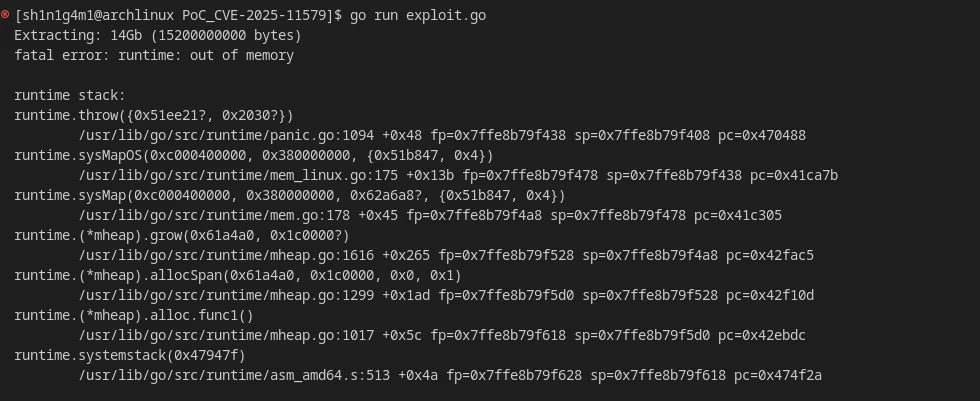 shinigami-777/poc_cve-2025-11579
CVE-2025-11579 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो rardecode में एक डिनायल-ऑफ-सर्विस भेद्यता है, जो अत्यधिक बड़े डिक्शनरी आकार वाली क्राफ्टेड…
 greycat-amc/cve-2025-5548
स्टैक ओवरफ्लो से संबंधित CVE का विश्लेषण
 liviuptr/cve-2014-0075_poc
यह एक सरल PoC है जो python में लिखा गया है और integer overflow के माध्यम से DoS को प्रदर्शित करता है।
 thephykon/cve-2025-53367-poc
CVE-2025-53367 का एक सरल POC, जो एक .djvu-फ़ाइल बनाता है जो हीप में OOB-राइट को ट्रिगर करती है
 14mb1v45h/cve-2025-38676
स्टैक बफर ओवरफ्लो cmdline पार्सिंग के दौरान
 gumbita/cve-2025-5548-freefloat-ftp-walkthrough
FreeFloat FTP Server 1.0 में CVE-2025-5548 के विश्लेषण और नियंत्रित exploit का चरण-दर-चरण दस्तावेज़ीकरण, जिसमें पर्यावरण तैयारी, तकनीकी विश्लेषण,…
 ubuntustrike/struts_rest_rce_fuzz-cve-2017-9805-
CVE-2017-9805 के लिए साइट को फ़ज़ करने हेतु सरल पायथन स्क्रिप्ट
 landw-hub/cve-2025-46206
CVE-2025-46206 प्रूफ-ऑफ-कॉन्सेप्ट जो MuPDF 1.25.6 में pdf-clean-file.c में अनंत पुनरावृत्ति (infinite recursion) के माध्यम से एक डिनायल-ऑफ-सर्विस…
 hmrumman777-beep/netaudit-iot
शोध-आधारित UPnP भेद्यता स्कैनर, जो libupnp 1.6.19 और CVE-2012-5958 पर केंद्रित है।
 x3nt4ur0/cve-2025-5548
CVE-2025-5548 के विश्लेषण और शोषण के लिए प्रयोगशाला
 anasrami12/cve-2025-5548
कमजोरी विश्लेषण और शोषण विकास के लिए पद्धति, जिसमें स्थैतिक/गतिशील विश्लेषण, फ़ज़िंग, पैच डिफिंग, और व्यावहारिक प्रयोगशालाओं के साथ 0-दिवसीय अनुसंधान…
 0pepsi/cve-2025-60458
UxPlay संस्करण 1.72 में इसकी RTSP अनुरोध हैंडलिंग लॉजिक में एक डबल फ्री भेद्यता शामिल है।
 dbrumley/extract75-cve-2020-13995
CVE-2020-13995 के लिए नियंत्रण प्रवाह अपहरण शोषण, जिसमें Docker-आधारित तैनाती और स्वचालित भेद्यता परीक्षण के लिए Mayhem फ़ज़िंग एकीकरण शामिल है।
 terribledactyl/cve-2025-55891
CVE-2025-55891 के लिए प्रूफ-ऑफ-कॉनसेप्ट: TIFFCP.EXE में हीप कॉरप्शन खराब TIFF फ़ाइल के माध्यम से, libtiff 3.5.7 में LZW डीकंप्रेशन के दौरान…