#1
 abrarkhan/external_sonivox_cve-2024-23709
CVE-2024-23709 के लिए प्रूफ-ऑफ-कॉन्सेप्ट, एंड्रॉयड की Sonivox ऑडियो संश्लेषण लाइब्रेरी में पाई जाने वाली एक आउट-ऑफ-बाउंड राइट भेद्यता, जो प्रभावित…
 maherazzouzi/cve-2022-36163
CVE-2022-36163 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, pdftoroff hovacui 1.1.0 PDF रीडर में एक फ़ॉर्मेट स्ट्रिंग भेद्यता, जो एक क्राफ्टेड postsave पैरामीटर…
 halcy0nic/cves-for-picoc-3.2.2
CVE-2022-44312 से CVE-2022-44321 तक के लिए पुनरुत्पादन फ़ाइलें
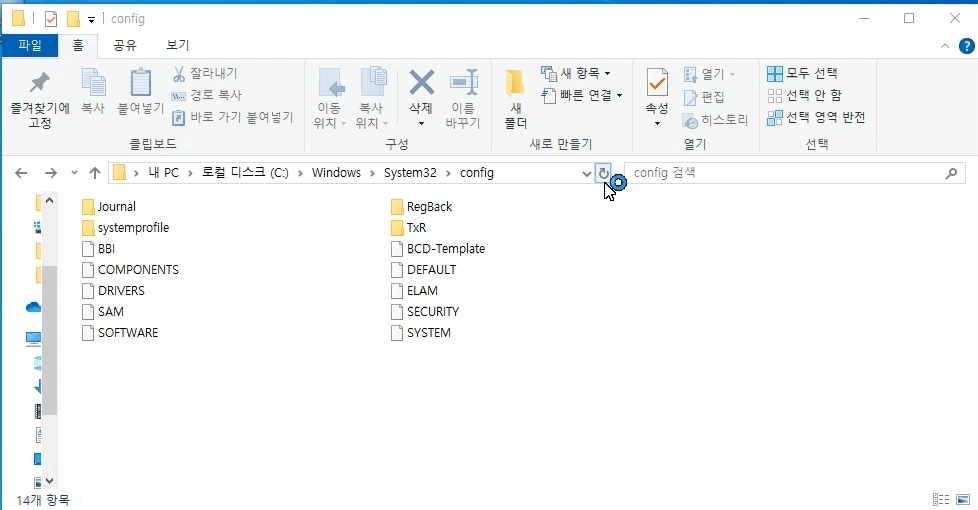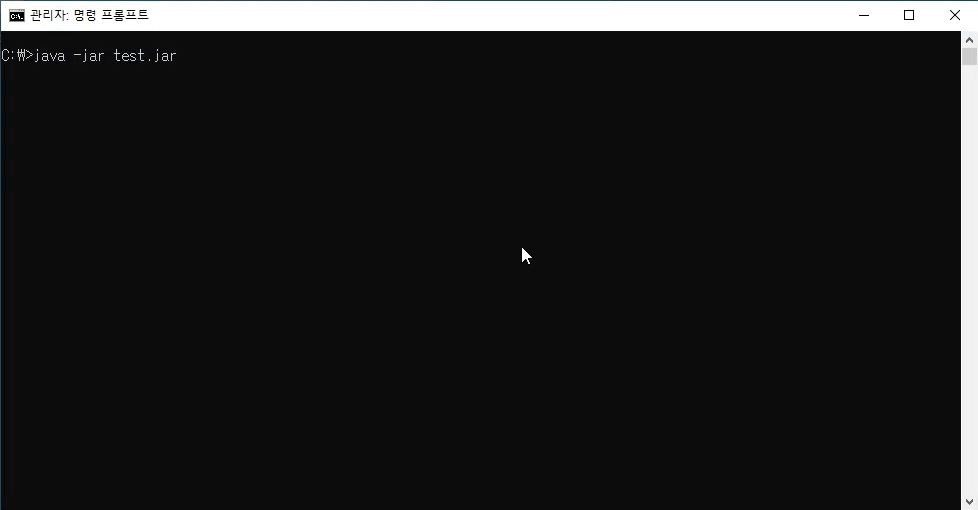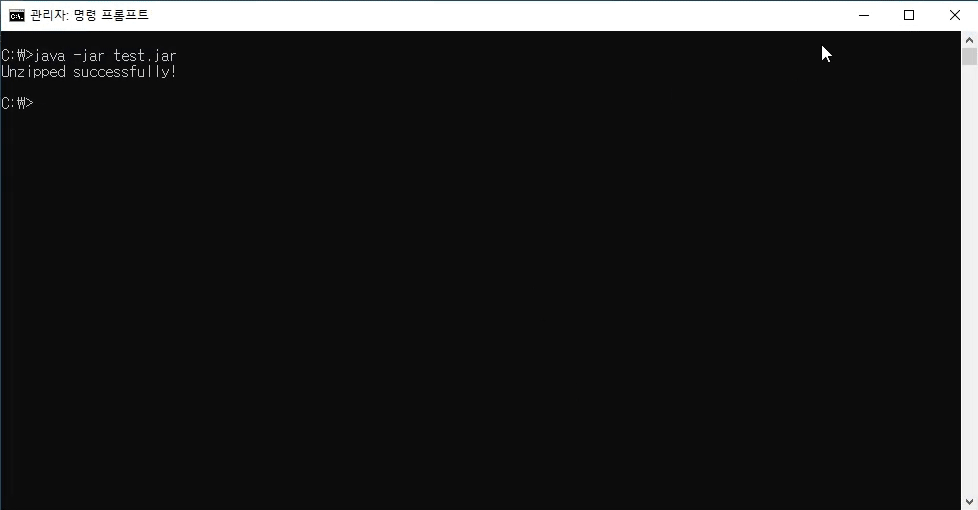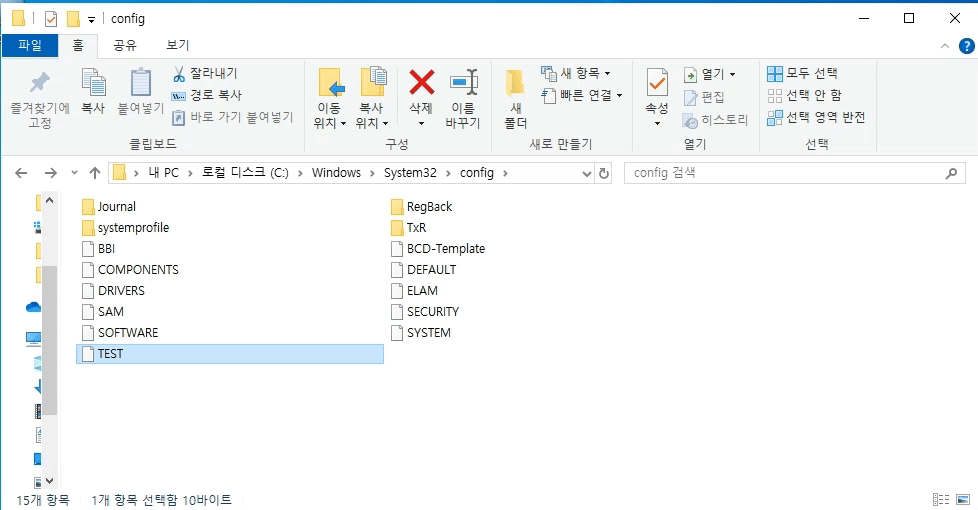 skrkcb2/cve-2025-0851
CVE-2025-0851 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Deep Java Library के tar/zip मॉडल निष्कर्षण उपयोगिता में एक फ़ाइल ट्रैवर्सल भेद्यता है, जो…
 spiritualmachines/buds-audit
बिना डोंगल, बिना रूट ब्लूटूथ सुरक्षा मूल्यांकन उपकरण, जो Airoha SDK भेद्यता श्रृंखला (CVE-2025-20700/20701/20702) से प्रभावित वायरलेस ईयरबड्स के लिए…
 dumbbutt0/evilmp4
CVE-2022-41741 का अवलोकन करें Evil MP4 रिपॉजिटरी के साथ। यह शैक्षणिक PoCs, और nginx को MP4 फ़ाइल कमजोरियों से सुरक्षित करने पर दस्तावेज़ीकरण प्रदान…
 foxvr-sudo/bugbounty-arsenal-resources
बग बाउंटी कार्यक्रमों के लिए चेकलिस्ट और टेम्पलेट्स। MIT लाइसेंस प्राप्त।
 supermagnum/gr-qradiolink
GNU Radio आउट-ऑफ-ट्री (OOT) मॉड्यूल QRadioLink ब्लॉक के लिए।
 puppetm4ster/koyane-framework
पासवर्ड क्रैकिंग, फ़ज़िंग और नैतिक सुरक्षा परीक्षण के लिए मॉड्यूलर वर्डलिस्ट निर्माण, संपादन, विश्लेषण और खोज टूलकिट। मास्क-आधारित जनरेशन, सांख्यिकीय…
 crackercat/cve-2023-4863-
प्रसिद्ध libweb 0day भेद्यता को libfuzzer के साथ ट्रिगर करना
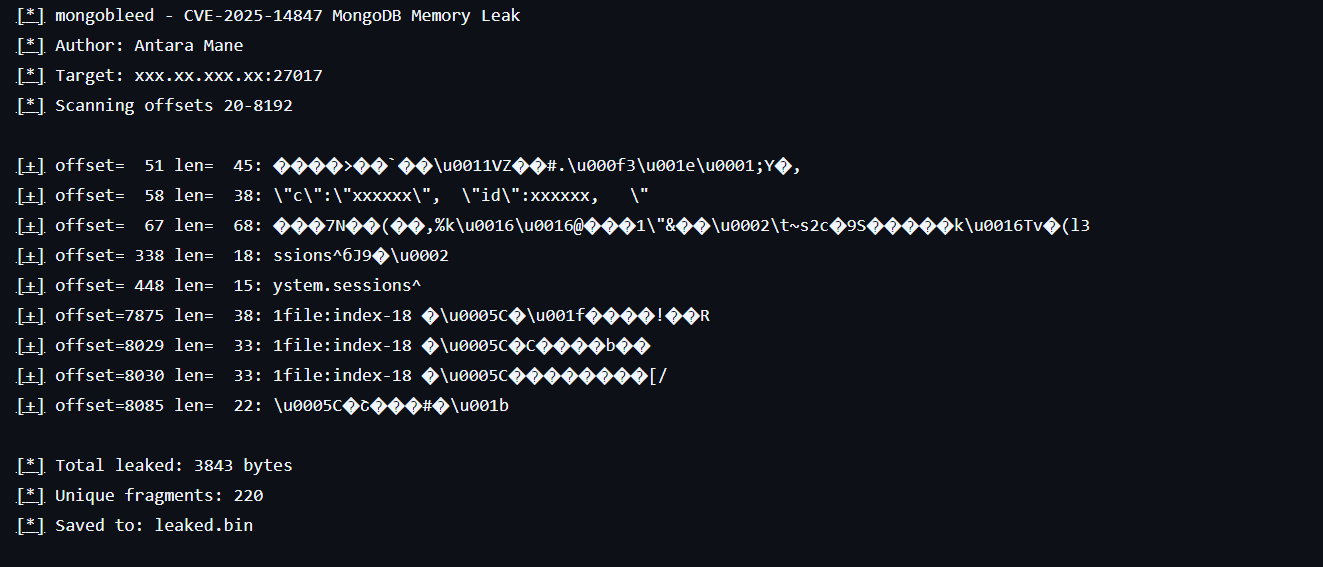 infosecantara/cve-2025-14847-mongodb
शैक्षिक अनुसंधान उपकरण जो MongoDB के BSON डीकंप्रेशन में CVE-2025-14847 मेमोरी प्रकटीकरण को प्रदर्शित करता है। भेद्यता विश्लेषण के लिए सीमा-जाँच…
 kiralab/text4shell-scan
पूरी तरह से स्वचालित, सटीक और व्यापक स्कैनर text4shell RCE CVE-2022-42889 को खोजने के लिए
 abubakar-shahid/cve-2024-36886
N-डे लिनक्स कर्नेल भेद्यता पर अकादमिक शोध, TIPC नेटवर्किंग सबसिस्टम में CVE-2024-36886, जीवनचक्र, प्रभाव और शमन रणनीतियों का विश्लेषण।
 themalwareguardian/cve-2003-0264
क्लासिक स्टैक-आधारित बफर ओवरफ्लो SLMail 5.1 में, यह दर्शाता है कि कैसे प्रारंभिक मेल सर्वर अत्यधिक बड़े SMTP और POP3 कमांड के माध्यम से समझौता किए जा…
 zpol/cve-2026-23398-poc
प्रजनन योग्य प्रयोगशाला CVE-2026-23398 के लिए, जो icmp_tag_validation() में Linux कर्नेल NULL डीरेफरेंस है, जो ICMP फ्रैगमेंटेशन नीडेड पैकेट द्वारा…
 halcy0nic/cve-2022-43343
(CVE-2022-43343) के लिए अवधारणा प्रमाण
 themalwareguardian/cve-2025-5548
FreeFloat FTP Server 1.0 में बफ़र ओवरफ़्लो यह दर्शाता है कि कैसे एक असुरक्षित हैंडलर विभिन्न कमांडों में कई CVE प्रविष्टियाँ उत्पन्न कर सकता है।