
 #1
म्यूटेशन-आधारित, जनरेशन-आधारित और कवरेज-गाइडेड फज़िंग उपकरण।
Kitploit अनुशंसित
 f2u0a0d3/cve-2026-42945-nginx-rift-poc
CVE-2026-42945 (nginx Rift) के लिए PoC — ngx_http_rewrite_module में हीप बफ़र ओवरफ्लो। इसमें डिटेक्ट/प्रोब/एक्सप्लॉइट मोड, डुअल-फिक्स्चर डॉकर लैब,…
 forxiucn/nginx-cve-2026-42945-poc
CVE-2026-42945 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, NGINX रीराइट मॉड्यूल में एक महत्वपूर्ण हीप ओवरफ़्लो, जो क्राफ्टेड URI एन्कोडिंग के माध्यम से…
 canomer/cve-2026-36980-kernel-bsod-dos-poc
प्रोजेक्ट दिनांक: फ़रवरी 2026 / कर्नेल ड्राइवर के IOCTL हैंडलर में बफर ओवरफ्लो भेद्यता की खोज की गई। यह भेद्यता बिना विशेषाधिकार वाले स्थानीय हमलावर…
 probnotanexploiter/cve-2024-26170-extended
CVE-2024-26170 या cimfs.sys के लिए शोध करना, ओवरफ्लो या बग खोजने के लिए जिन्हें ज़ीरो-डे माना जाता है।
 spiralbl0ck/ai_hacking
tenserflow बाइनरी को pwning करने पर CVE(work) का संग्रह
 benmevic/cve-2025-22457
अल्ताय टीम साप्ताहिक प्रस्तुति के लिए मेरे द्वारा बनाया गया cve-2025-22457 भेद्यता डेमो एप्लिकेशन
 r3fr4kt/popcorn-tjnull-oscp-
पॉपकॉर्न HTB राइट-अप जिसमें उन्नत डायरेक्टरी फ़ज़िंग, Burp Suite का उपयोग करके मैजिक नंबर/एक्सटेंशन स्पूफिंग के माध्यम से फ़ाइल अपलोड बाईपास, और…
 christbowel/cve-2026-56111
CVE-2026-56111 के लिए प्रूफ-ऑफ-कॉन्सेप्ट शोषण, जो मार्लिन फर्मवेयर के M421 G-code हैंडलर में आउट-ऑफ-बाउंड्स लिखने की समस्या है, जो गढ़े गए G-code…
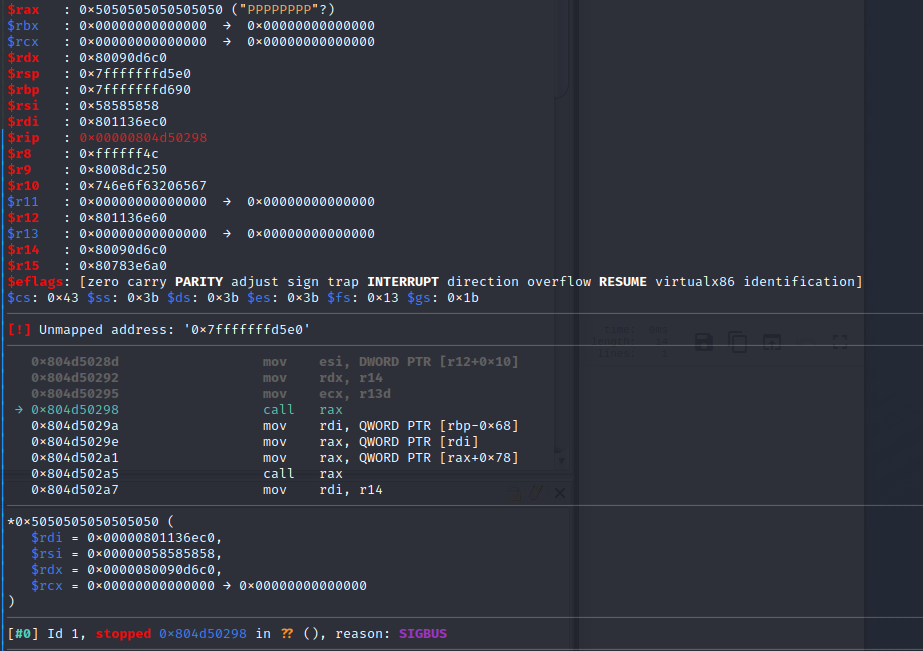 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: ईमेल से शून्य-क्लिक RCE रूट के रूप में - दूरस्थ कोड निष्पादन/मेमोरी भ्रष्टाचार/ROP-chain
 halcy0nic/cve-2023-38632
CVE-2023-38632 के लिए अवधारणा का प्रमाण
 halcy0nic/cve-2023-38434
CVE-2023-38434 के लिए प्रूफ ऑफ कॉन्सेप्ट
 personnumber3377/dns_client_fuzzing
माइक्रोसॉफ्ट विंडोज़ DNS क्लाइंट लाइब्रेरी की फ़ज़िंग। CVE-2026-41096 से प्रेरित।
 06-ux/cve-2026-9256-poc
CVE-2026-9256 Nginx हीप बफर ओवरफ्लो POC
 horkimhab/cve-2026-442_
CVE-2026-44289, CVE-2026-44290, CVE-2026-44291, CVE-2026-44292, CVE-2026-44294, CVE-2026-44295 - protobuf.js
 szybnev/cve-2026-7482
CVE-2026-7482 में Ollama GGUF लोडिंग और क्वांटाइज़ेशन में हीप आउट-ऑफ-बाउंड्स रीड को पुनः उत्पन्न करता है, साथ ही OOB प्रभाव को प्रदर्शित करने के लिए…
 watsa01/cve-2019-5688
NVFLASH ड्राइवर के लिए POC कोड
 redcrazyghost/cve-2026-42945
Go-आधारित शोषण उपकरण CVE-2026-42945 (nginx HTTP/2) के लिए, जिसमें पहचान, क्रैश प्रोबिंग, कमांड निष्पादन, और रिवर्स शेल क्षमताएँ शामिल हैं, जो अधिकृत…
 dedellix/mut-bc-ss-01
OpenSSL v.1.1.1h में X.509 प्रमाणपत्र सत्यापन पर उत्परिवर्तन परीक्षण, CVE-2021-3450 पर आधारित।








