#1

 silverplate3/my-cves
मेरे द्वारा पाए गए CVE. तकनीकी लेख, शोषण के उदाहरण और फ़ज़िंग सत्रों के वॉकथ्रू
 liveoverflow/webp-cve-2023-4863
Educational repository demonstrating CVE-2023-4863 exploitation in libwebp using AFL++ fuzzing, with step-by-step video walkthroughs for…
 githubsecuritylab/seclab-taskflows-fuzzing
GitHub Security Lab Taskflow Agent द्वारा संचालित एक LLM-आधारित फ़ज़िंग पाइपलाइन
 runzeroinc/vulns-2026-fatfs-chance
FatFs एम्बेडेड फाइल सिस्टम लाइब्रेरी में प्रलेखित सुरक्षा भेद्यता CVE विवरण, फ़ज़िंग हार्नेस, शोषण डिस्क-छवि जनरेटर, और दर्जनों डाउनस्ट्रीम फर्मवेयर…
 feliam/cve-2013-2729
Adobe Reader BMP/RLE हीप भ्रष्टाचार (CVE-2013-2729) के लिए पायथन-आधारित एक्सप्लॉइट जनरेटर। सैंडबॉक्स प्रक्रिया में पूर्णांक अतिप्रवाह को ट्रिगर करने…
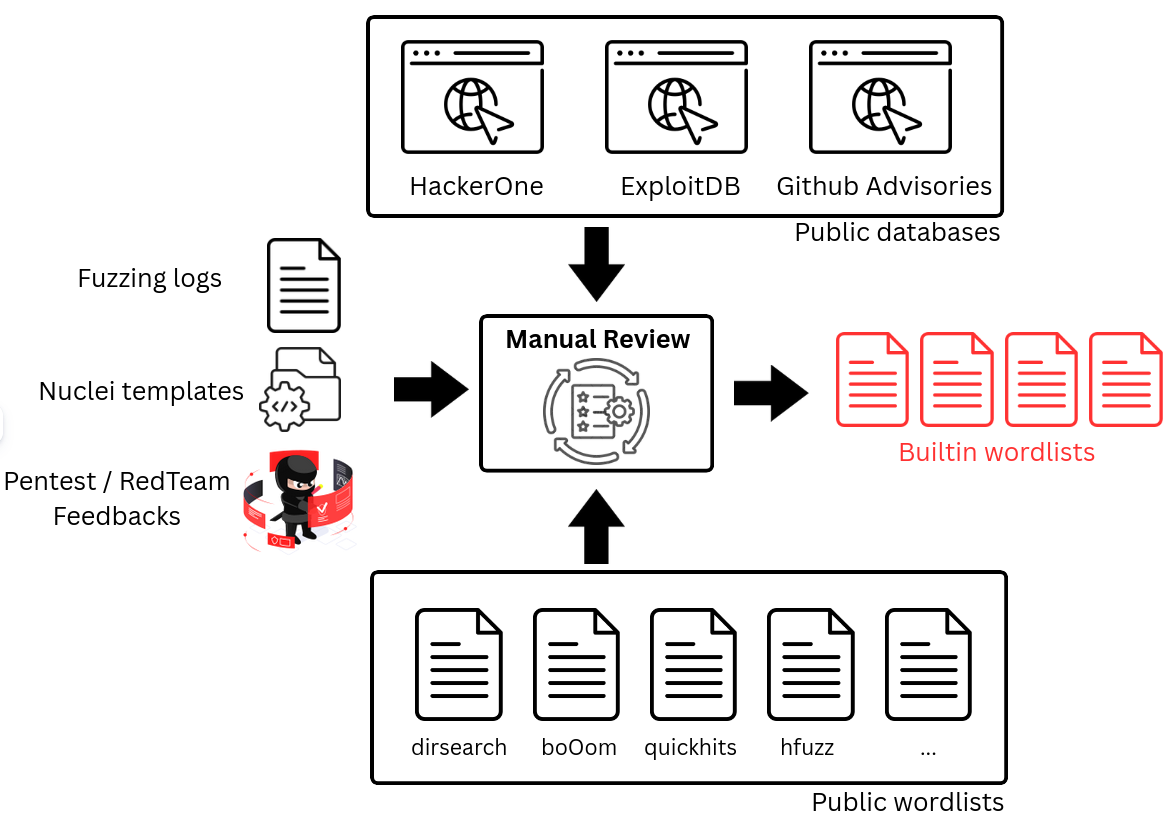 synacktiv/dicozorus
वेब फ़ज़िंग के लिए वर्डलिस्ट बनाने और बनाए रखने का एक टूल।
 dvyukov/centipede
libFuzzer लक्ष्यों के साथ संगत वितरित कवरेज-निर्देशित फ़ज़िंग इंजन; हजारों समवर्ती जॉब्स तक स्केल होता है, बग्स उजागर करने के लिए सैनिटाइज़र और…
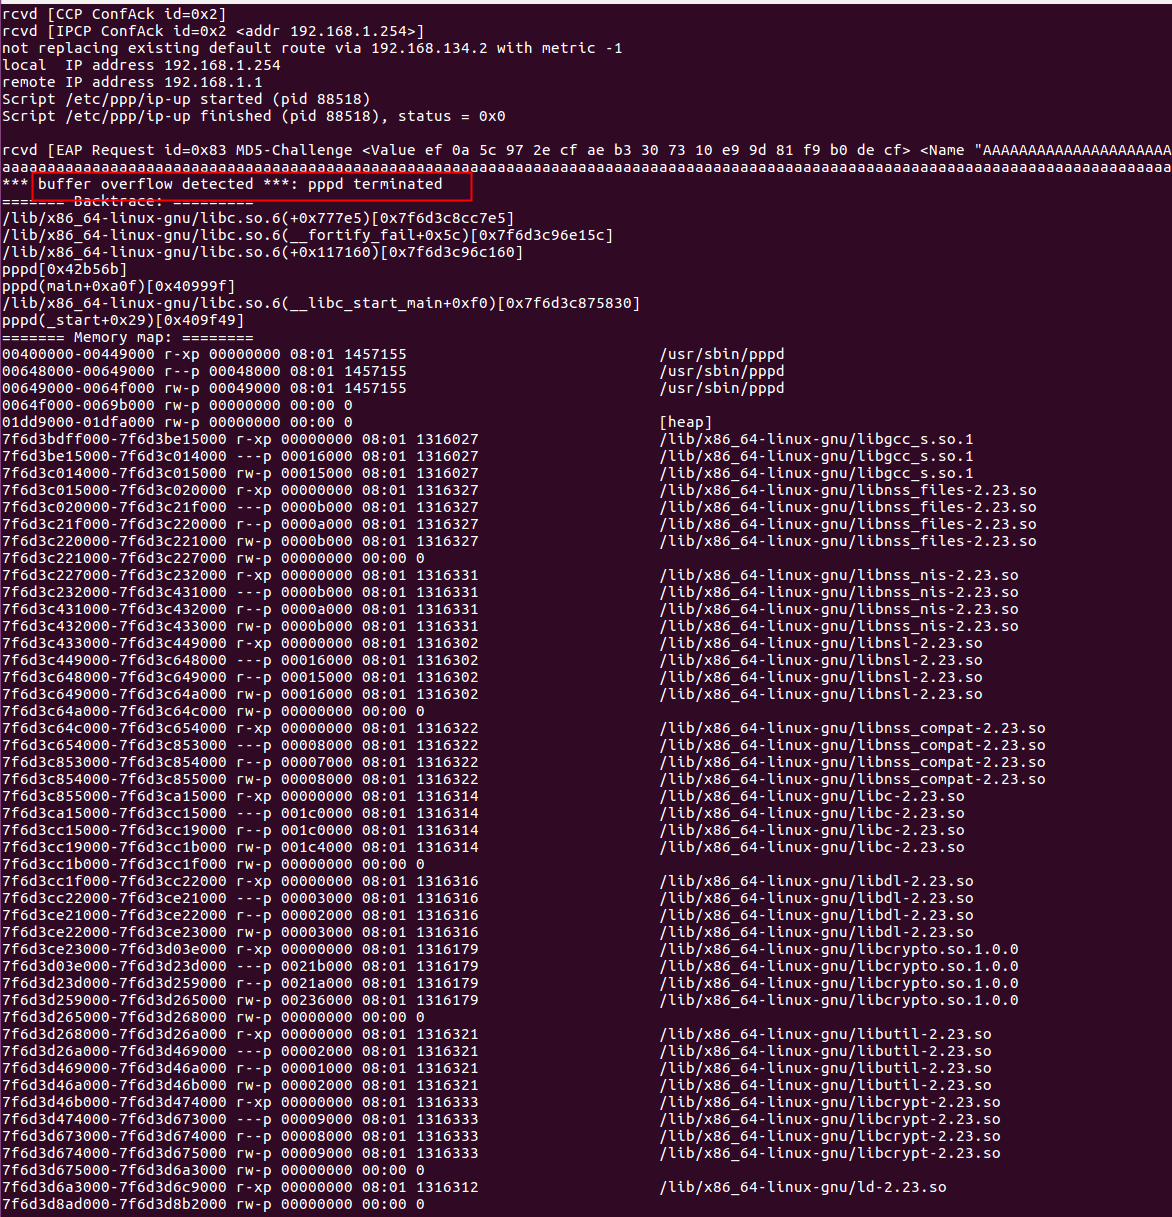 winmin/cve-2020-8597
CVE-2020-8597 pppd बफर ओवरफ्लो पीओसी

 yslxotwod/imsisting
GTK4 और CLI सेलुलर सुरक्षा टूलकिट जिसमें 2G GSM, 3G UMTS, 4G LTE और 5G NR एयर इंटरफ़ेस, कोर नेटवर्क, SIM पहचान, RF ट्रैकिंग और हमला विश्लेषण के लिए…
 0xdea/raptor_infiltrate19
#INFILTRATE19 रैप्टर की पार्टी पैक।
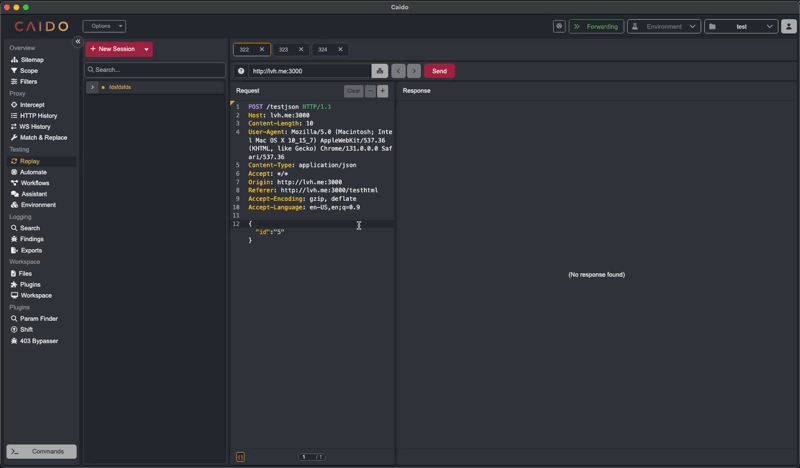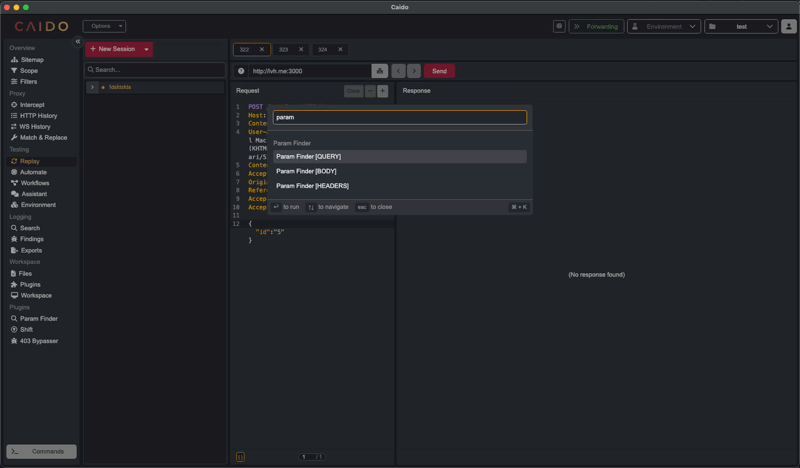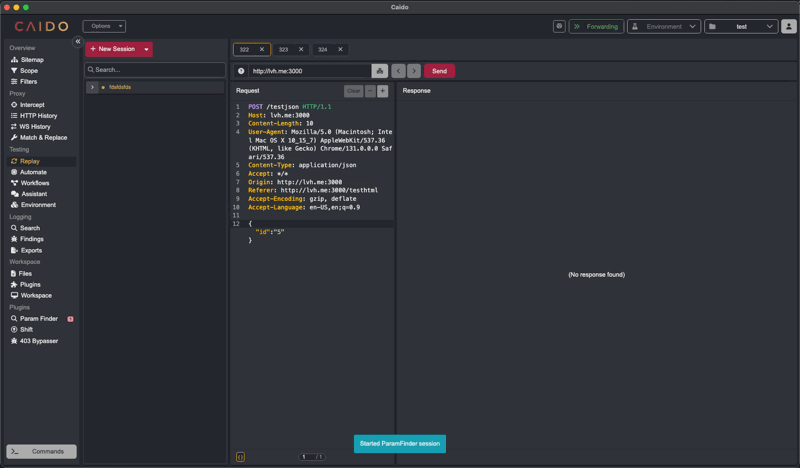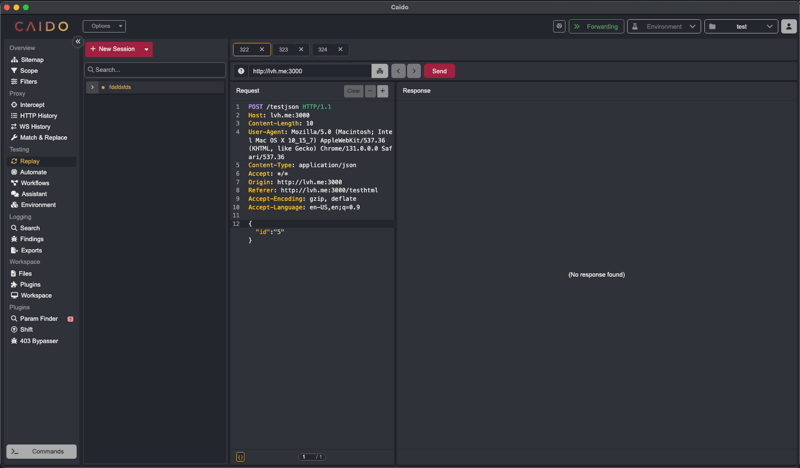 caido-community/paramfinder
कैडो में छिपे पैरामीटर खोजें
 l33tdawg/aether
AI स्मार्ट कॉन्ट्रैक्ट सुरक्षा विश्लेषण और PoC जनरेशन फ्रेमवर्क
 vigiloss/vigil
लंबे समय तक चलने वाले कोड ऑडिट, वेब पेंटेस्ट और बग बाउंटी हंटिंग के लिए AI हार्नेस, जो इस बात पर आधारित है कि वास्तविक जाँचें कैसे विफल होती हैं:…
 michenriksen/jdam
एक संरचना-जागरूक JSON फ़ज़र
 hacefresko/cve-2025-40634
TP-Link Archer AX50 राउटर में conn-indicator बाइनरी में पाए गए स्टैक-आधारित बफर ओवरफ्लो के लिए एक्सप्लॉइट
 sec-tools/litefuzz
यूज़रलैंड बाइनरीज़, नेटवर्क क्लाइंट और सर्वर के परीक्षण के लिए एक बहु-प्लेटफ़ॉर्म फ़ज़र।