
 #1

 vladko312/sstimap
इंटरैक्टिव इंटरफ़ेस के साथ स्वचालित SSTI पहचान उपकरण
 m4n3dw0lf/pythem
पेंटेस्ट ढांचा
aflplusplus/aflplusplusAFL++ एक अत्याधुनिक फ़ज़र है, और बेंचमार्क में #1 है। यह मूल रूप से AFL पर आधारित था। आज यह qemu 5.1, collision-free coverage, उन्नत laf-intel और…
 kabiri-labs/rcekit
RCE डिटेक्शन और कन्फर्मेशन टूलकिट जो URLs या कैप्चर किए गए HTTP अनुरोधों को कमांड इंजेक्शन, SSTI, ब्लाइंड और OOB पाथ्स के लिए टेस्ट करता है, और…
 0vercl0k/wtf
वितरित, कोड-कवरेज निर्देशित स्नैपशॉट-आधारित फ़ज़र जो विंडोज और लिनक्स पर उपयोगकर्ता और कर्नेल-मोड लक्ष्यों के लिए है, जिसमें एमुलेटर और हाइपरवाइज़र…
 vighnesh91/-logicsentry-ai
ऑफ़लाइन SAST/DAST ट्राइएज इंजन जो सोर्स कोड को पार्स करता है और बिज़नेस-लॉजिक दोषों, BOLA, रेस कंडीशन, और विशेषाधिकार समस्याओं का पता लगाने के लिए…
 s0md3v/xsstrike
सबसे उन्नत XSS स्कैनर।
 ntop/ndpi
मुक्त स्रोत गहन पैकेट निरीक्षण सॉफ़्टवेयर टूलकिट
 aftermathlabs/discord-crasher
बाइनरी इंस्ट्रुमेंटेशन और फ़ज़िंग के माध्यम से पाए गए कुछ बग
 mr-xn/penetration_testing_poc
पेनीट्रेशन टेस्टिंग से संबंधित POC, EXP, स्क्रिप्ट, प्रिविलेज एस्केलेशन, छोटे उपकरण आदि।---About penetration-testing python-script poc getshell csrf…
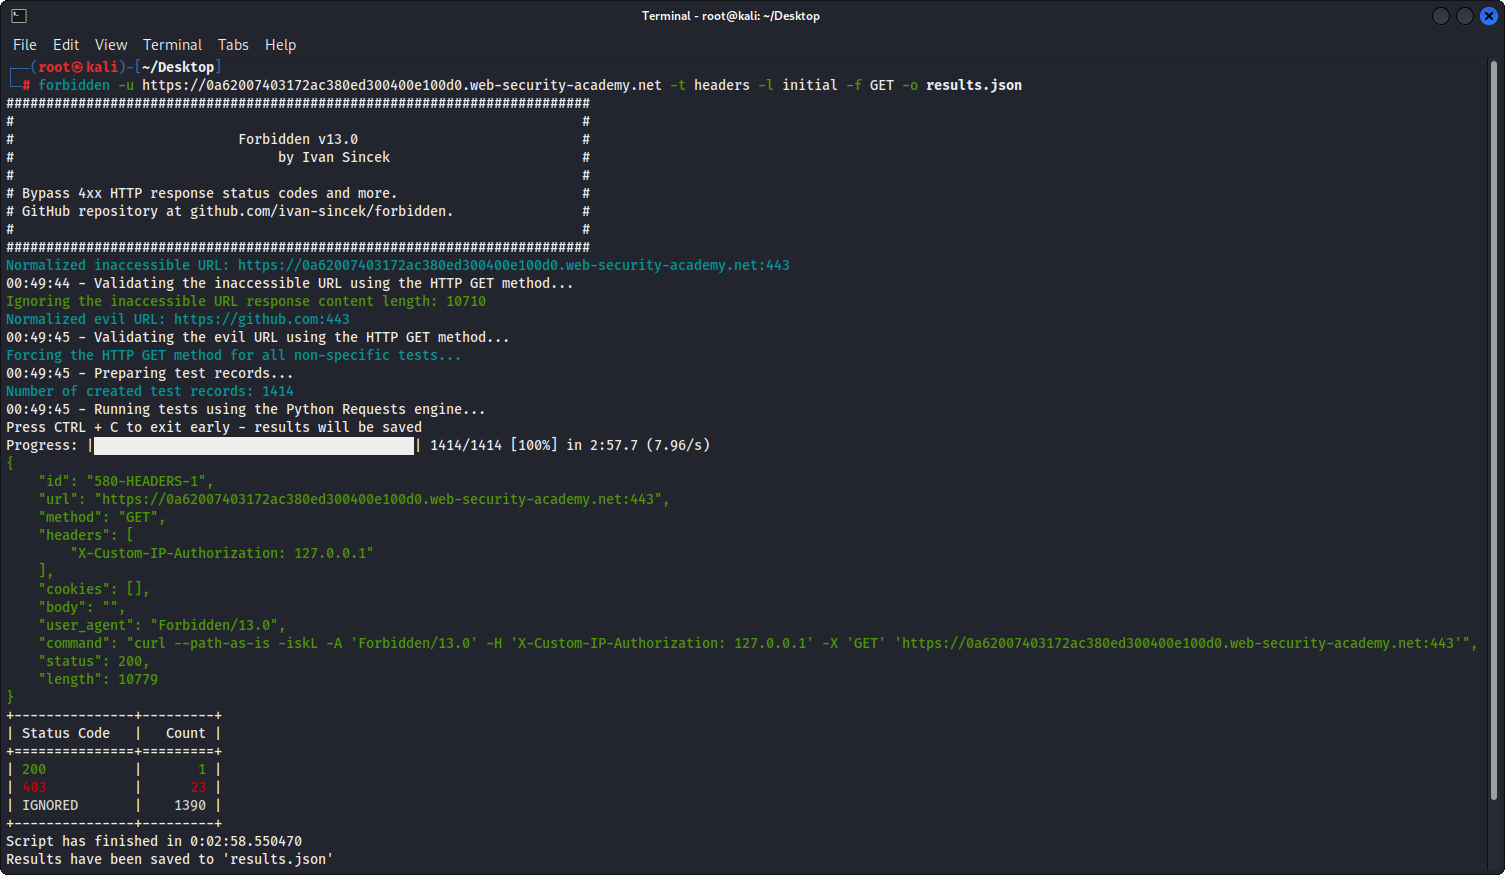 ivan-sincek/forbidden
4xx HTTP प्रतिक्रिया स्थिति कोड और अधिक को बायपास करें। यह उपकरण Python Requests, PycURL, और HTTP Client पर आधारित है।
 emrekybs/draculaos
Dracula OS एक Linux ऑपरेटिंग सिस्टम है जो OSINT (Open Source Intelligence) और Cyber Intelligence मिशनों के लिए सावधानीपूर्वक डिज़ाइन किया गया है।
 fantaghost/fgscanner
FGscanner एक उन्नत, ओपन-सोर्स URL स्कैनर है।
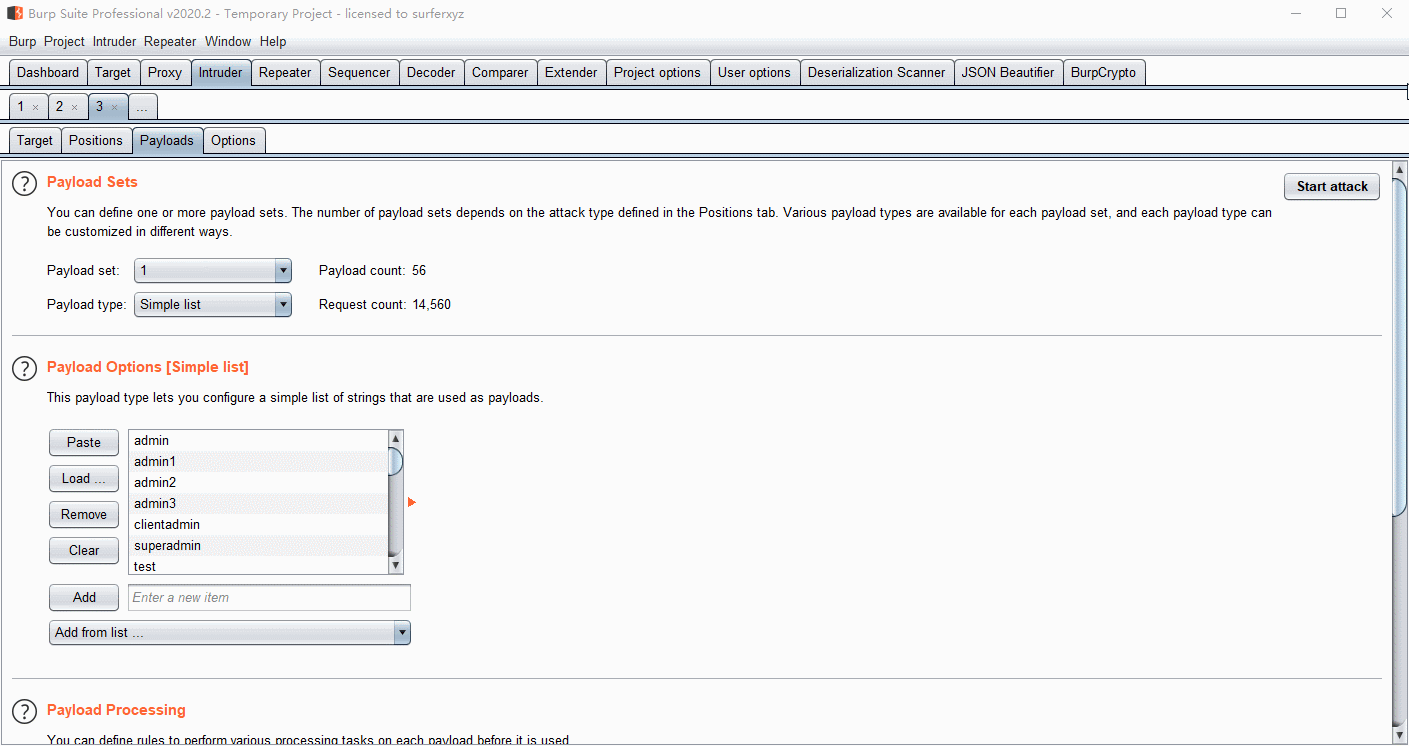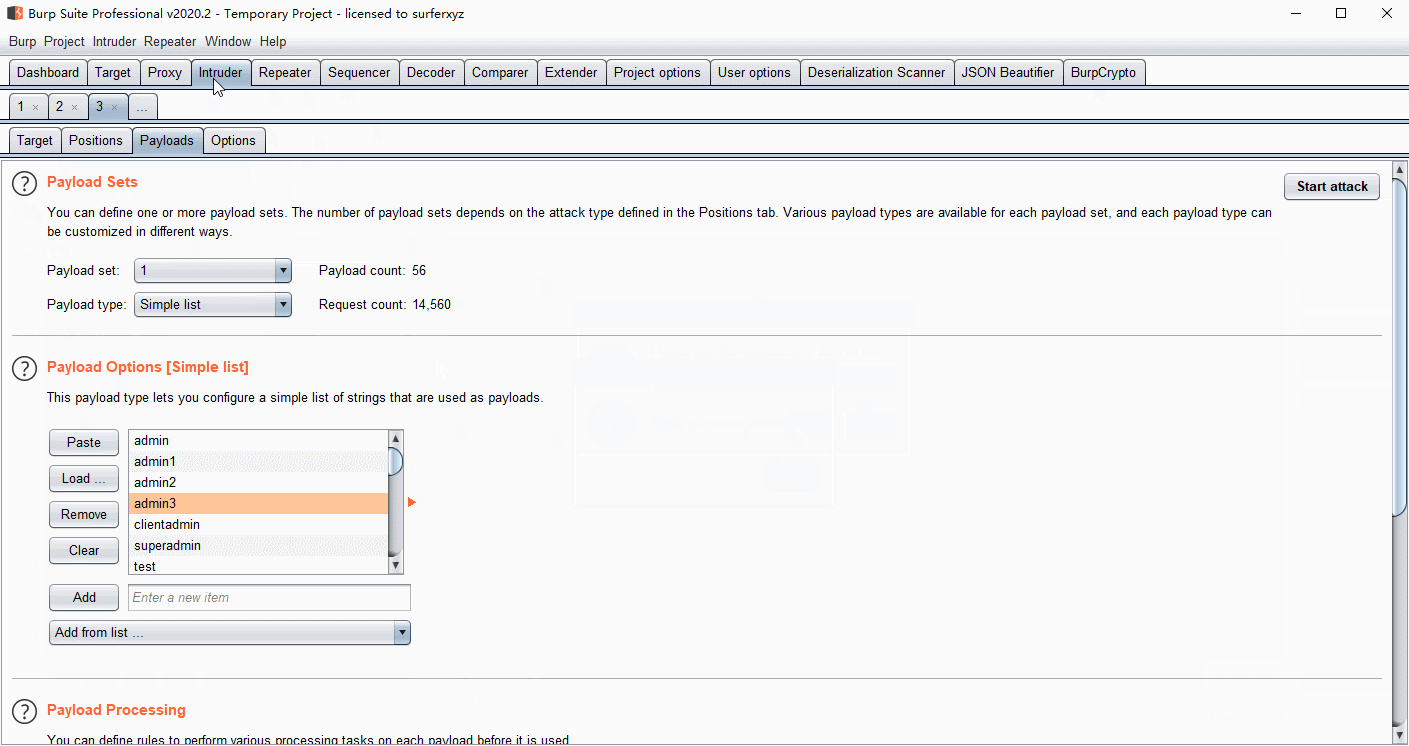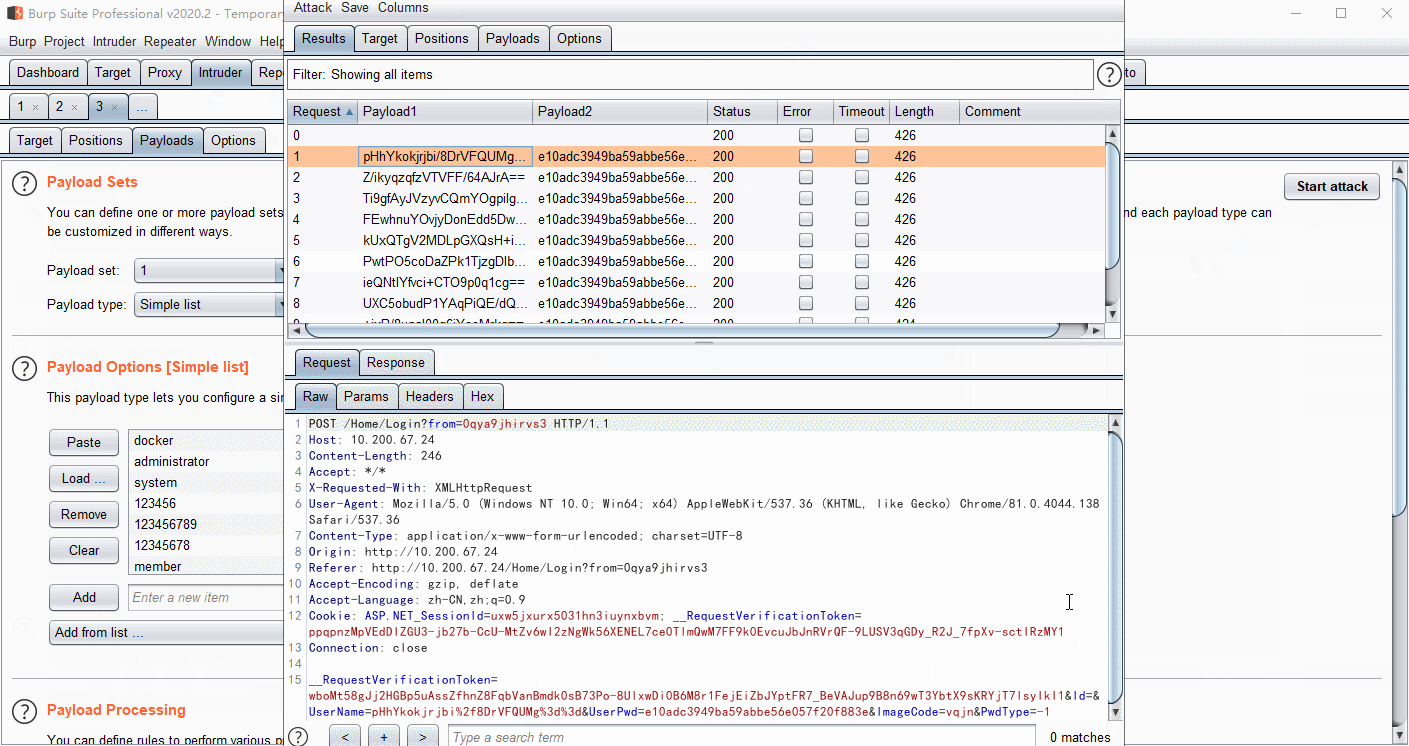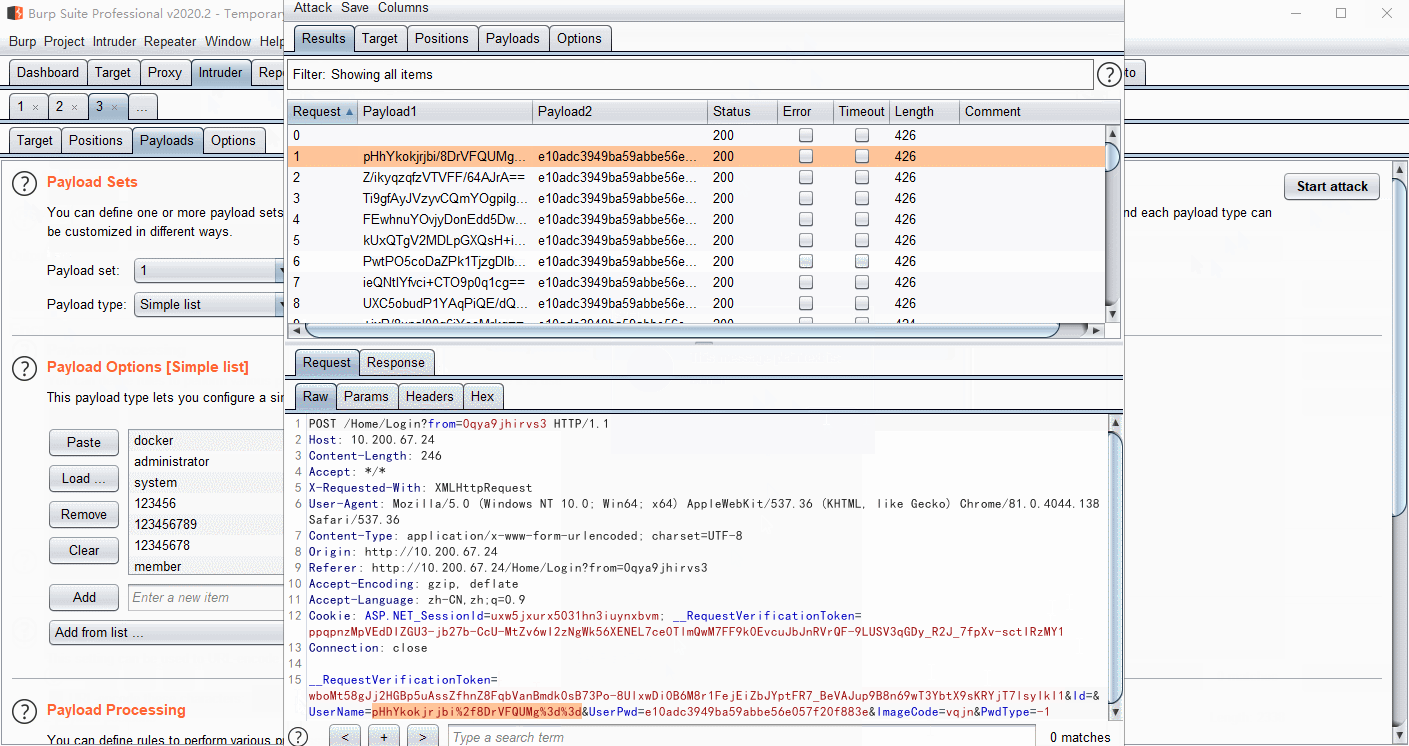 whwlsfb/burpcrypto
BurpSuite प्लगइन AES, RSA, DES या कस्टम JS कोड के साथ पेलोड को एन्क्रिप्ट करने के लिए, जो वेब एप्लिकेशन सुरक्षा परीक्षण के दौरान फ्रंट-एंड…
 albinowax/activescanplusplus
Burp Suite एक्सटेंशन जो होस्ट हेडर हमलों, XXE, एक्सप्रेशन लैंग्वेज इंजेक्शन, शेलशॉक और अन्य वेब कमजोरियों की जाँच के साथ सक्रिय और निष्क्रिय स्कैनिंग…
 googleprojectzero/fuzzilli
एक जावास्क्रिप्ट इंजन फ़ज़र









