
 #1
फर्मवेयर एक्सट्रैक्शन, अनपैकिंग, एमुलेशन, भेद्यता खोज और बाइनरी विश्लेषण उपकरण।
Kitploit अनुशंसित
 jaden-bowers/tenda-router-vr-and-exploit
Tenda AC15 राउटर फर्मवेयर पुनः होस्टिंग और दूरस्थ कमांड निष्पादन (CVE-2020-10987) शोषण प्रतिकृति के लिए लेख
 donfanning/mips-cve-2014-9222
चलो Zyxel राउटर फर्मवेयर और MIPS Arch में खुदाई करके मज़ा करें।
 myasnik/hardware-hacking-cheatsheet
हार्डवेयर हैकिंग चीटशीट
 spiralbl0ck/sigint_through_brother_printers
CVE-2017-7588 के ज़रिए संवेदनशील Brother प्रिंटरों का शोषण करें, डेटा एकत्र करें, और आक्रमण सिमुलेशन के लिए कस्टम फ़र्मवेयर इम्प्लांट विकसित करें।
 hessandrew/cve-2020-0557_intel-sa-00338
https://www.intel.com/content/www/us/en/security-center/advisory/intel-sa-00338.html
 spiralbl0ck/bios-stuff-related-programming
अंतिम उद्देश्य:BIOS नेटवर्किंग स्टैक का उपयोग करके BIOS ROOTKIT और RSHELL
 dudux/routerfirmwares
राउटर फर्मवेयर इमेज का एक समूह। मुख्य रूप से वे जो उपलब्ध नहीं हैं और उन्हें JTAG, UART, फ्लैश को डीसोल्डर करके या डिवाइस में रूट प्राप्त करके…
 veereshgadige/aziot-cctv-cve-2025-50777
CVE-2025-50777: AZIOT स्मार्ट CCTV में रूट एक्सेस और प्लेनटेक्स्ट क्रेडेंशियल एक्सपोज़र
 scorpion-security-labs/cve-2020-12124
CVE-2020-12124 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Wavlink AC1200 राउटर को लक्षित करता है, CGI इंटरफेस में अनप्रमाणित कमांड इंजेक्शन और स्टैक बफर…
 kaisersource/cve-2021-3166
CVE-2021-3166 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो ASUS DSL-N14U राउटरों को दुर्भावनापूर्ण फर्मवेयर अपलोड के माध्यम से लक्षित करता है, जिससे…
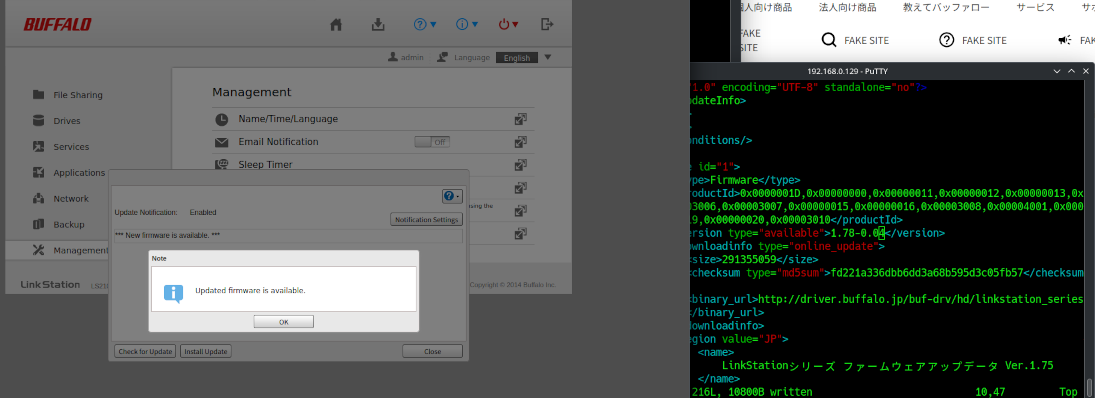 christopher-pace/cve-2023-51073
फर्मवेयर अपडेट सर्वर सत्यापन भेद्यता Buffalo LS210D संस्करण 1.78-0.03 पर
 justinsteven/cve-2020-10759-poc
CVE-2020-10759 (fwupd हस्ताक्षर सत्यापन बायपास) के लिए प्रूफ ऑफ कॉन्सेप्ट
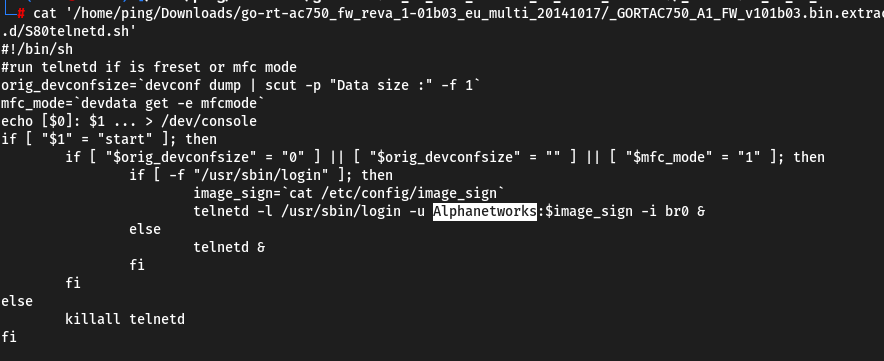 fallenskill1/cve-2024-22853
D-LINK Go-RT-AC750 GORTAC750_A1_FW_v101b03 में Alphanetworks खाते के लिए एक हार्डकोडेड पासवर्ड है, जो दूरस्थ हमलावरों को टेलनेट सत्र के माध्यम से रूट…
 risuxx/cve-2023-34853
CVE-2023-34853 का खुलासा: Supermicro X12DPG-QR BIOS फर्मवेयर में एक स्टैक ओवरफ्लो भेद्यता, जो स्थानीय विशेषाधिकार वृद्धि को DXE Runtime UEFI…
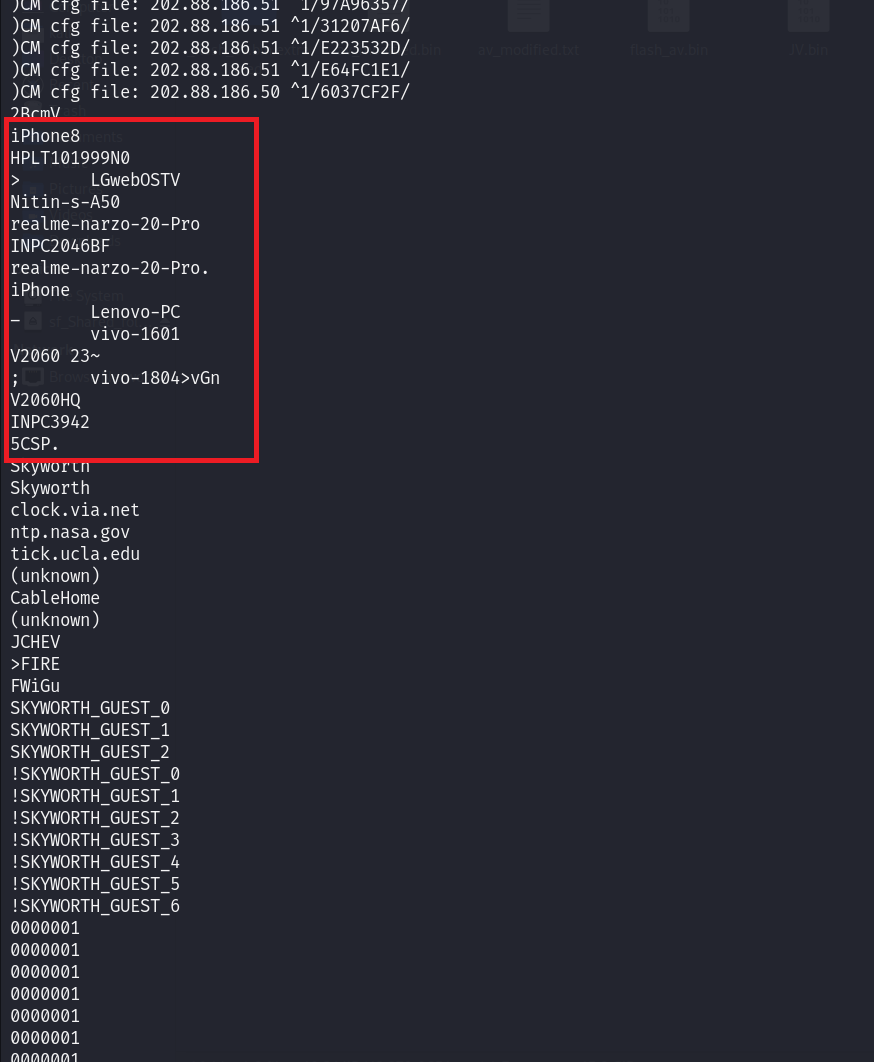 nitinronge91/sensitive-information-disclosure-via-spi-flash-firmware-for-hathway-router-cve-2024-46383
CVE-2024-46383
 nevercodecorrect/lede-17.01.3
संस्करण-इसमें-cve-2019-12272
 tadash10/detect-cve-2024-0762
CVE-2024-0762 जैसी कमजोरियों का पता लगाना, विशेष रूप से UEFI फर्मवेयर में, निम्न-स्तरीय प्रकृति के कारण काफी चुनौतीपूर्ण है।








