
 #1
फर्मवेयर एक्सट्रैक्शन, अनपैकिंग, एमुलेशन, भेद्यता खोज और बाइनरी विश्लेषण उपकरण।
Kitploit अनुशंसित
 asarr22/root-my-galaxy-s938b
KSU इंस्टॉलर समर्थित Samsung Galaxy फर्मवेयर के लिए CVE-2026-43499 के साथ
 lr-m/icseeu
यह iCSee एप्लिकेशन का उपयोग करने वाले कैमरों के लिए टूल्स/PoCs/एक्सप्लॉइट्स का एक सूट है। और हाँ - यह NES गेम्स चला सकता है!
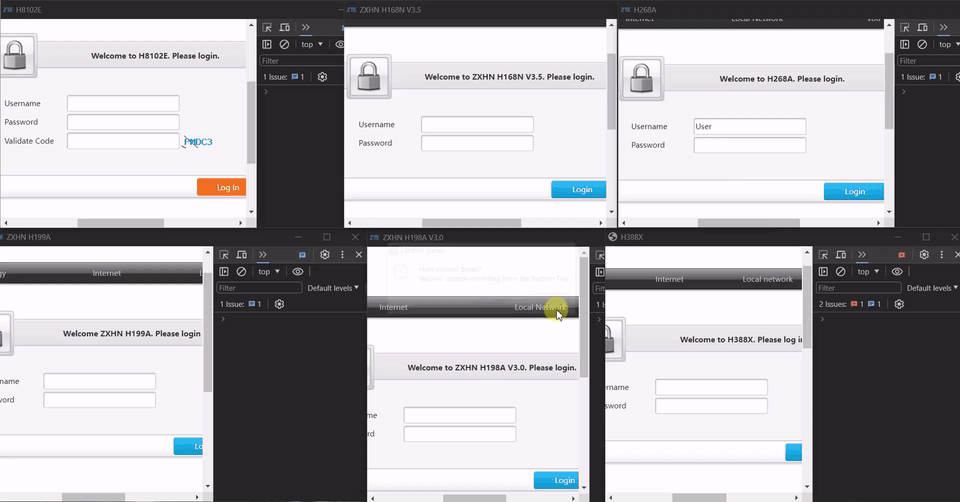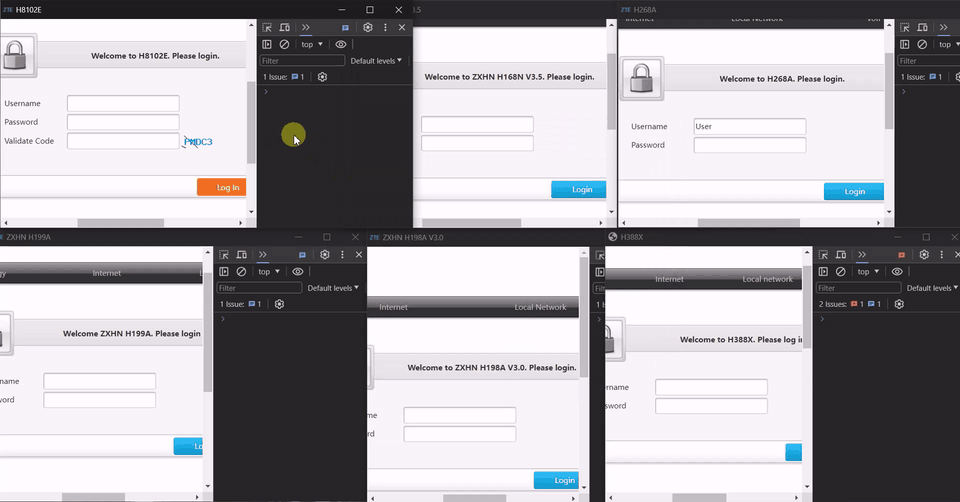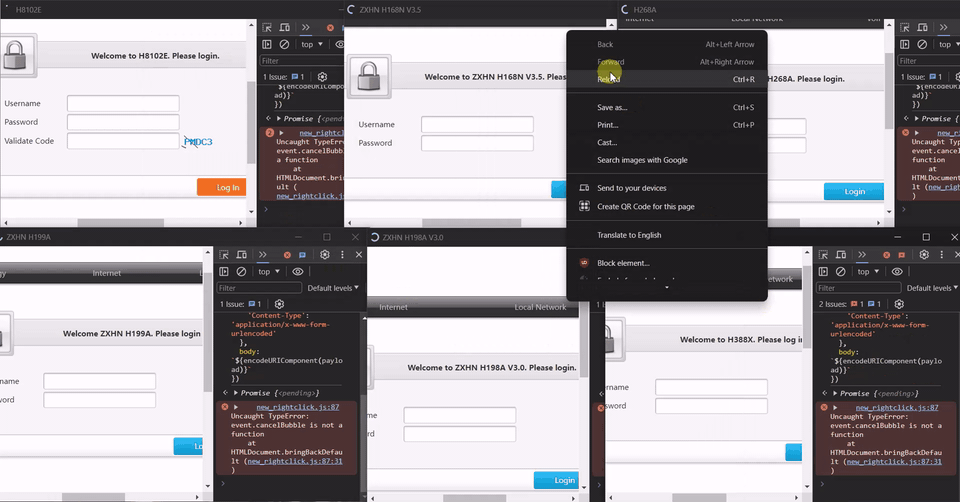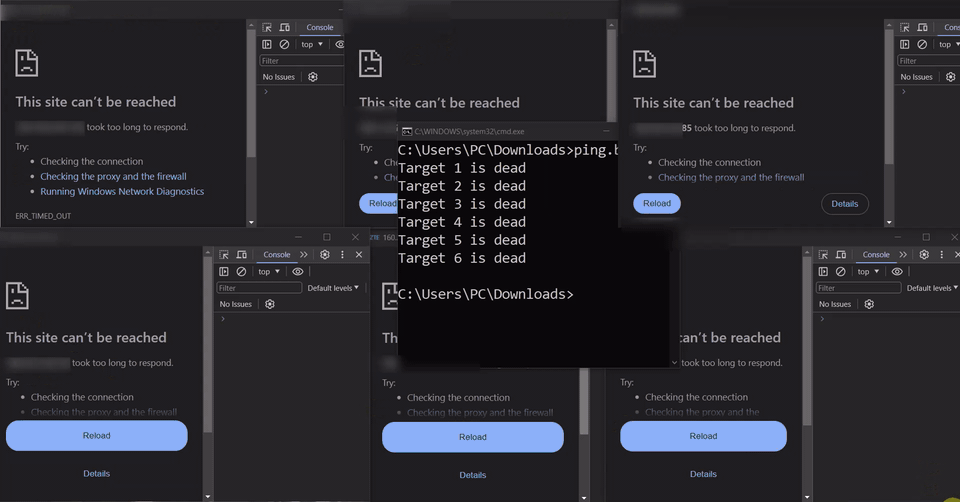 minanagehsalalma/cve-2026-34473-unauthenticated-dos-zte-routers
CVE-2026-34473 का तकनीकी विश्लेषण, एक बिना प्रमाणीकरण वाली सेवा अस्वीकृति (denial of service) जो 17+ ZTE राउटर मॉडल को प्रभावित करती है।
 themalwareguardian/cve-2022-34301
CVE-2022-34301 Secure Boot बायपास को Eurosoft हस्ताक्षरित UEFI Shell (esdiags.efi) के माध्यम से प्रदर्शित करता है, जिसमें gSecurity2 को शून्य करने और…
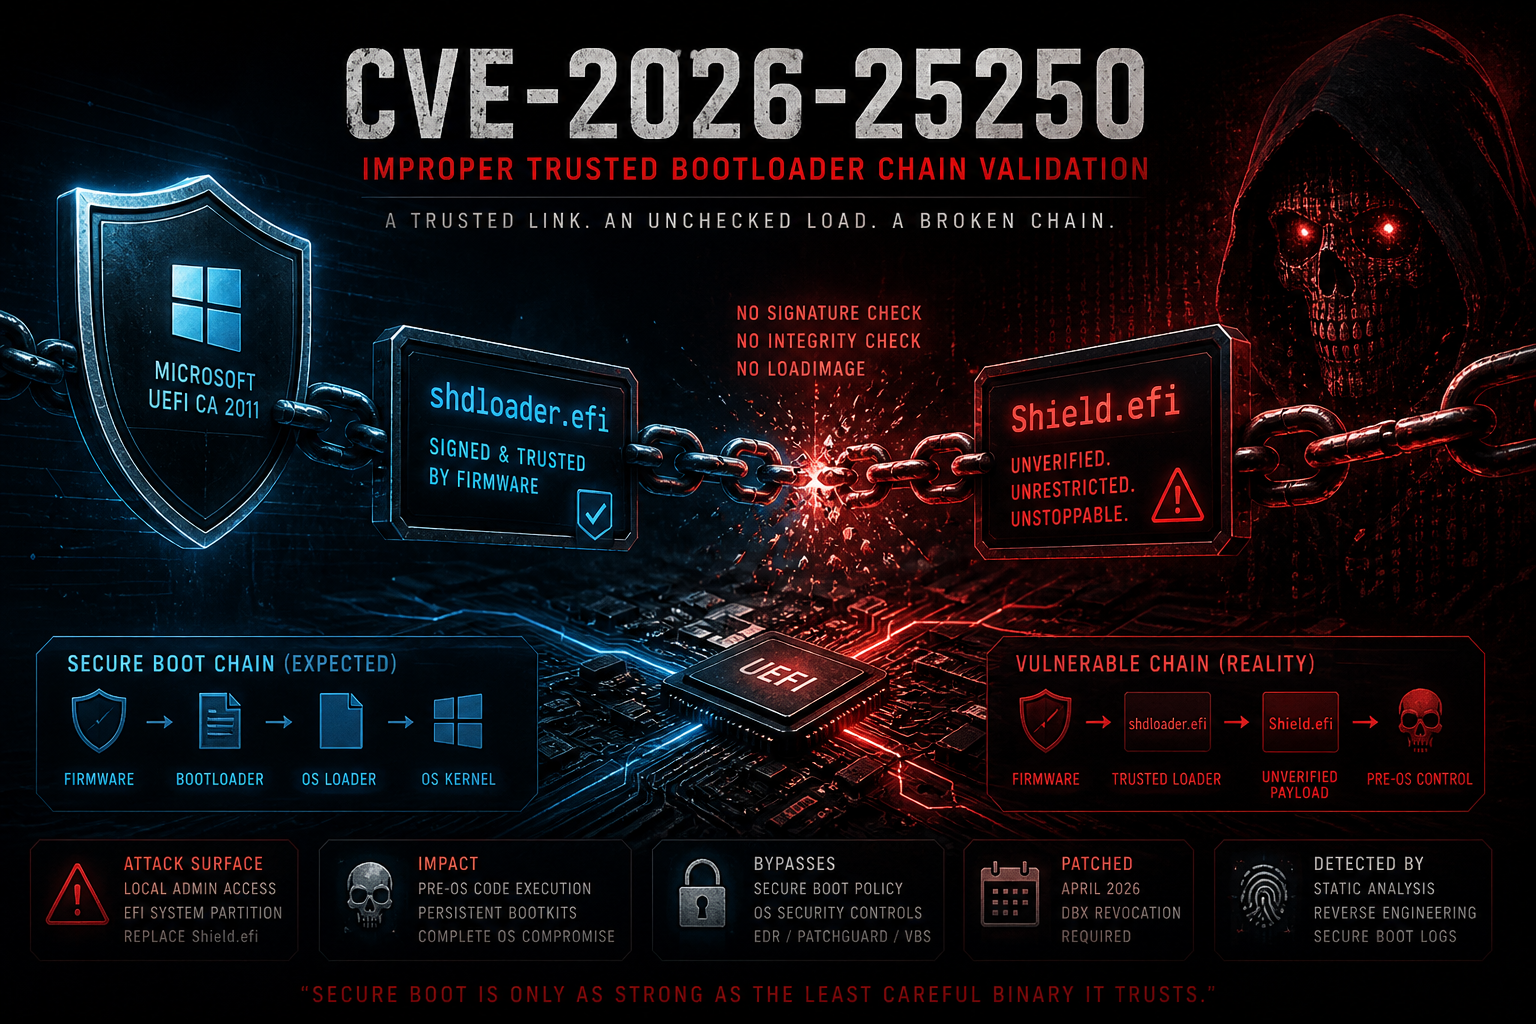 themalwareguardian/cve-2026-25250
CVE-2026-25250 का विश्लेषण और शोषण, Horizon DataSys Reboot Restore में एक Secure Boot बाईपास, जहाँ shdloader.efi बिना सत्यापन के Shield.efi लोड करता…
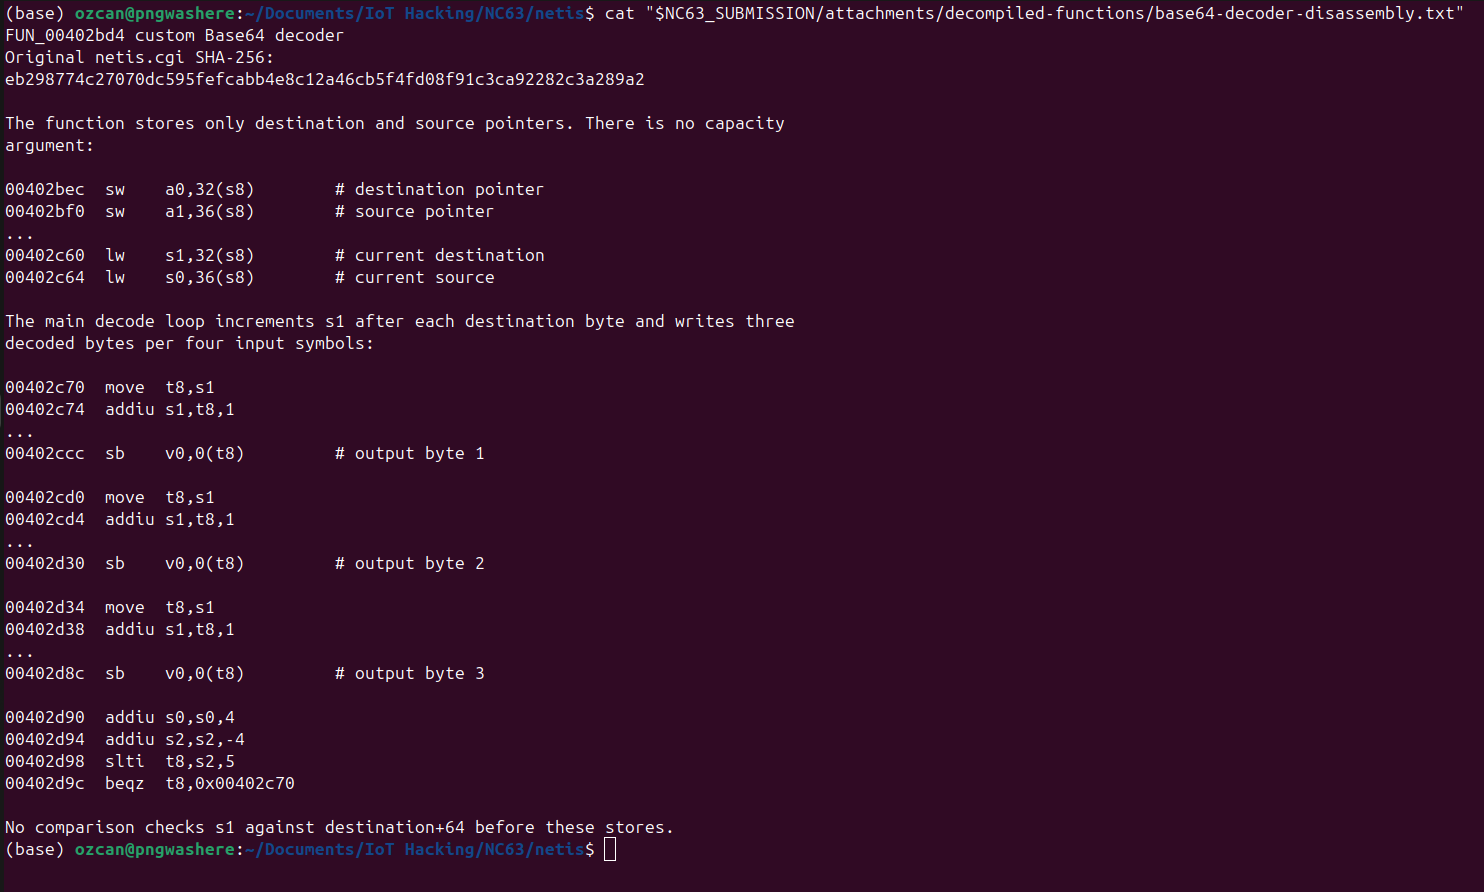 ozcanpng/cve-2026-76070
Netis NC63 login.cgi में प्री-ऑथ Base64-डिकोडेड पासवर्ड स्टैक बफ़र ओवरफ़्लो के लिए मूल शोध और PoC
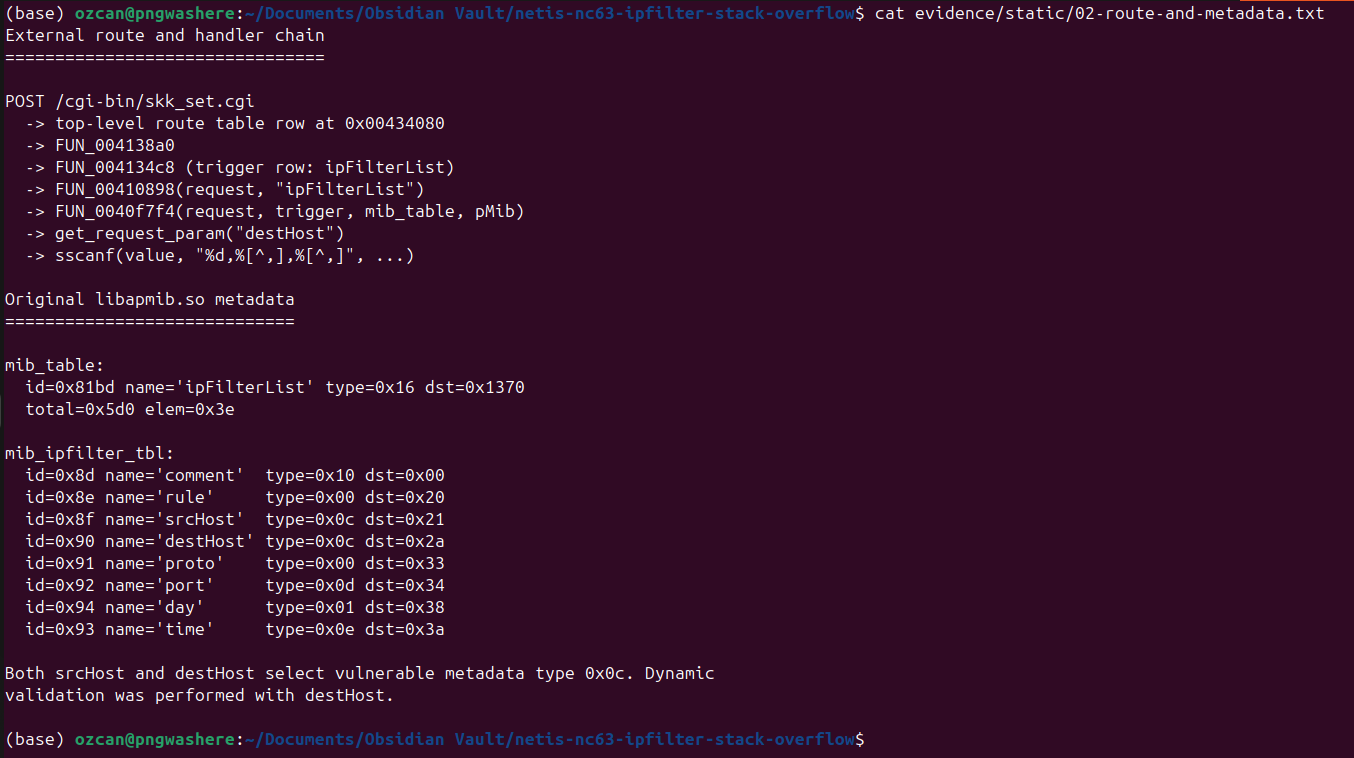 ozcanpng/cve-2026-76071
Original research and PoC for a pre-auth stack buffer overflow via unbounded sscanf scanset in the Netis NC63 ipFilterList handler
 ret5et/watchguard_webui_unpacker
वॉचगार्ड Sysa-dl फ़ाइल प्रारूप
 hoangrealer/cve-2023-27216
नौसिखिए का फर्मवेयर हैकिंग के प्रति दृष्टिकोण
 tobss8/gigabyte-h510m-k-v2-bios-smm-reverse-engineering-cve-2025-7026-7027-7028-7029-research
GIGABYTE H510M K V2 (`H510MKV2.F3`) BIOS छवि का स्थैतिक रिवर्स-इंजीनियरिंग: PI-स्पेक SMM Core मेमोरी आवंटक का पूर्ण UEFI फर्मवेयर-वॉल्यूम निष्कर्षण…
 squirre17/cve-2019-8985
CVE–2019–8985 Netis WF2411 RCE
 voltaireyoung/cve-2024-31719----ami-aptio-5-vulnerability
AMI Aptio 5 NvLock मॉड्यूल में स्थानीय एक्सेस नियंत्रण बाईपास का प्रदर्शन, व्यवस्थापक पासवर्ड सहित NVRAM चर संशोधित करने की अनुमति देता है,…
 0xbekoo/cve-2026-8863
CVE-2026-8863 से प्रभावित UEFI Secure Boot shims के लिए हैश और शिम संस्करण
 mr-zapi/cve-2024-54085
CVE 2024-54085 के लिए सिर्फ पीओसी
 fwnavy/rmasmoke
RMASmoke मुख्य रिपॉजिटरी। CVE-2025-1122
 victorique-123/cve-2023-38829-netis-wf2409e_report
NETIS WF2409E राउटर का एक संपूर्ण हार्डवेयर सुरक्षा विश्लेषण अध्ययन। डिवाइस के विघटन विश्लेषण, डीबग इंटरफ़ेस पहचान, फर्मवेयर निष्कर्षण आदि के माध्यम…
 hunt-benito/the-same-key-opens-every-box-cve-2026-71960-hard-coded-jwt-secret-in-cudy-wr3000-mesh-mqtt
PoC टूलकिट जो राउटर फर्मवेयर को अनपैक करता है, डिवाइस सीक्रेट्स को डिक्रिप्ट करता है, JWT टोकन जाली बनाता है, और Cudy WR3000 मेश MQTT ब्रोकरों पर…
 micaelmaciel/cve-2024-55211
Tk-Rt-Wr135G पर कुकी-आधारित प्रमाणीकरण भेद्यता








