
 #1
फर्मवेयर एक्सट्रैक्शन, अनपैकिंग, एमुलेशन, भेद्यता खोज और बाइनरी विश्लेषण उपकरण।
Kitploit अनुशंसित
 gimminse/firmware-analysis
पुनः खोजा गया CVE-2020-25279, Samsung Exynos चिपसेट में उपयोग होने वाले Shannon बेसबैंड में एक गंभीर भेद्यता
 michaeladamgroberman/cve-2025-1242
CVE-2025-1242: हार्डकोडेड iothubowner कनेक्शन स्ट्रिंग — Gardyn होम किट (ICSA-26-055-03)
 nevercodecorrect/lede-17.01.3
संस्करण-इसमें-cve-2019-12272
 xairy/lights-out
ThinkPad X230 पर वेबकैम एलईडी नियंत्रित करने के लिए उपकरण
 nccgroup/asafw
Cisco ASA फर्मवेयर से निपटने के लिए स्क्रिप्ट्स का सेट [पैक/अनपैक आदि]
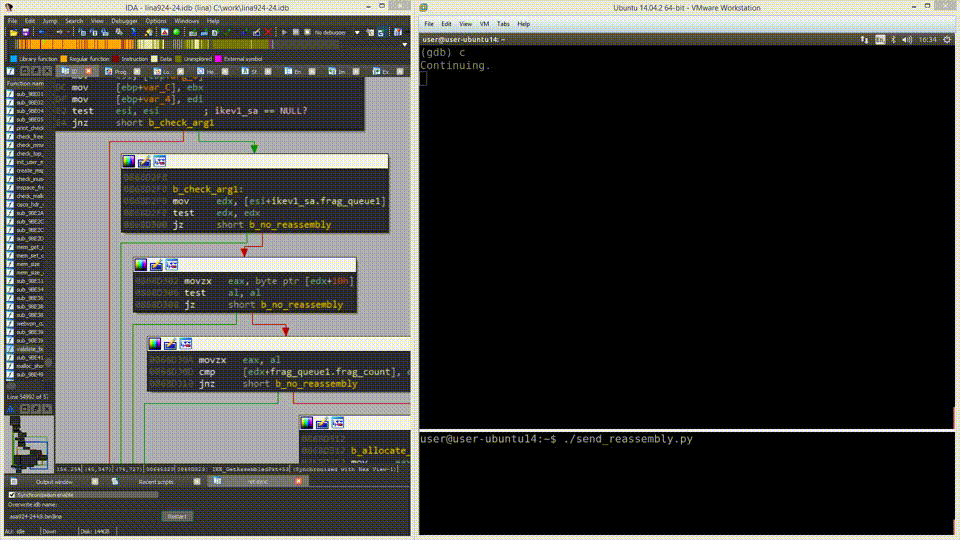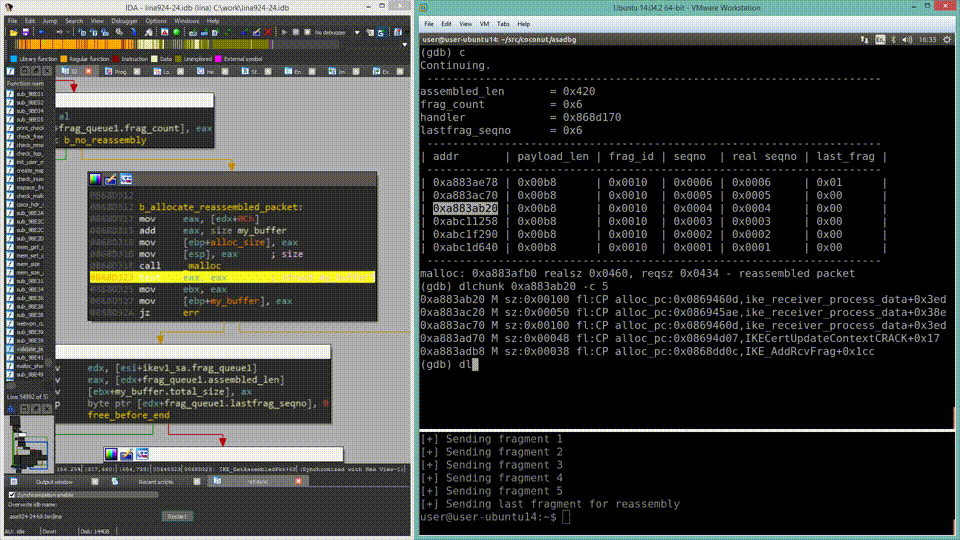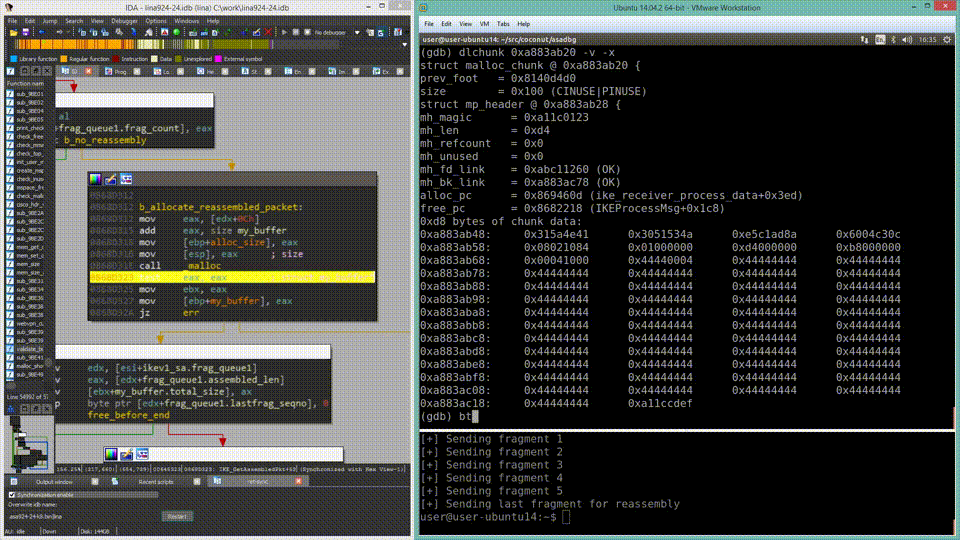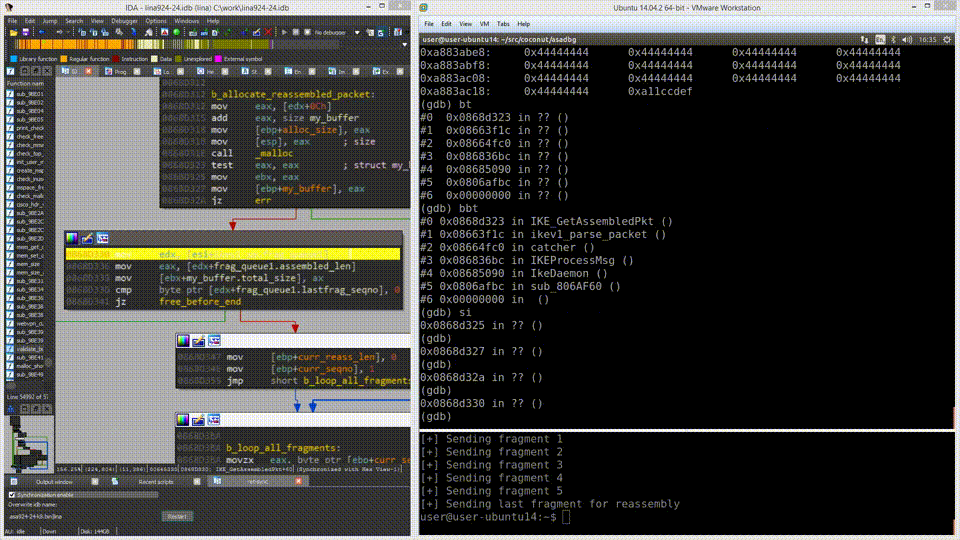 nccgroup/asadbg
asadbg उपकरणों का एक ढांचा है जो Cisco ASA डिवाइसों के लाइव डिबगिंग को स्वचालित करने में सहायता करता है।
 kartoffelpflanze/odis-project-explorer
ODIS द्वारा उपयोग किए जाने वाले MCD Runtime Projects के लिए Python डंपर/एक्सप्लोरर
 nccgroup/libmempool
मेमपूल के लिए हीप विश्लेषण टूलिंग
 d0rb/logofail-poc
यह LogoFail का शोषण करने में शामिल प्रक्रिया का एक काल्पनिक प्रदर्शन है, इसमें सैद्धांतिक रूप से आवश्यक चरण शामिल हैं।
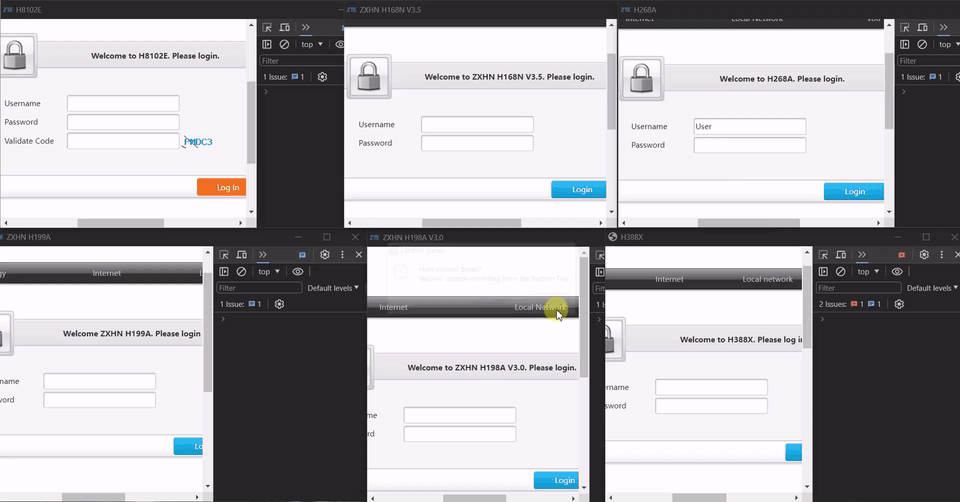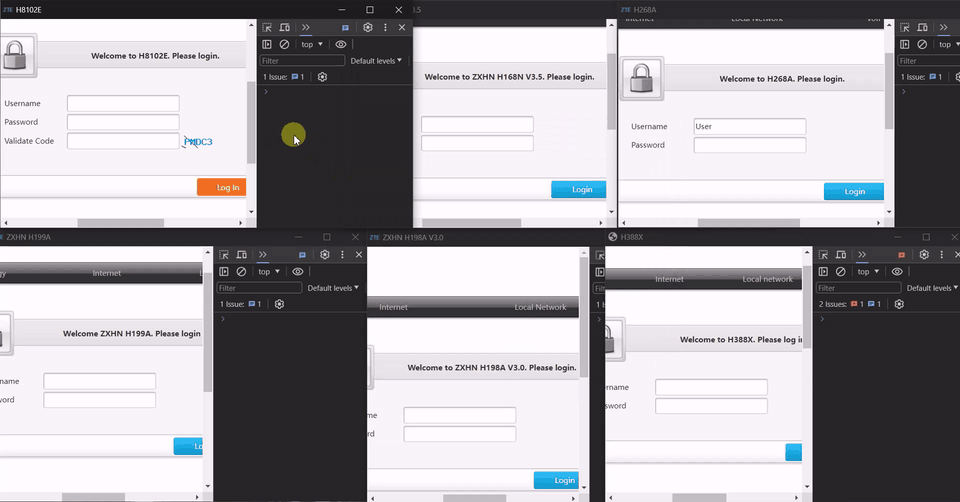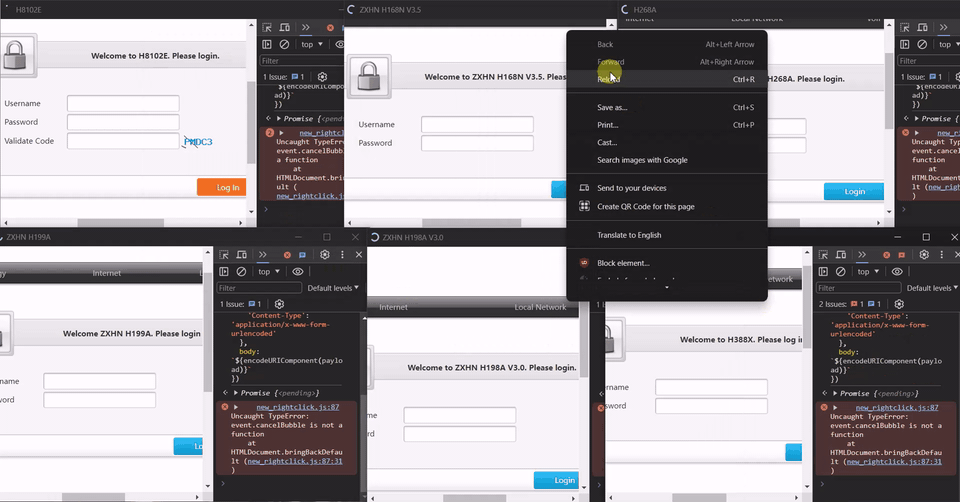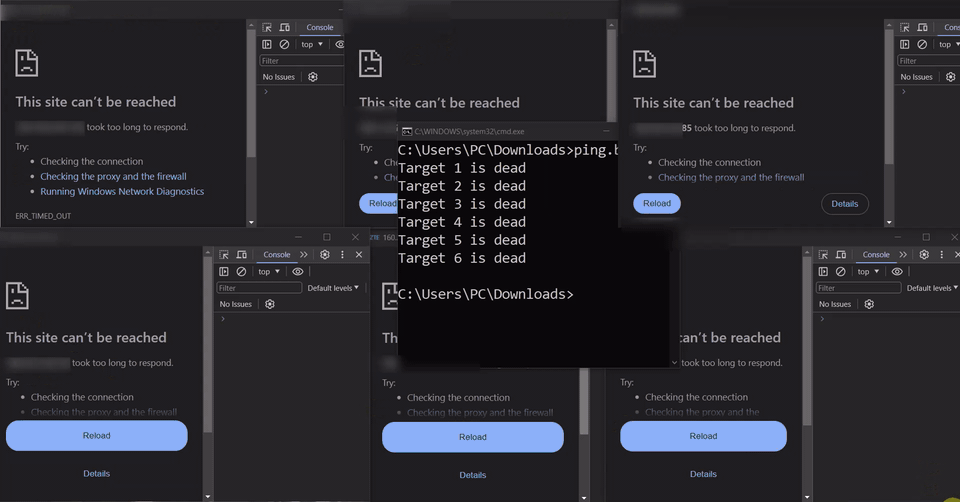 minanagehsalalma/cve-2026-34473-unauthenticated-dos-zte-routers
CVE-2026-34473 का तकनीकी विश्लेषण, एक बिना प्रमाणीकरण वाली सेवा अस्वीकृति (denial of service) जो 17+ ZTE राउटर मॉडल को प्रभावित करती है।
 0xbekoo/cve-2026-8863
CVE-2026-8863 से प्रभावित UEFI Secure Boot shims के लिए हैश और शिम संस्करण
 spiralbl0ck/sigint_through_brother_printers
CVE-2017-7588 के ज़रिए संवेदनशील Brother प्रिंटरों का शोषण करें, डेटा एकत्र करें, और आक्रमण सिमुलेशन के लिए कस्टम फ़र्मवेयर इम्प्लांट विकसित करें।
 nadafarafat/bd-alaris-firmware-analysis
BD Alaris 8015 इन्फ्यूजन पंप (CVE-2016-9355) का फर्मवेयर सुरक्षा विश्लेषण। प्लेनटेक्स्ट वाई-फाई क्रेडेंशियल, HTTP फर्मवेयर अपडेट और अक्षम अखंडता जांच…
 heapframe/seetong-ts81xxd3x-rce
CVE-2026-100886 | अनधिकृत रिमोट कोड निष्पादन टूलकिट।
 killvxk/cve-2021-3972
CVE-2021-3972 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो UEFI फर्मवेयर वेरिएबल हेरफेर के माध्यम से Secure Boot को अक्षम करने और लीगेसी बूट सेटिंग्स को…
 rampagex/firmware-mod-kit
स्वचालित रूप से code.google.com/p/firmware-mod-kit से निर्यात किया गया
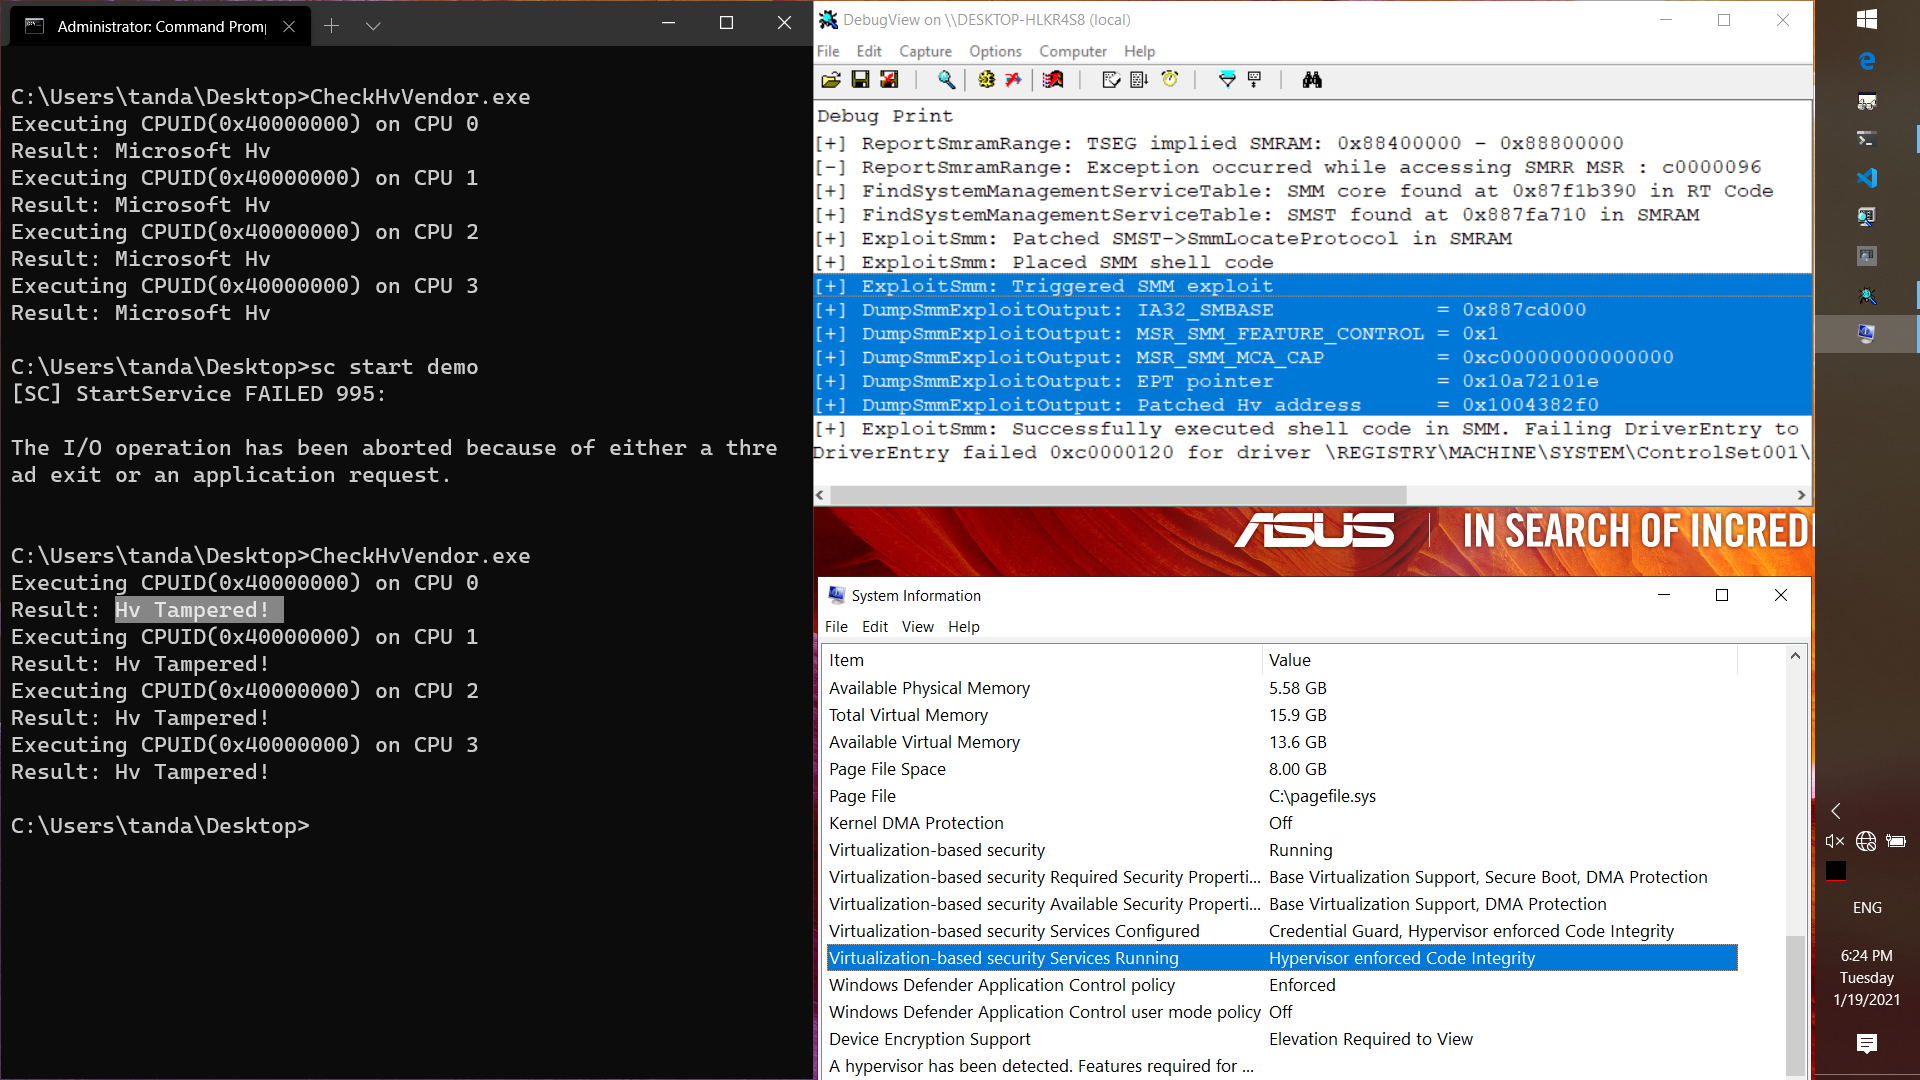 tandasat/smmexploit
CVE-2021-26943 की रिपोर्ट और एक्सप्लॉइट, ASUS UX360CA BIOS संस्करण 303 में कर्नेल-से-SMM स्थानीय विशेषाधिकार वृद्धि भेद्यता।
 malwaretech/msdia-x64
Visual Studio को स्थापित किए बिना Ghidra में Microsoft PDB समर्थन सक्षम करें








