
 #1
फर्मवेयर एक्सट्रैक्शन, अनपैकिंग, एमुलेशन, भेद्यता खोज और बाइनरी विश्लेषण उपकरण।
Kitploit अनुशंसित
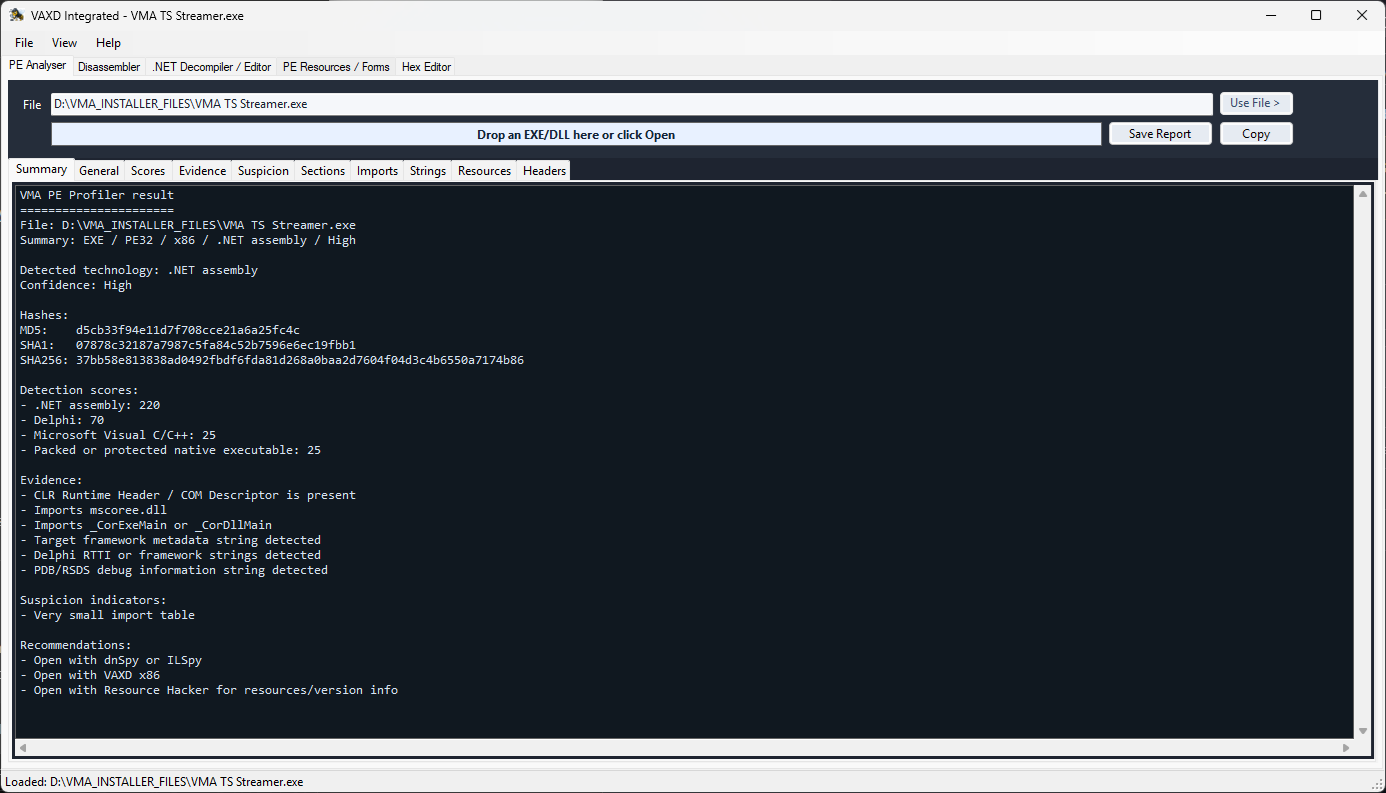
 bicurico/vaxd
नेटिव EXE/DLL फ़ाइलों के लिए हल्का Windows डिसअसेंबलर, PE निरीक्षण और पैच-सहायता उपकरण।
 flopz-project/flopz
शुद्ध पायथन असेंबलर टूलकिट जो ARM, PPC, RISC-V, और IA-32 आर्किटेक्चर पर shellcode बनाने, बाइनरी को गतिशील रूप से पैच करने, और डिबगिंग और फजिंग के लिए…
 elbertavares/routers-exploit
TP-Link राउटर्स के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट्स, जिनमें रिमोट कमांड निष्पादन और प्रमाणीकरण बायपास कमजोरियाँ शामिल हैं।
 wack0/batondrop_armv7
armv7 (MSM8960) के लिए baton drop (CVE-2022-21894) का एक कार्यान्वयन
 finngineering/apxutil
Schneider Electric PLC संग्रह फ़ाइलों में हेरफेर करने के लिए एक उपकरण
 seifallahhomrani1/cve-2023-0861-poc
नेटमॉड्यूल राउटर में कमांड इंजेक्शन भेद्यता (CVE-2023-0861) का विश्लेषण और पुनरुत्पादन
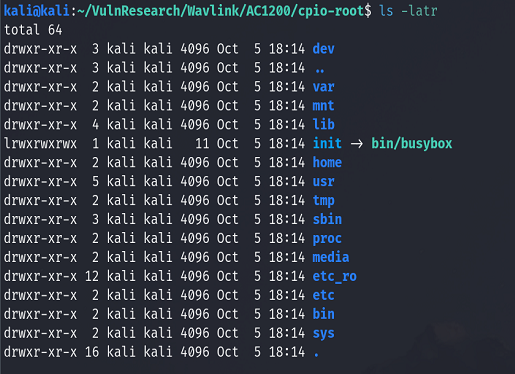 l41kaa/cve-2024-48705
फर्मवेयर संस्करण M32A3_V1410_230602 और M32A3_V1410_240222 वाला Wavlink AC1200 पासवर्ड रीसेट करते समय प्रमाणीकरण के बाद कमांड इंजेक्शन के लिए…
 lnversed/cve-2020-8423
CVE-2020-8423 के लिए कस्टम C एक्सप्लॉयट जो MIPS राउटर्स को लक्षित करता है, जिसमें हुक्ड open() सिस्कॉल शामिल है और यह Linux kernel 2.6.31 के लिए…
 gimminse/firmware-analysis
पुनः खोजा गया CVE-2020-25279, Samsung Exynos चिपसेट में उपयोग होने वाले Shannon बेसबैंड में एक गंभीर भेद्यता
 luismirandaacebedo/cve-2025-65855
CVE-2025-65855 के लिए सुरक्षा सलाह - HelpFlash IoT OTA अद्यतन तंत्र में कई भेद्यताएँ
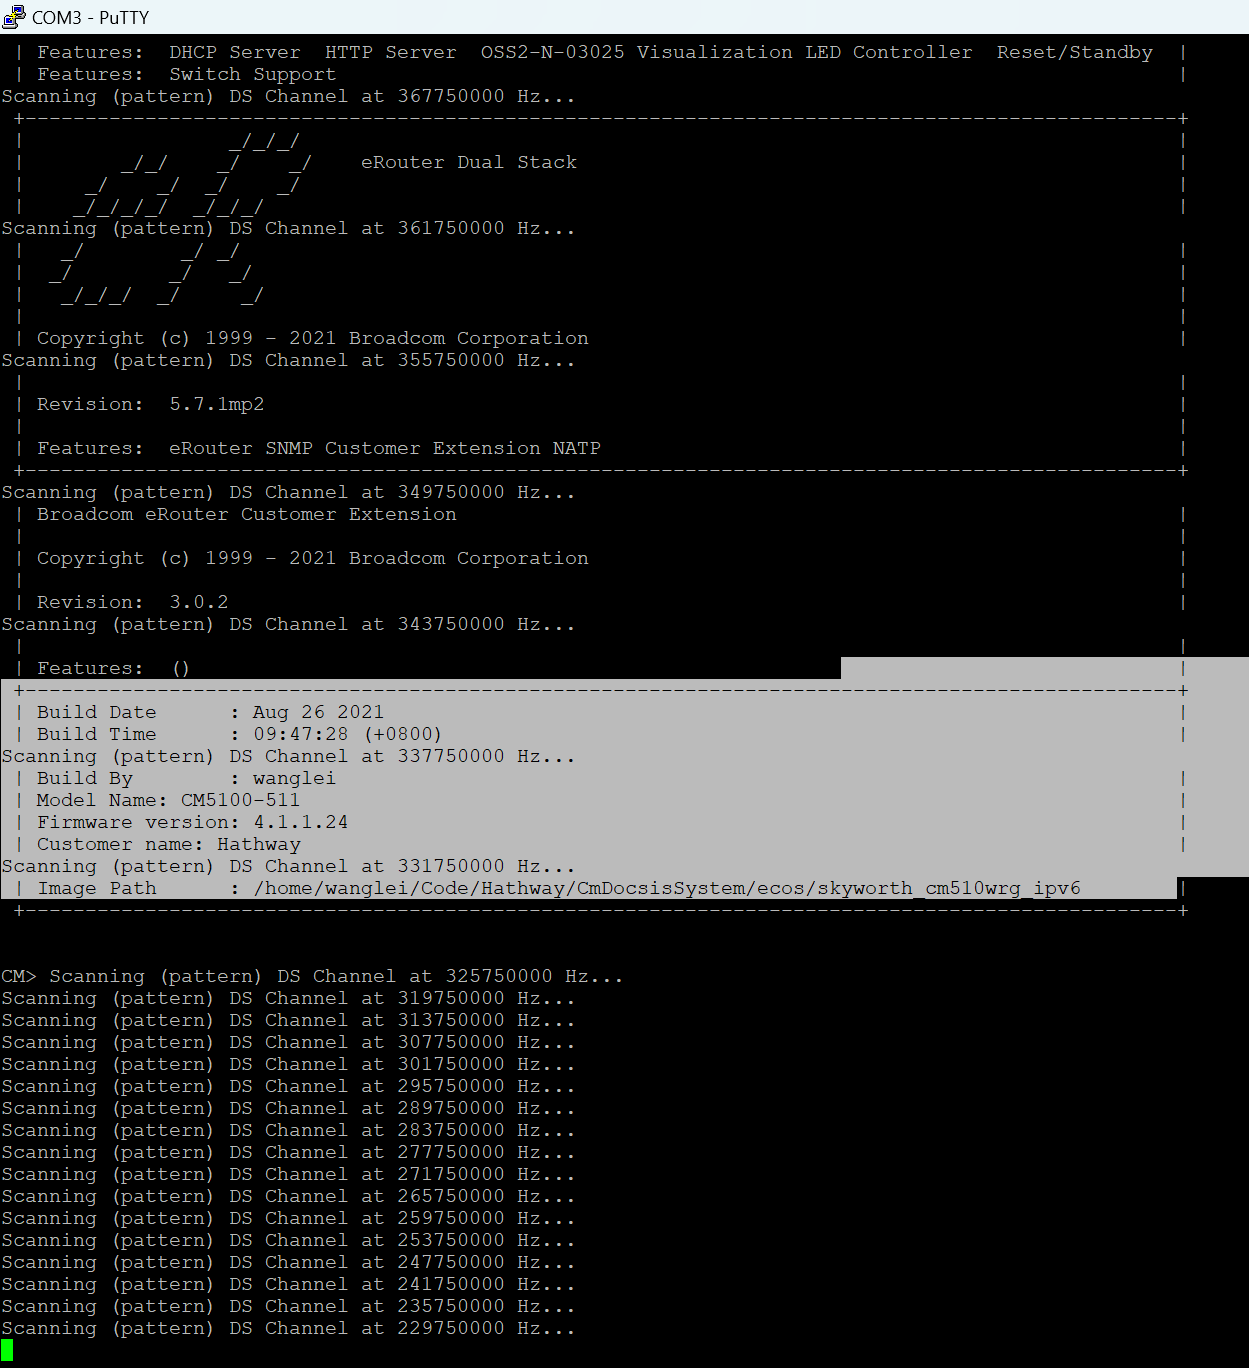 nitinronge91/extracting-user-credentials-for-web-portal-and-wifi-ap-for-hathway-router-cve-2024-44815-
CVE-2024-44815
 alxsourin/firmware-cve-2025-7545
फर्मवेयर वातावरण में कमजोर Binutils को लक्षित करने वाले CVE-2025-7545 के लिए शोषण सेटअप, जिसमें पर्यावरण कॉन्फ़िगरेशन और PDF दस्तावेज़ीकरण शामिल है।
 nccgroup/asatools
NCC Group के सभी Cisco ASA-संबंधित टूल प्रोजेक्ट्स को प्राप्त करने के लिए मुख्य रिपॉज़िटरी।
 fans0n-fan/treck20-related
CVE-2020-11896 Treck TCP/IP स्टैक और डिवाइस संपत्ति जांच के लिए PoC
 nccgroup/powerg-tools
PowerG रेडियो प्रोटोकॉल की रिवर्स इंजीनियरिंग और उसके साथ इंटरैक्ट करने के लिए उपकरण
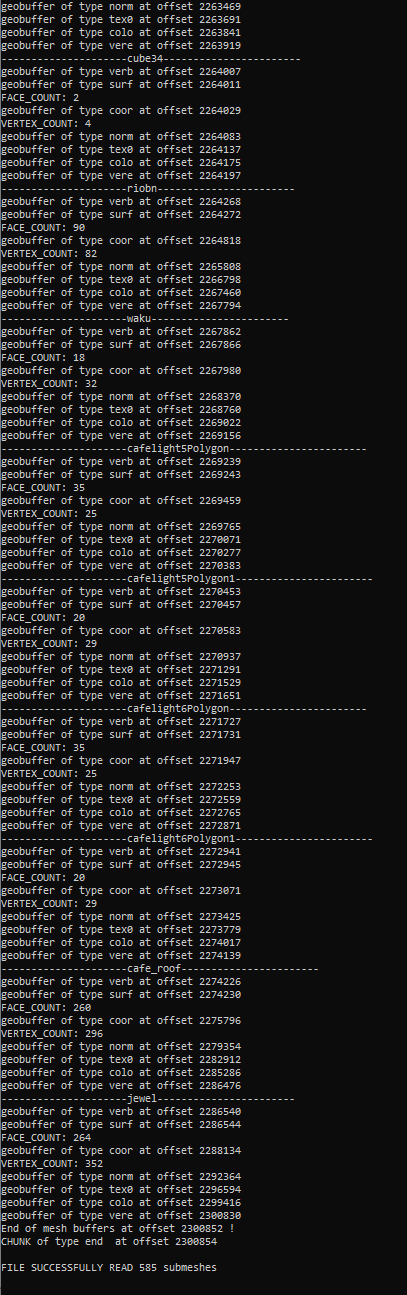 exifdev/prineo_re
आर्केड पर प्रीपारा गेम्स को शक्ति प्रदान करने वाले इंजन की रिवर्स इंजीनियरिंग
 watchtowrlabs/ivantiinitrddecryptor
Ivanti डिवाइस initrd इमेज को डिक्रिप्ट करने के लिए एक उपकरण, जो कर्नेल के bzImage का रिवर्स-इंजीनियरिंग करके एम्बेडेड AES कुंजी का पता लगाता और उपयोग…
 jiansiting/cve-2019-10915
CVE-2019-10915 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो Siemens TIA Administrator में प्रमाणीकरण बायपास को लक्षित करता है, उजागर Node.js वेबसॉकेट के…








