
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 voidsec/cve-2020-1472
CVE-2020-1472 के लिए शोषण कोड, जिसे Zerologon भी कहा जाता है
 mwielgoszewski/python-paddingoracle
एक पोर्टेबल, पैडिंग ओरेकल एक्सप्लॉइट API
 0xrootpls/fritter
Polymorphic shellcode generator for in-memory execution of EXE, DLL, .NET, VBScript, and JScript with per-output and per-build randomization for…
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 ivan-sincek/php-reverse-shell
PHP शेल जो Linux OS, macOS, और Windows OS पर काम करते हैं।
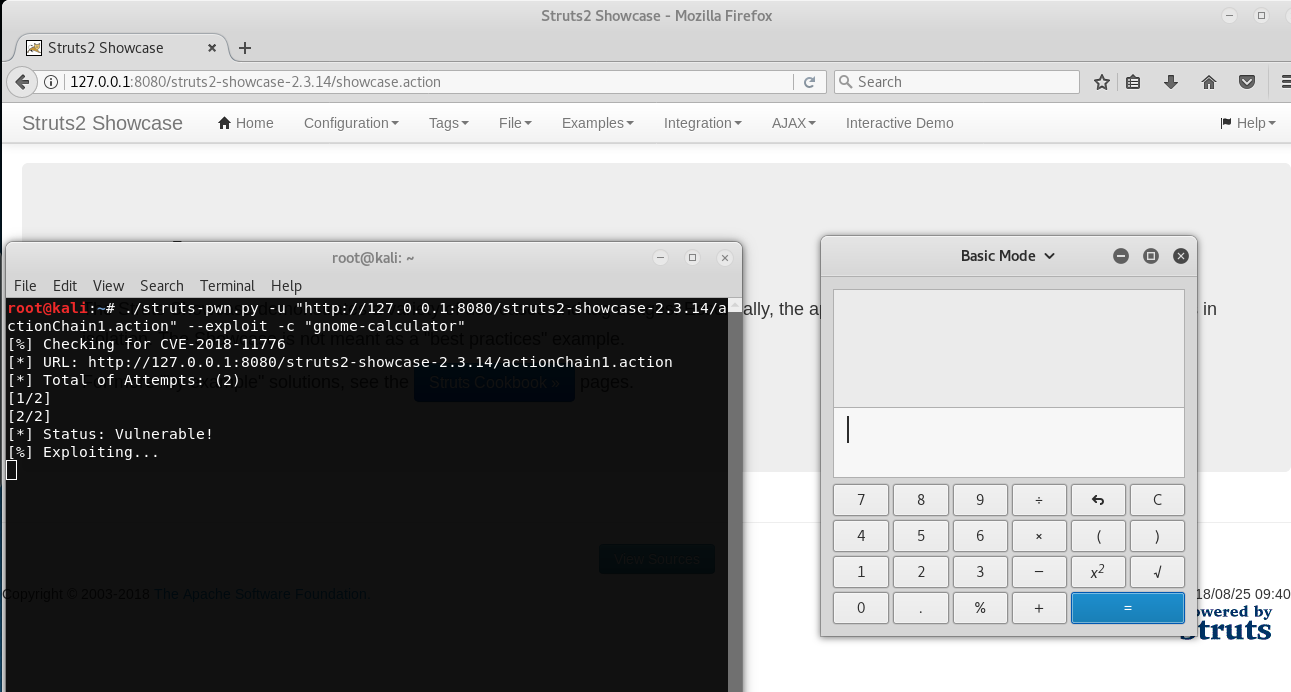 mazen160/struts-pwn_cve-2018-11776
Apache Struts CVE-2018-11776 के लिए एक एक्सप्लॉइट
 whispergate/infraguard
InfraGuard एक Command & Control Redirection Proxy और Manager है जो आपके Red Team Infrastructure को थ्रेट एट्रिब्यूशन के विरुद्ध सुरक्षा प्रदान करता…
 leesh3288/cve-2023-4911
CVE-2023-4911 (Looney Tunables) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Ubuntu 22.04 पर विशेषाधिकार वृद्धि हेतु glibc के GLIBC_TUNABLES पार्सिंग…
 thewhiteh4t/flashsploit
ATtiny85 आधारित HID हमलों के लिए शोषण ढांचा
 r00t-3xp10it/trojanizer
अपने पेलोड को ट्रोजनाइज़ करें - WinRAR (SFX) ऑटोमेटाइज़ेशन - लिनक्स डिस्ट्रोस के तहत
 tgies/copy-fail-c
Copy Fail Linux LPE (CVE-2026-31431) का क्रॉस-प्लेटफ़ॉर्म C पोर्ट। Theori / Xint द्वारा 2026-04-29 को खुलासा किया गया।
 joelgmsec/http-shell
Multiplatform HTTP reverse shell providing a shell-like interface over HTTP, with file upload/download, command history, auto-reconnection, and sudo…
 patrowl/patrowlhears
# PatrowlHears - भेद्यता खुफिया केंद्र / एक्सप्लॉइट्स
 wofeiwo/webcgi-exploits
बहु-भाषा वेब CGI इंटरफेस शोषण।
 sarabpal-dev/ionstack-s22u
CVE-2026-43499 Samsung Galaxy S22 Ultra (Android 5.10 कर्नेल) के लिए पूर्ण एक्सप्लॉइट श्रृंखला
 dmontgomery40/pentest-mcp
शैक्षिक उद्देश्यों के लिए नहीं: एक MCP सर्वर जो पेशेवर पेनिट्रेशन टेस्टरों के लिए है, जिसमें STDIO/HTTP/SSE समर्थन, nmap, go/dirbuster, nikto, JtR,…
 vi3t1/qq-tim-elevation
CVE-2023-34312
 horizon3ai/cve-2022-40684
CVE-2022-40684 के लिए एक प्रूफ ऑफ कॉन्सेप्ट एक्सप्लॉयट जो Fortinet FortiOS, FortiProxy, और FortiSwitchManager को प्रभावित करता है।








