
 #1
सिस्टम या डेटा तक अनधिकृत पहुंच प्राप्त करने के लिए कमजोरियों का फायदा उठाने के उपकरण।
Kitploit अनुशंसित

 nccgroup/freddy
सक्रिय और निष्क्रिय स्कैन का उपयोग करके Java और .NET अनुप्रयोगों में डिसीरियलाइज़ेशन समस्याओं को स्वचालित रूप से पहचानें।
 gl4ssesbo1/nebula
नेबुला एक क्लाउड C2 फ्रेमवर्क है, जो फिलहाल AWS पर रिकॉनिसेंस, एन्युमरेशन, एक्सप्लॉइटेशन और पोस्ट-एक्सप्लॉइटेशन की सुविधा प्रदान करता है, लेकिन अन्य…
 robiot/rustcat
Rustcat(rcat) - आधुनिक पोर्ट सुनने वाला और रिवर्स शेल
 mcw0/dahuaconsole
Dahua Console, Dahua डिवाइसों में आंतरिक डीबग कंसोल और/या अन्य शोधित फ़ंक्शन तक पहुँच प्राप्त करें। इस परियोजना में योगदान करने के लिए बेझिझक रहें।
 nonamecoder/cve-2022-27254
प्रमाण-अवधारणा जो Honda के रिमोट कीलेस एंट्री सिस्टम (CVE-2022-27254) पर RF रीप्ले हमले का प्रदर्शन करती है, सिग्नल कैप्चर और पुनर्प्रेषण के लिए…
 projectzeroindia/cve-2019-19781
Citrix Application Delivery Controller और Citrix Gateway के लिए रिमोट कोड निष्पादन शोषण [ CVE-2019-19781 ]
 0x1ca3/adbnet
एक उपकरण जो आपको दुनिया भर में कमजोर एंड्रॉइड उपकरणों की खोज करने और उनका शोषण करने की अनुमति देता है।
 opsxcq/exploit-cve-2017-7494
SambaCry शोषण और कमजोर कंटेनर (CVE-2017-7494)
 brompwnie/botb
पेंटेस्टर्स और इंजीनियर्स के लिए एक कंटेनर विश्लेषण और शोषण उपकरण।
 nickcano/xenoscan
C++ में लिखा गया ओपन सोर्स मेमोरी स्कैनर
 gbonacini/cve-2016-5195
CVE-2016-5195 (Dirty COW) एक्सप्लॉयट जो /etc/passwd को संशोधित करके विशेषाधिकार बढ़ाता है और कमजोर Linux कर्नेल पर रूट शेल उत्पन्न करता है।

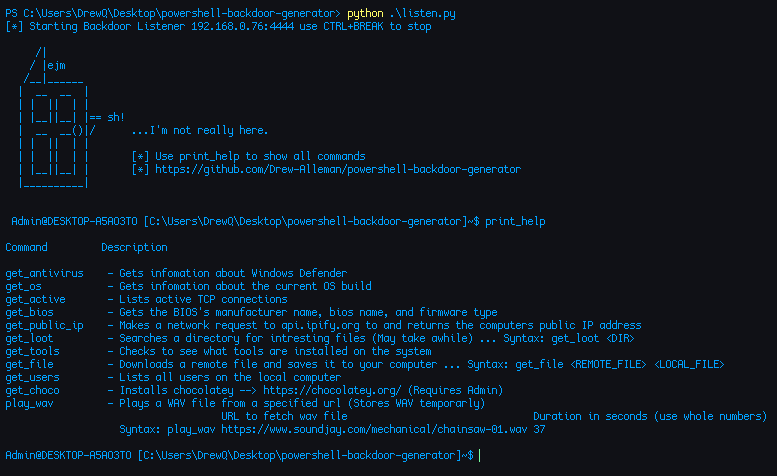 drew-alleman/powershell-backdoor-generator
पावरशेल में लिखा गया रिवर्स बैकडोर जिसे पायथन से अस्पष्ट किया गया है। यह फ्लिपर जीरो और हक5 यूएसबी रबर डकी जैसे लोकप्रिय हैकिंग उपकरणों के लिए पेलोड…
 fullhunt/spring4shell-scan
Spring4Shell और Spring Cloud RCE कमजोरियों का पता लगाने के लिए एक पूरी तरह से स्वचालित, विश्वसनीय और सटीक स्कैनर।
 random-robbie/cve-2020-0688
cve-2020-0688
 koczkatamas/cve-2016-0051
CVE-2016-0051 (MS-016) के लिए EoP (Win7) और BSoD (Win10) PoC
 kh4sh3i/cve-2025-32463
Linux में Sudo chroot के माध्यम से रूट तक स्थानीय विशेषाधिकार वृद्धि
 maldevel/gdog
एक पूर्ण सुविधाओं वाला विंडोज़ बैकडोर जो Gmail को C&C सर्वर के रूप में उपयोग करता है








