
 #1
 robertdavidgraham/rdpscan
CVE-2019-0708 "BlueKeep" कमजोरी के लिए एक त्वरित स्कैनर।
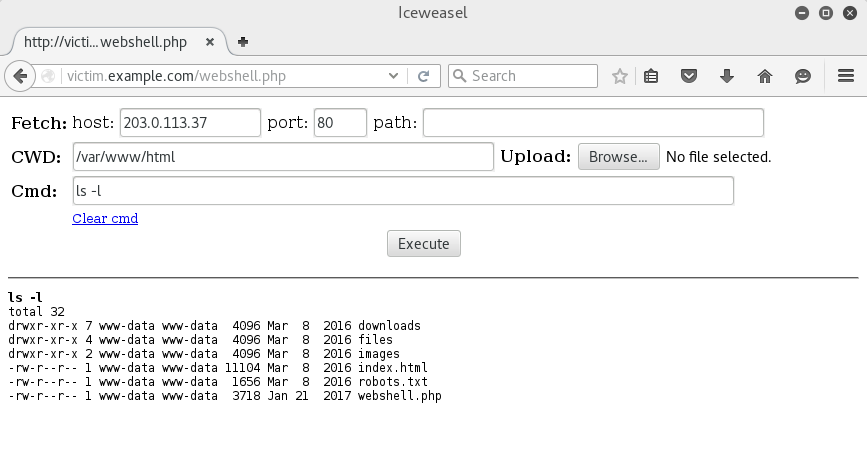 whitewinterwolf/wwwolf-php-webshell
व्हाइटविंटरवुल्फ़ का PHP वेब शेल
 jas502n/0day-security-software-vulnerability-analysis-technology
0day安全_软件漏洞分析技术
 arialdomartini/morris-worm
डीकंपाइल किया गया Morris Worm सोर्स कोड
 byt3bl33d3r/itwasalladream
एक PrintNightmare (CVE-2021-34527) Python Scanner. पूरे सबनेट को उन होस्ट्स के लिए स्कैन करें जो PrintNightmare RCE के लिए संवेदनशील हैं
 safebreach-labs/poolparty
विंडोज थ्रेड पूल का दुरुपयोग करके पूरी तरह से अज्ञेय प्रक्रिया इंजेक्शन तकनीकों का एक सेट
 yuriicrimson/exploitgsm
6.4 - 6.5 कर्नेल के लिए एक्सप्लॉइट और 5.15 - 6.5 के लिए एक और एक्सप्लॉइट
 vulncheck-oss/go-exploit
Go-आधारित शोषण विकास ढांचा जिसमें लक्ष्य सत्यापन, संस्करण स्कैनिंग, शोषण और C2 के लिए निर्मित चरण हैं। कई पेलोड, प्रोटोकॉल सहायकों और Metasploit जैसे…
 j-jaeyoung/bad-epoll
Linux kernel के लिए CVE-2026-46242 पर आधारित विशेषाधिकार-वृद्धि एक्सप्लॉइट, जो epoll में रेस-कंडीशन यूज़-आफ्टर-फ्री दोष है और डेस्कटॉप, सर्वर तथा…
 saelo/pwn2own2018
एक Pwn2Own एक्सप्लॉइट श्रृंखला
 dreadlocked/drupalgeddon2
Drupal v7.x + v8.x के लिए एक्सप्लॉइट (Drupalgeddon 2 / CVE-2018-7600 / SA-CORE-2018-002)
 mwsrc/betterandrorat
एंड्रॉइड रिमोट एक्सेस ट्रोजन
 mandiant/gopacket
Impacket का एक पूर्ण Go पोर्ट - Windows और Active Directory प्रोटोकॉल हमलों के लिए 63 CLI टूल्स और 24 लाइब्रेरीज़, जिसे एकल निर्भरता-मुक्त बाइनरी में…
 xdnice/pcshare
PCShare एक शक्तिशाली रिमोट कंट्रोल सॉफ्टवेयर है, जो लक्ष्य मशीन की स्क्रीन, रजिस्ट्री, फाइल सिस्टम आदि की निगरानी कर सकता है।
 equifox/ksdumper
कर्नेल स्पेस की शक्ति का उपयोग करके प्रक्रियाओं को डंप करना!
 mgeeky/threadstackspoofer
Thread Stack Spoofing - PoC एक उन्नत In-Memory evasion तकनीक के लिए है जो स्कैनर्स और विश्लेषकों से इंजेक्ट किए गए शेलकोड के मेमोरी आवंटन को बेहतर…
 n00py/wpforce
वर्डप्रेस अटैक सूट









