
 #1

 g13net/lockjaw
Rust टीमसर्वर, Zig इम्प्लांट, अप्रत्यक्ष सिसकॉल, AMSI बायपास, रिफ्लेक्टिव/PoolParty इंजेक्शन, इन-मेमोरी BOF निष्पादन, और HTTP/DNS ट्रांसपोर्ट के साथ…
 jbaines-r7/blankspace
EFSRPC मनमाना फ़ाइल अपलोड (CVE-2021-43893) के लिए प्रूफ ऑफ कॉन्सेप्ट
 dimitrifourny/cve-2019-2215
Android में binder.c में उपयोग-के-बाद-मुक्त के माध्यम से विशेषाधिकार वृद्धि
 aramosf/cve-2026-64468
अविशेषाधिकार प्राप्त proof-of-concept और x86_64 स्थानीय विशेषाधिकार वृद्धि (local privilege escalation) Linux कर्नेल Binder use-after-free…

 exploit-database/exploitdb-bin-sploits
exploitdb-bin-sploits // Exploit-Database के बाइनरी एक्सप्लॉइट (जो /sploits निर्देशिका में स्थित थे)
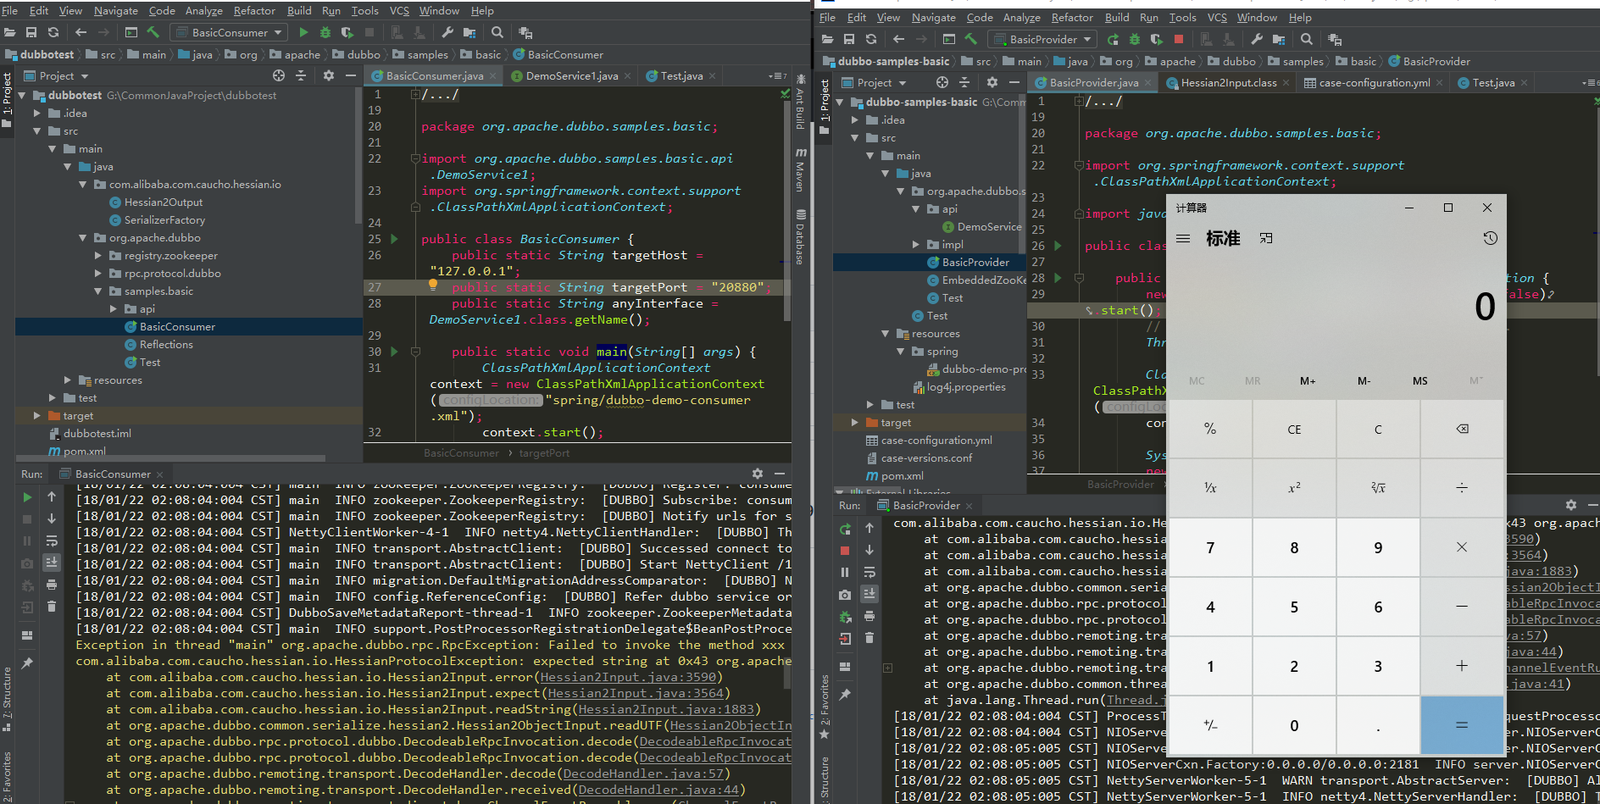 longofo/apache-dubbo-hessian2-cve-2021-43297
CVE-2021-43297 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट प्रदर्शित करता है, जो Apache Dubbo के Hessian2 प्रोटोकॉल में एक deserialization भेद्यता है,…
 cogensec/gideon
खतरे की खुफिया जानकारी, कमजोरियों पर शोध, IOC विश्लेषण और रेड टीमिंग के लिए स्वायत्त सुरक्षा संचालन एजेंट। CVE अनुसंधान, पोस्ट-एक्सप्लॉइटेशन, पेलोड…
 jgoyd/glass-cage-ios18-cve-2025-24085-cve-2025-24201
Glass Cage iOS 18.2.1 में एक ज़ीरो-क्लिक PNG-आधारित RCE श्रृंखला है, जो LockDown मोड सुरक्षा को दरकिनार करते हुए ImageIO (CVE-2025-43300) का शोषण…
 cisc0-gif/kitt
पायथन-आधारित पेनटेस्टिंग फ्रेमवर्क
 nikolajschlej/hydroph0bia
बाइनरी, ड्राइवर, PoCs और Hydroph0bia भेद्यता (CVE-2025-4275) से संबंधित अन्य सामग्री
 bishopfox/cve-2021-35211
Serv-U SSH भेद्यता (CVE-2021-35211) के लिए Python एक्सप्लॉइट, जिसमें कई पेलोड मोड हैं: stage, exec, और download-execute, जो शेलकोड निष्पादन और कमांड…
 owasp/redteamtoolkit
वेब-प्रथम प्रतिमान के लिए WASM-आधारित सुरक्षा टूलकिट
 degenerat3/meteor
एक क्रॉस-प्लेटफ़ॉर्म C2/टीमसर्वर जो कई ट्रांसपोर्ट प्रोटोकॉल का समर्थन करता है, Go में लिखा गया है।
 denizparlak/blackhat-arsenal-tools
ब्लैक हैट आर्सेनल टूल्स आधिकारिक खाता
 skyshell20082008/cve-2019-0708-poc-hitting-path
यह केवल termdd.sys में कमजोर पथ को हिट कर रहा है!!! DOS नहीं
 infobyte/cve-2016-2776
CVE-2016-2776
 kyle41111/ai-file
Mythic C2 फ्रेमवर्क के लिए एक लिसनर प्रोफ़ाइल जो AI विक्रेताओं की फ़ाइल API का उपयोग करती है









