
 #1
 michalbednarski/thisseemswrong
CVE-2024-49746 के लिए राइटअप और एक्सप्लॉइट: Android का Parcel::continueWrite उन File Descriptors को बंद करता है जो बाद में उपयोग किए जाते हैं
 lorentzenman/payday
पेलोड जनरेटर जो Metasploit और Veil का उपयोग करता है। IP पता इनपुट के रूप में लेता है और Veil को कॉल करता है। पेलोड बनाने के लिए msfvenom का उपयोग…
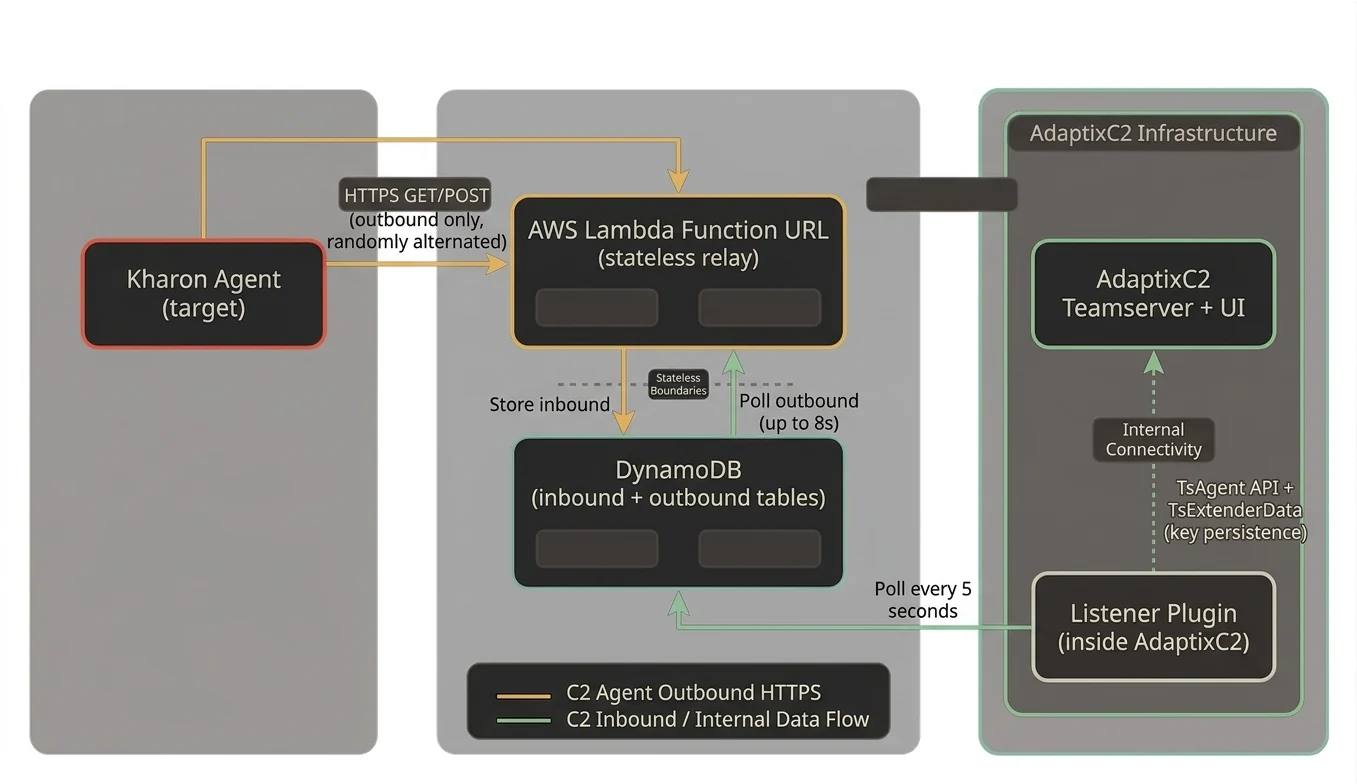 stillbigjosh/adaptix-serverless-c2
AdaptixC2 v1.2 के लिए सर्वरलेस C2 ट्रांसपोर्ट प्लगइन, जो रिले इंफ्रास्ट्रक्चर के रूप में AWS Lambda + DynamoDB का उपयोग करता है।
 lanleft/cve-2023-1829
CVE-2023-1829 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण, netfilter फ़िल्टर फ़ंक्शन के साथ Ubuntu 22.04 को लक्षित करता है। बिल्ड निर्देश और…
 professionallyevil/c4
Cyberdelia, कमांड एंड कंट्रोल फ्रेमवर्क्स का एक संग्रह
 jas502n/msfconsole-termux
Metasploit-Table को Android Termux पर कैसे स्थापित करें
 bazad/launchd-portrep
CVE-2018-4280: macOS 10.13.5 पर launchd में Mach पोर्ट प्रतिस्थापन कमजोरी जिसके कारण स्थानीय विशेषाधिकार वृद्धि और SIP बायपास होता है।
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Microsoft Office Word में CVE-2021-40444 का शोषण MSHTML इंजन के माध्यम से रिमोट कोड निष्पादन प्राप्त करने के लिए एक तैयार दस्तावेज़ में…
 duriantaco/ravage
नियंत्रित, अधिकृत लक्ष्यों के लिए साक्ष्य-प्रथम स्वायत्त वेब सुरक्षा परीक्षण। प्रतिलिपि योग्य प्रयोगशालाओं, ऑडिट ट्रेल्स, रिपोर्ट्स और XBEN…
 nhh9905/cve-2026-62735
# CVE-2026-62735 के लिए प्रूफ-ऑफ-कॉन्सेप्ट http.sys में एक इंटीजर ओवरफ्लो, जो हीप ओवरफ्लो और SYSTEM शेल की ओर ले जाता है। इसमें क्रैश लॉग और स्टैक…
 truneski/external_c2_framework
Cobalt Strike के External C2 विनिर्देशन के साथ उपयोग के लिए Python API
 kuwaitist/astral_projection
Cobalt Strike UDRL जो VEH का उपयोग करके उन्नत मॉड्यूल स्टॉम्पिंग करता है, कॉल को इंटरसेप्ट करता है, स्लीप के दौरान मॉड्यूल को अनमैप करता है, और IOCs…
 xtiankisutsa/twiga
एक उपकरण जो एंड्रॉइड उपकरणों को उनके आंतरिक भागों को समझने और एक्सप्लॉइट विकास के लिए उपयोगी जानकारी के लिए गणना करता है। यह एंड्रॉइड 4.2 से एंड्रॉइड…
 straight-tamago/nocamerasound
CVE-2022-46689
 nikaiw/cve-2021-4034
CVE-2021-4034 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, polkit के pkexec में एक स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो सुरक्षा अनुसंधान और परीक्षण के लिए…
 mateusverass/ngixshell
nginx CVE स्कैनर + RCE शोषण ढाँचा (CVE-2026-42945 + 16 अन्य)
 shadowabi/cve-2026-31431-copyfail-universal-lpe
CVE-2026-31431 कॉपी विफल — यूनिवर्सल LPE एक्सप्लॉइट। डायनामिक ELF ऑफसेट + पूर्ण-बाइनरी ओवरराइट, ctypes splice फॉलबैक के साथ Python 2/3 संगत









