
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 hfiref0x/cve-2015-1701
Win32k विशेषाधिकार उन्नयन शोषण CVE-2015-1701 के लिए, कमजोर विंडोज सिस्टम पर कर्नेल-मोड विशेषाधिकार वृद्धि के लिए प्रूफ-ऑफ-कॉन्सेप्ट कोड प्रदान करता…
 xtr4nge/fruityc2
FruityC2 एक पोस्ट-एक्सप्लॉयटेशन (और ओपन सोर्स) ढांचा है जो समझौता की गई मशीनों पर एजेंटों की तैनाती पर आधारित है। एजेंटों को एक ऑपरेटर के नियंत्रण…
 dosomder/iovyroot
CVE-2015-1805 रूट टूल
 ryhanson/externalc2
Cobalt Strike External C2 सर्वर के साथ संचार चैनलों को एकीकृत करने के लिए एक लाइब्रेरी।
 0x09al/cve-2017-11882-metasploit
यह एक Metasploit मॉड्यूल है जो यहाँ जारी किए गए POC का उपयोग करके CVE-2017-11882 का शोषण करता है :…
 xtiankisutsa/twiga
एक उपकरण जो एंड्रॉइड उपकरणों को उनके आंतरिक भागों को समझने और एक्सप्लॉइट विकास के लिए उपयोगी जानकारी के लिए गणना करता है। यह एंड्रॉइड 4.2 से एंड्रॉइड…
 realistic-security/cve-2017-16524
अप्रतिबंधित फ़ाइल अपलोड भेद्यता - Samsung SRN-1670D पर Web Viewer 1.0.0.193
 sslab-gatech/avpass
एंड्रॉइड मैलवेयर डिटेक्शन सिस्टम को लीक और बायपास करने का उपकरण
 josephshenton/triple_fetch-kernel-creds
launchd + task_t पॉइंटर से kernelcredentials चुराने का प्रयास (आधारित: CVE-2017-7047)
 jackofmosttrades/bluebox
CVE-2015-6095 और CVE-2016-0049 के लिए स्वचालित शोषण टूलकिट
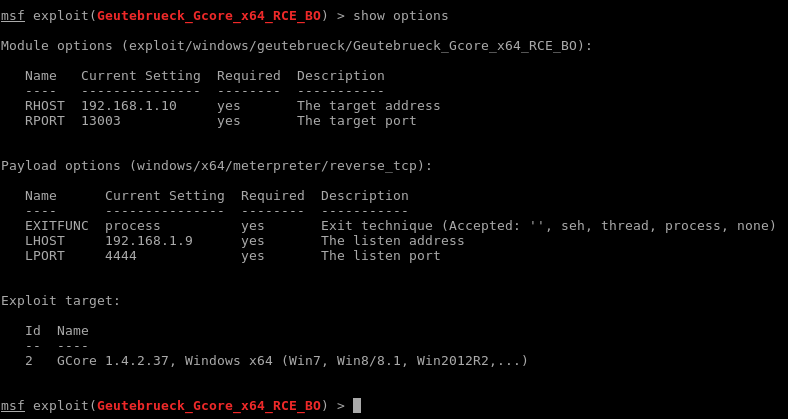 m4p0/geutebrueck_gcore_x64_rce_bo
Geutebrueck GCore "वीडियो प्रबंधन" सिस्टम के लिए Metasploit मॉड्यूल। संस्करण 1.3.8.42 और 1.4.2.37 के साथ परीक्षण किया गया।
 denizparlak/blackhat-arsenal-tools
ब्लैक हैट आर्सेनल टूल्स आधिकारिक खाता
 j-0-t/staekka
Stækka Metasploit - Metasploit का विस्तार
 hadi999/nxcrypt
NXcrypt - 'python बैकडोर' फ्रेमवर्क
 m4sc3r4n0/astroid
ASTROID v 1.2 अधिकांश एंटीवायरस सॉफ़्टवेयर को बायपास करता है
 windowsexploits/exploits
संकलित और परीक्षण किए गए Windows एक्सप्लॉइट्स का चयनित संग्रह, जो सुरक्षा परीक्षण और अनुसंधान के लिए उपयोग-तैयार बाइनरी और स्क्रिप्ट प्रदान करता है।
 m4sc3r4n0/avoidz
Avoidz टूल अधिकांश A.V सॉफ्टवेयर को बायपास करने के लिए
 mzakyz666/poc-cve-2017-3881
Cisco Catalyst दूरस्थ कोड निष्पादन PoC








