
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 zeop-cybersec/citrix_adc_netscaler_lfi
यह Metasploit-Framework मॉड्यूल कंपनियों को Citrix की नवीनतम सुरक्षा कमजोरियों CVE-2020-8193, CVE-2020-8195 और CVE-2020-8196 की जाँच करने में मदद…
 owasp/redteamtoolkit
वेब-प्रथम प्रतिमान के लिए WASM-आधारित सुरक्षा टूलकिट
 orange-cyberdefense/ctf-party
🎏 A library to enhance and speed up script/exploit writing for CTF players
 darrynb89/cve-2004-1561
CVE-2004-1561 को लक्षित करने वाले Metasploit शोषण का पायथन पोर्ट दूरस्थ कोड निष्पादन के लिए। प्रभावित सेवाओं के खिलाफ पैठ परीक्षण और भेद्यता सत्यापन…
 almorabea/smbghost-lpe-metasploit-module
यह CVE-2020-0796 उर्फ SMBGhost भेद्यता का एक कार्यान्वयन है, जो Metasploit Framework के साथ संगत है।
 cisc0-gif/kitt
पायथन-आधारित पेनटेस्टिंग फ्रेमवर्क
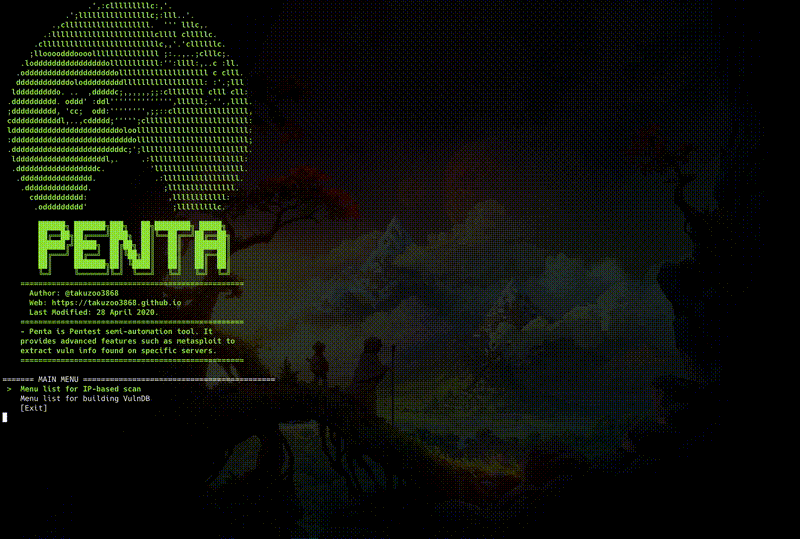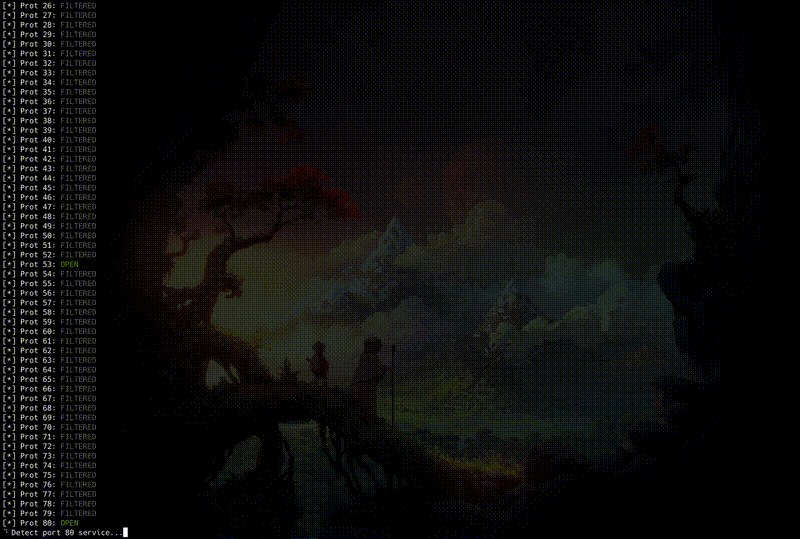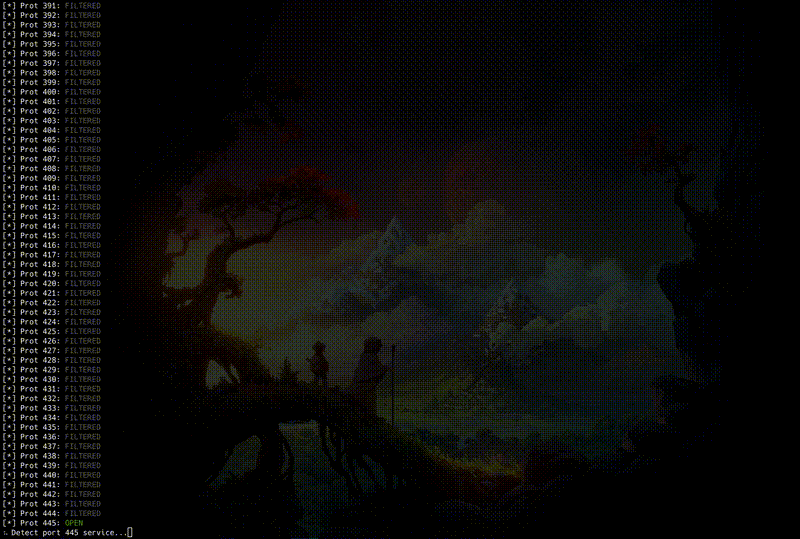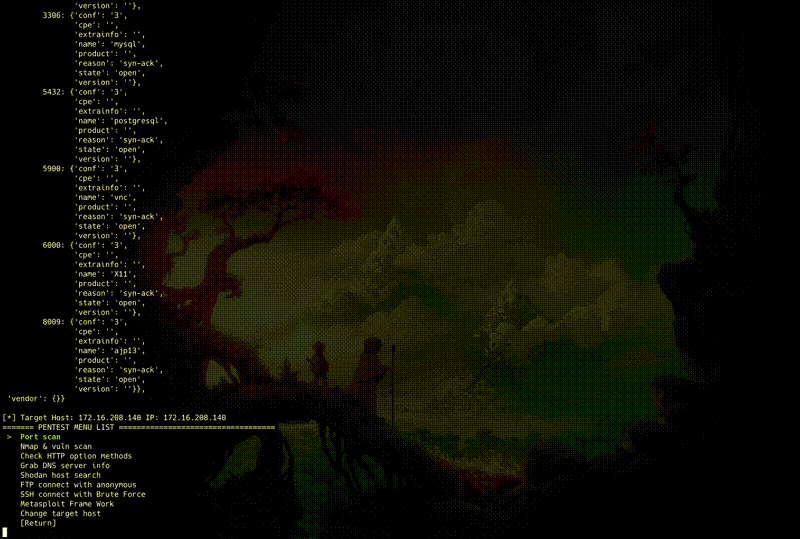 takuzoo3868/penta
ओपन सोर्स सर्व-एकीकृत CLI उपकरण जो पेंटेस्टिंग को अर्ध-स्वचालित करता है।
 thewhiteh4t/flashsploit
ATtiny85 आधारित HID हमलों के लिए शोषण ढांचा
 amilaperera12/glibc-vulnerability-exploit-cve-2015-7547
Glibc-भेद्यता-शोषण-CVE-2015-7547
 mauroeldritch/gevaudan
Red Hat / GlusterFS CVE-2018-1088 और CVE-2018-1112 के लिए शोषण, DEFCON 26, Las Vegas में प्रदर्शित!
 rpranshu/autopwn
मेटास्प्लॉइट ऑटोमेशन के लिए एक सरल bash आधारित उपकरण!
 vysecurity/morphhta
morphHTA - Cobalt Strike के evil.HTA का रूपांतरण
 j4nn/cve-2020-0041
एंड्रॉइड कर्नेल भेद्यता CVE-2020-0041 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, उपकरणों और कर्नेल संस्करणों में पोर्टेबिलिटी के साथ।
 dimitrifourny/cve-2019-2215
Android में binder.c में उपयोग-के-बाद-मुक्त के माध्यम से विशेषाधिकार वृद्धि
 f1tz/cve-2020-0796-lpe-exp
CVE-2020-0796 (SMBGhost) को लक्षित करने वाला संकलित Windows SMBv3 स्थानीय विशेषाधिकार वृद्धि शोषण। x64 Win10 1909 पर परीक्षण किया गया।
 nullarray/autosploit
स्वचालित मास एक्सप्लॉइटर
 secwiki/linux-kernel-exploits
linux-kernel-exploits Linux प्लेटफ़ॉर्म के लिए विशेषाधिकार वृद्धि भेद्यताओं का संग्रह
 fox-it/ldapfragger
सी2 उपकरण जो विभाजित नेटवर्कों में गुप्त कमांड-एंड-कंट्रोल के लिए LDAP उपयोगकर्ता विशेषताओं पर Cobalt Strike बीकन डेटा रूट करता है।








