
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 darkr4y/geacon
गो प्रोग्रामिंग का अभ्यास करें और CobaltStrike के Beacon को Go में लागू करें
 seungsoo-lee/delta
प्रोजेक्ट डेल्टा: SDN सुरक्षा मूल्यांकन ढांचा
 sq00ky/zero-logon-exploit
पायथन स्क्रिप्ट जो Zerologon (CVE-2020-1472) का शोषण करके Netlogon प्रमाणीकरण बायपास करती है और डोमेन कंट्रोलर का पासवर्ड null पर रीसेट कर देती है।
 leviathan36/kaboom
पेनिट्रेशन परीक्षणों को स्वचालित करने का एक उपकरण
 hectorgie/cve-2020-1472
CVE-2020-1472 (ZeroLogon) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट जो डोमेन कंट्रोलर के मशीन अकाउंट पासवर्ड को बदलता है, जिससे DCSync और पूर्ण डोमेन…
 rsmudge/cve-2020-0796-bof
# Cobalt Strike बीकन ऑब्जेक्ट फ़ाइल जो CVE-2020-0796 SMBGhost स्थानीय विशेषाधिकार वृद्धि को लागू करती है, जिसमें टोकन चोरी और सत्र उन्नयन के लिए…
 cube0x0/cve-2020-1472
CVE-2020-1472 (नेटलोगन विशेषाधिकार वृद्धि) के लिए पायथन शोषण, डोमेन नियंत्रकों को लक्षित करने वाला, पूर्ण डोमेन समझौता प्राप्त करने के लिए।
 infobyte/faraday_templates
Faraday सुरक्षा प्लेटफ़ॉर्म के लिए टेम्पलेट रिपॉजिटरी, स्वचालित पेनिट्रेशन टेस्टिंग वर्कफ़्लोज़ के लिए पुन: प्रयोज्य भेद्यता स्कैनिंग और शोषण…
 elevenpaths/siemframework
मॉड्यूलर Python3 आक्रमण फ्रेमवर्क जो SIEM प्लेटफार्मों (Splunk, Graylog, OSSIM, QRadar, McAfee) के शोषण को क्रेडेंशियल चोरी, पेलोड तैनाती और…
 murataydemir/cve-2020-5902
[CVE-2020-5902] F5 BIG-IP रिमोट कोड निष्पादन (RCE)
 kudaes/lolbits
** बंद किया गया ** C2 फ्रेमवर्क जो Background Intelligent Transfer Service (BITS) को संचार प्रोटोकॉल के रूप में उपयोग करता है और EDR यूज़र-मोड हुकिंग…
 secdevops-cuse/cyberrange
ओपन-सोर्स AWS साइबर रेंज
 kphongagsorn/adobe-flash-cve2018-15982
# SWF पेलोड उत्पन्न करने के लिए Metasploit मॉड्यूल और Python स्क्रिप्ट जो CVE-2018-15982 का शोषण करती है, जो Adobe Flash Player में एक use-after-free…
 xorrior/apfell-chrome-extension-c2server
Google Chrome एक्सटेंशन Payload के लिए Apfell C2 सर्वर
 spiderlabs/msfrpc
Perl/Python मॉड्यूल्स Metasploit MSGRPC के साथ इंटरफ़ेस करने के लिए
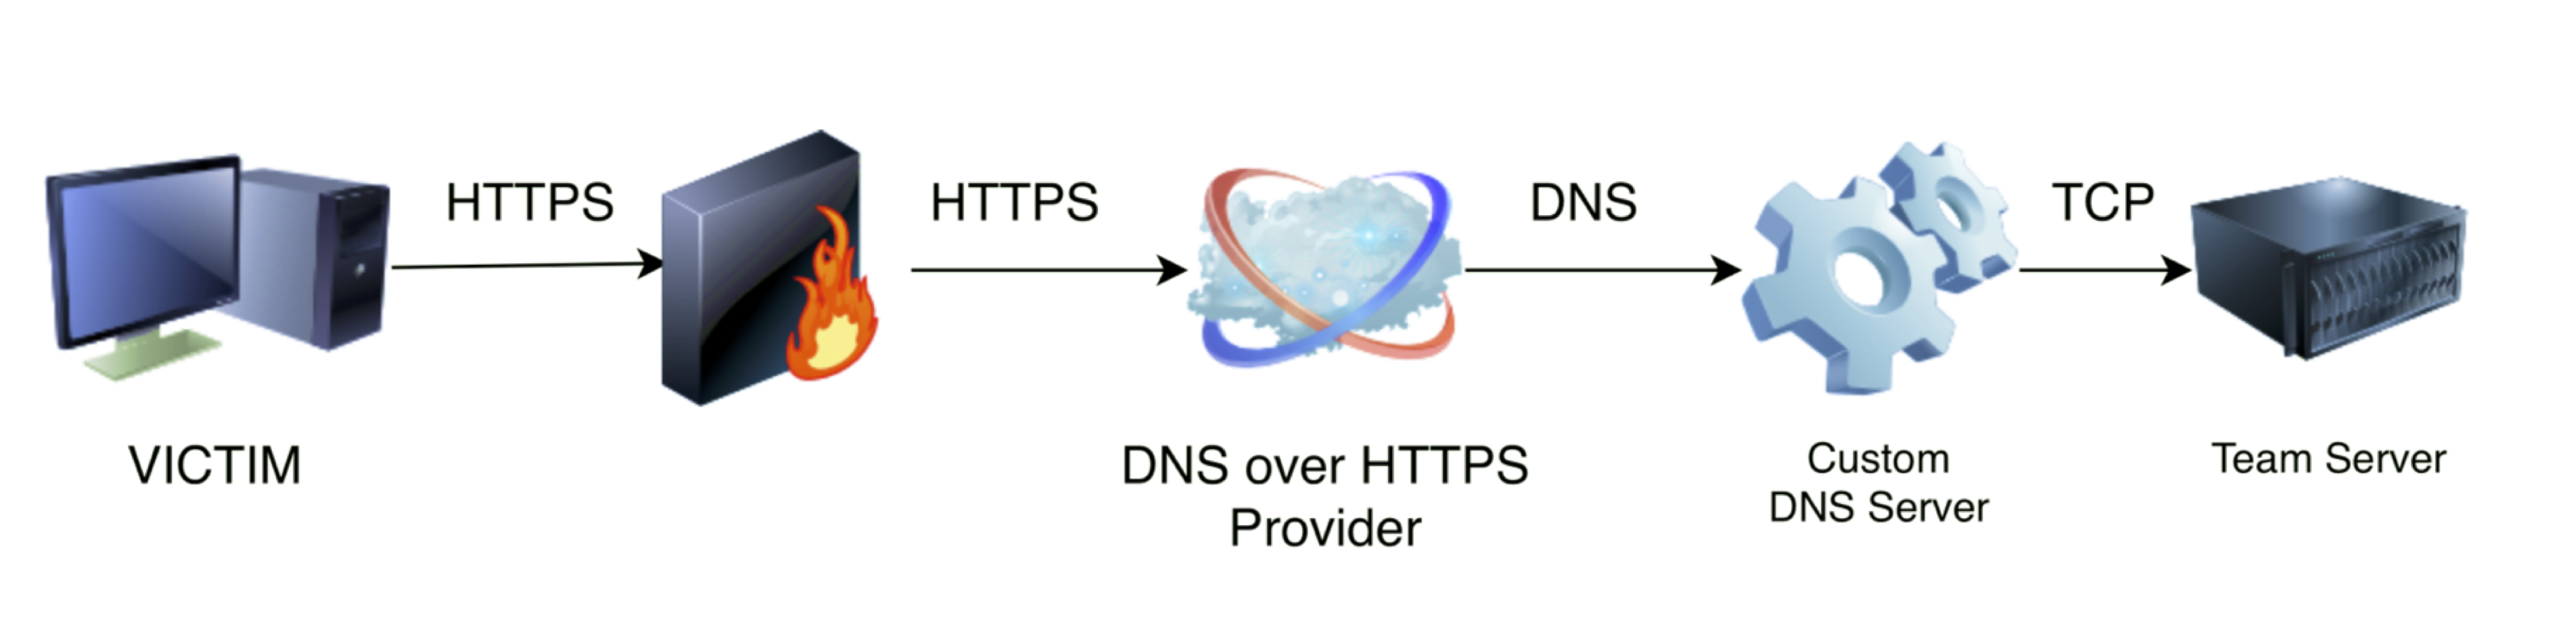 spiderlabs/dohc2
DoHC2 Ryan Hanson (https://github.com/ryhanson/ExternalC2) से ExternalC2 लाइब्रेरी को DNS over HTTPS (DoH) के माध्यम से कमांड और नियंत्रण (C2) के लिए…
 b4rtik/redpeanut
RedPeanut एक छोटा RAT है जो .Net Core 2 में विकसित किया गया है और इसका एजेंट .Net 3.5 / 4.0 में है।
 nu11secur1ty/kali-linux-docker
kali-linux-docker








