
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 erberkan/fortilogger_arbitrary_fileupload
CVE-2021-3378 | FortiLogger - अप्रमाणिक मनमानी फ़ाइल अपलोड (Metasploit)
 degenerat3/meteor
एक क्रॉस-प्लेटफ़ॉर्म C2/टीमसर्वर जो कई ट्रांसपोर्ट प्रोटोकॉल का समर्थन करता है, Go में लिखा गया है।
 cisc0-gif/kitt-lite
पायथन-आधारित पेंटेस्टिंग CLI टूल
 thecybergeek/cve-2019-16405.rb
CVE-2019-16405 के लिए Metasploit मॉड्यूल और Python स्क्रिप्ट
 acodervic/cve-2020-1938-msf-module
auxiliary/admin/http/tomcat_ghostcat का संशोधित संस्करण, यह किसी भी फ़ाइल को पढ़ सकता है
 alienwithin/owasp-mth3l3m3nt-framework
OWASP Mth3l3m3nt Framework एक पैठ परीक्षण सहायता उपकरण और शोषण फ्रेमवर्क है। यह अपने प्रतिक्रियाशील इंटरफ़ेस के माध्यम से वेब का उपयोग करके वेब पर…
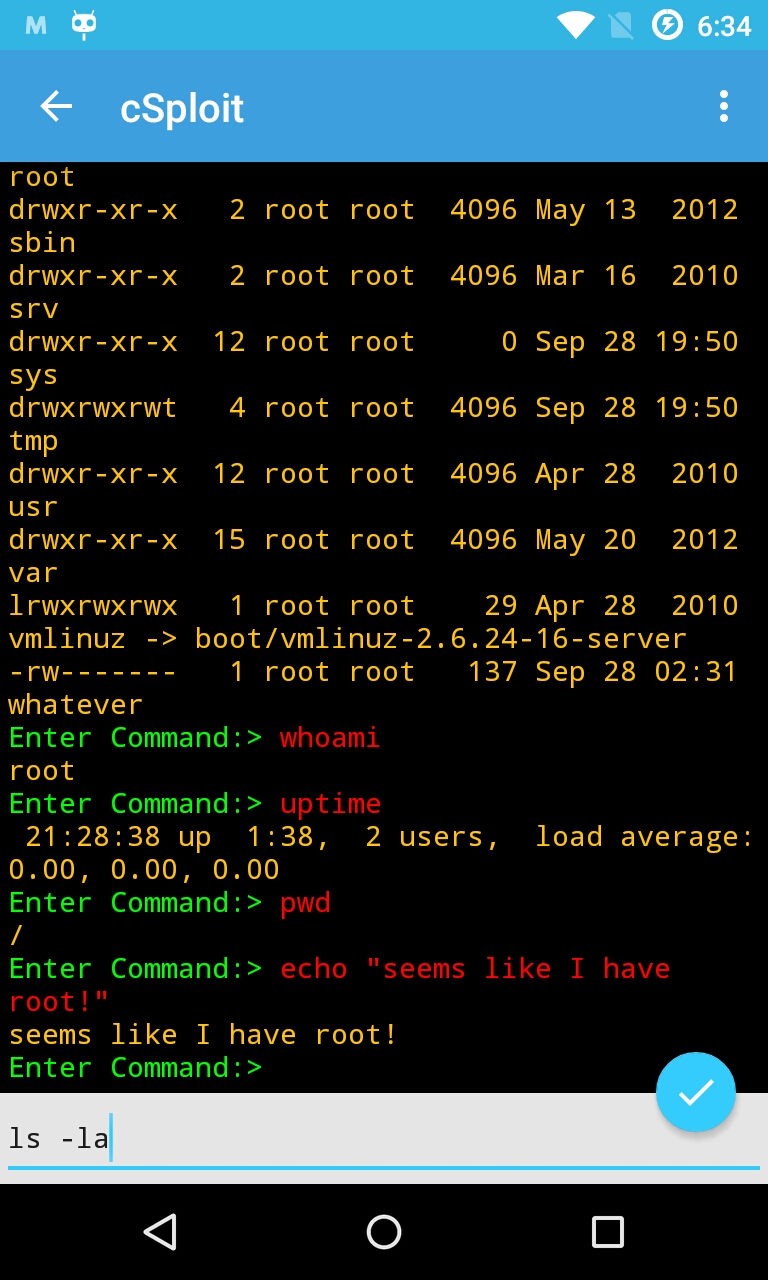 csploit/android
cSploit - Android पर सबसे संपूर्ण और उन्नत IT सुरक्षा पेशेवर टूलकिट।
 murataydemir/cve-2020-17519
[CVE-2020-17519] Apache Flink RESTful API मनमाना फ़ाइल पढ़ना

 longld/peda
PEDA - GDB के लिए Python एक्सप्लॉइट विकास सहायता
 cd6629/cve-2015-3306-python-poc
मेटास्प्लॉइट मॉड्यूल से कुछ बदलावों के साथ रूपांतरित, OSCP अध्ययन और एक्सप्लॉइट डेवलपमेंट के अभ्यास के रूप में
 littlebin404/cve-2017-11882
CVE-2017-11882(Office 2003 से 2016 तक के सभी संस्करणों का सार्वभौमिक शोषण)
 s0lst1c3/dropengine
DropEngine एक लचीला फ्रेमवर्क प्रदान करता है जो शेलकोड रनर बनाने के लिए है, जिससे ऑपरेटर विभिन्न घटकों में से चुन सकते हैं और उन्हें मिलाकर सेकंडों…
 hywz36/cve-2020-14645-code
जावा डिसीरियलाइज़ेशन एक्सप्लॉइट CVE-2020-14645 के लिए जो वेबलॉजिक T3 प्रोटोकॉल को लक्षित करता है, तैयार किए गए पेलोड के माध्यम से दूरस्थ कोड निष्पादन…
 willinin/cve-2020-27194-exp
CVE-2020-27194 के लिए C-आधारित प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो लिनक्स कर्नेल के eBPF वेरिफायर में स्थानीय विशेषाधिकार वृद्धि भेद्यता का प्रदर्शन…
 markoarmitage/metasploit-framework
app सार्वजनिक और निजी को खाली में बदलें 3 महीने पहले config अधिक सुंदर bundler संबंधी विफलताओं के लिए bundler/setup का उपयोग करें 11 दिन पहले…
 cracksoft900/blue-borne
BlueBorne एक्सप्लॉइट्स और फ्रेमवर्क इस रिपॉजिटरी में BlueBorne कमजोरियों के लिए विभिन्न एक्सप्लॉइट्स का PoC कोड शामिल है। 'android' के अंतर्गत…
 omriher/captipper
दुर्भावनापूर्ण HTTP ट्रैफ़िक एक्सप्लोरर








