
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
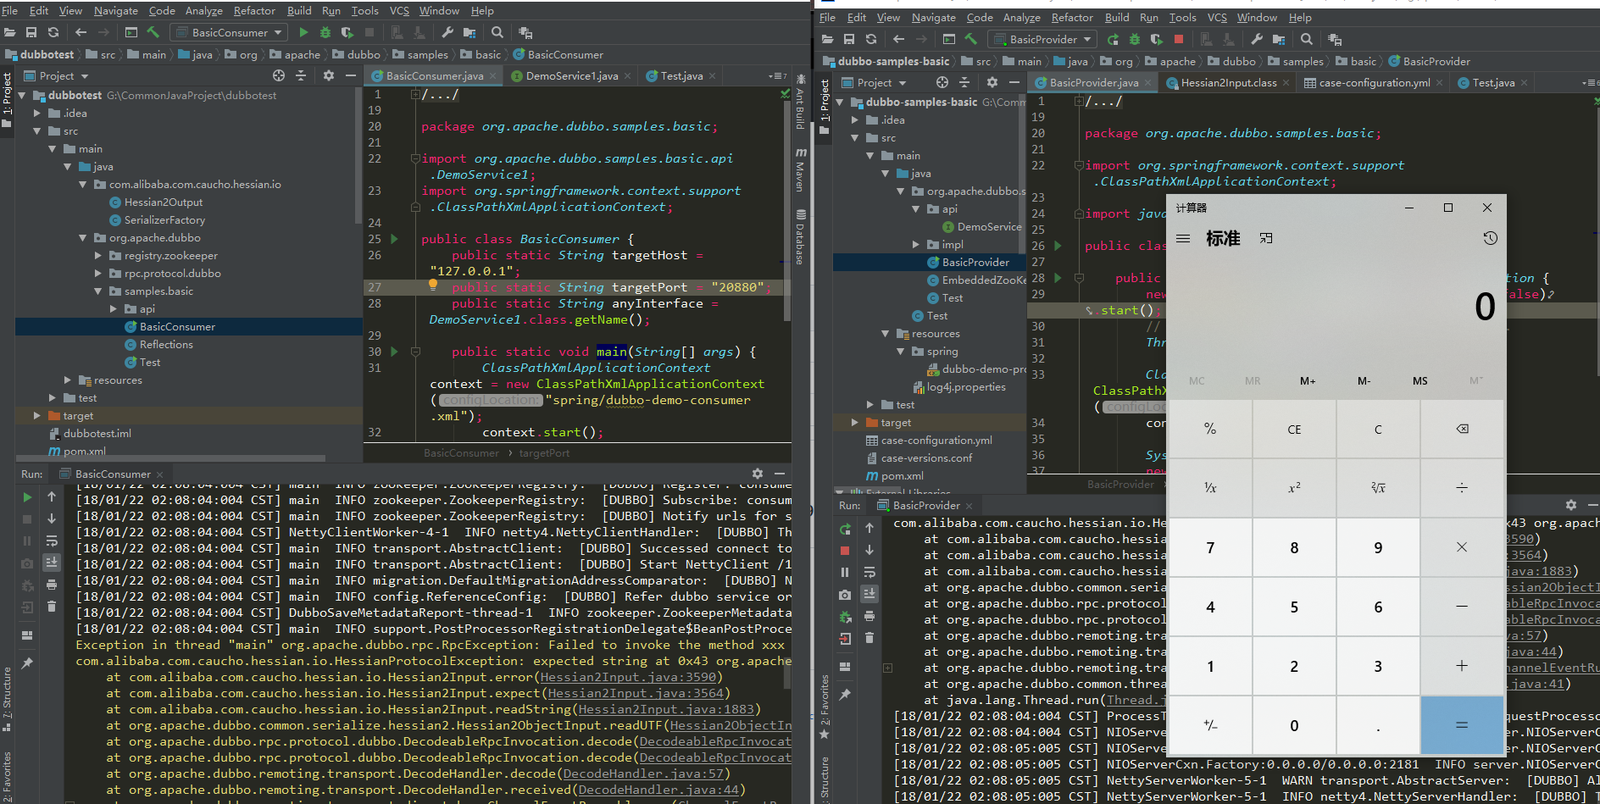
 longofo/apache-dubbo-hessian2-cve-2021-43297
CVE-2021-43297 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट प्रदर्शित करता है, जो Apache Dubbo के Hessian2 प्रोटोकॉल में एक deserialization भेद्यता है,…
 bishopfox/cve-2021-35211
Serv-U SSH भेद्यता (CVE-2021-35211) के लिए Python एक्सप्लॉइट, जिसमें कई पेलोड मोड हैं: stage, exec, और download-execute, जो शेलकोड निष्पादन और कमांड…
 aazhuliang/cve-2021-31956-exp
CVE-2021-31956 के लिए एक्सप्लॉइट, एक विंडोज कर्नेल विशेषाधिकार वृद्धि भेद्यता, जो विंडोज 10 1903 को लक्षित करती है। स्थानीय विशेषाधिकार वृद्धि के लिए…
 boyan-milanov/ropium
स्वचालित ROP चेन बिल्डर जो बाइनरी से सिमैंटिक क्वेरी का उपयोग करके गैजेट्स को निकालता और विश्लेषण करता है, X86/X64 आर्किटेक्चर को Python API और CLI…
 andrewtrube/cve-2012-2593
Atmail XSS-CSRF-RCE Exploit Chain
 nate0634034090/nate158g-m-w-n-l-p-d-a-o-e
### इस मॉड्यूल के लिए Metasploit की आवश्यकता है: https://metasploit.com/download# वर्तमान स्रोत:…
 taroballzchen/cve-2021-44228-log4jvulnscanner-metasploit
खोज और फज़िंग के लिए Log4J RCE CVE-2021-44228 भेद्यता का पता लगाने और स्कैन करने का ओपन टूल
 34zy/microsoft-office-word-mshtml-remote-code-execution-exploit
Microsoft Office Word में CVE-2021-40444 का शोषण MSHTML इंजन के माध्यम से रिमोट कोड निष्पादन प्राप्त करने के लिए एक तैयार दस्तावेज़ में…
 plackyhacker/shellcode-encryptor
एक सरल शेल कोड एन्क्रिप्टर/डिक्रिप्टर/एक्ज़ीक्यूटर जो एंटी वायरस को बायपास करने के लिए है।
 waterrr/nopac
CVE-2021-42278 और CVE-2021-42287 का शोषण करना
 boundaryx/cloudrasp-log4j2
log4j2 CVE-2021-44228 भेद्यता के खिलाफ बचाव के लिए एक RASP उपकरण। एक रनटाइम एप्लिकेशन सेल्फ-प्रोटेक्शन मॉड्यूल विशेष रूप से log4j2 RCE…
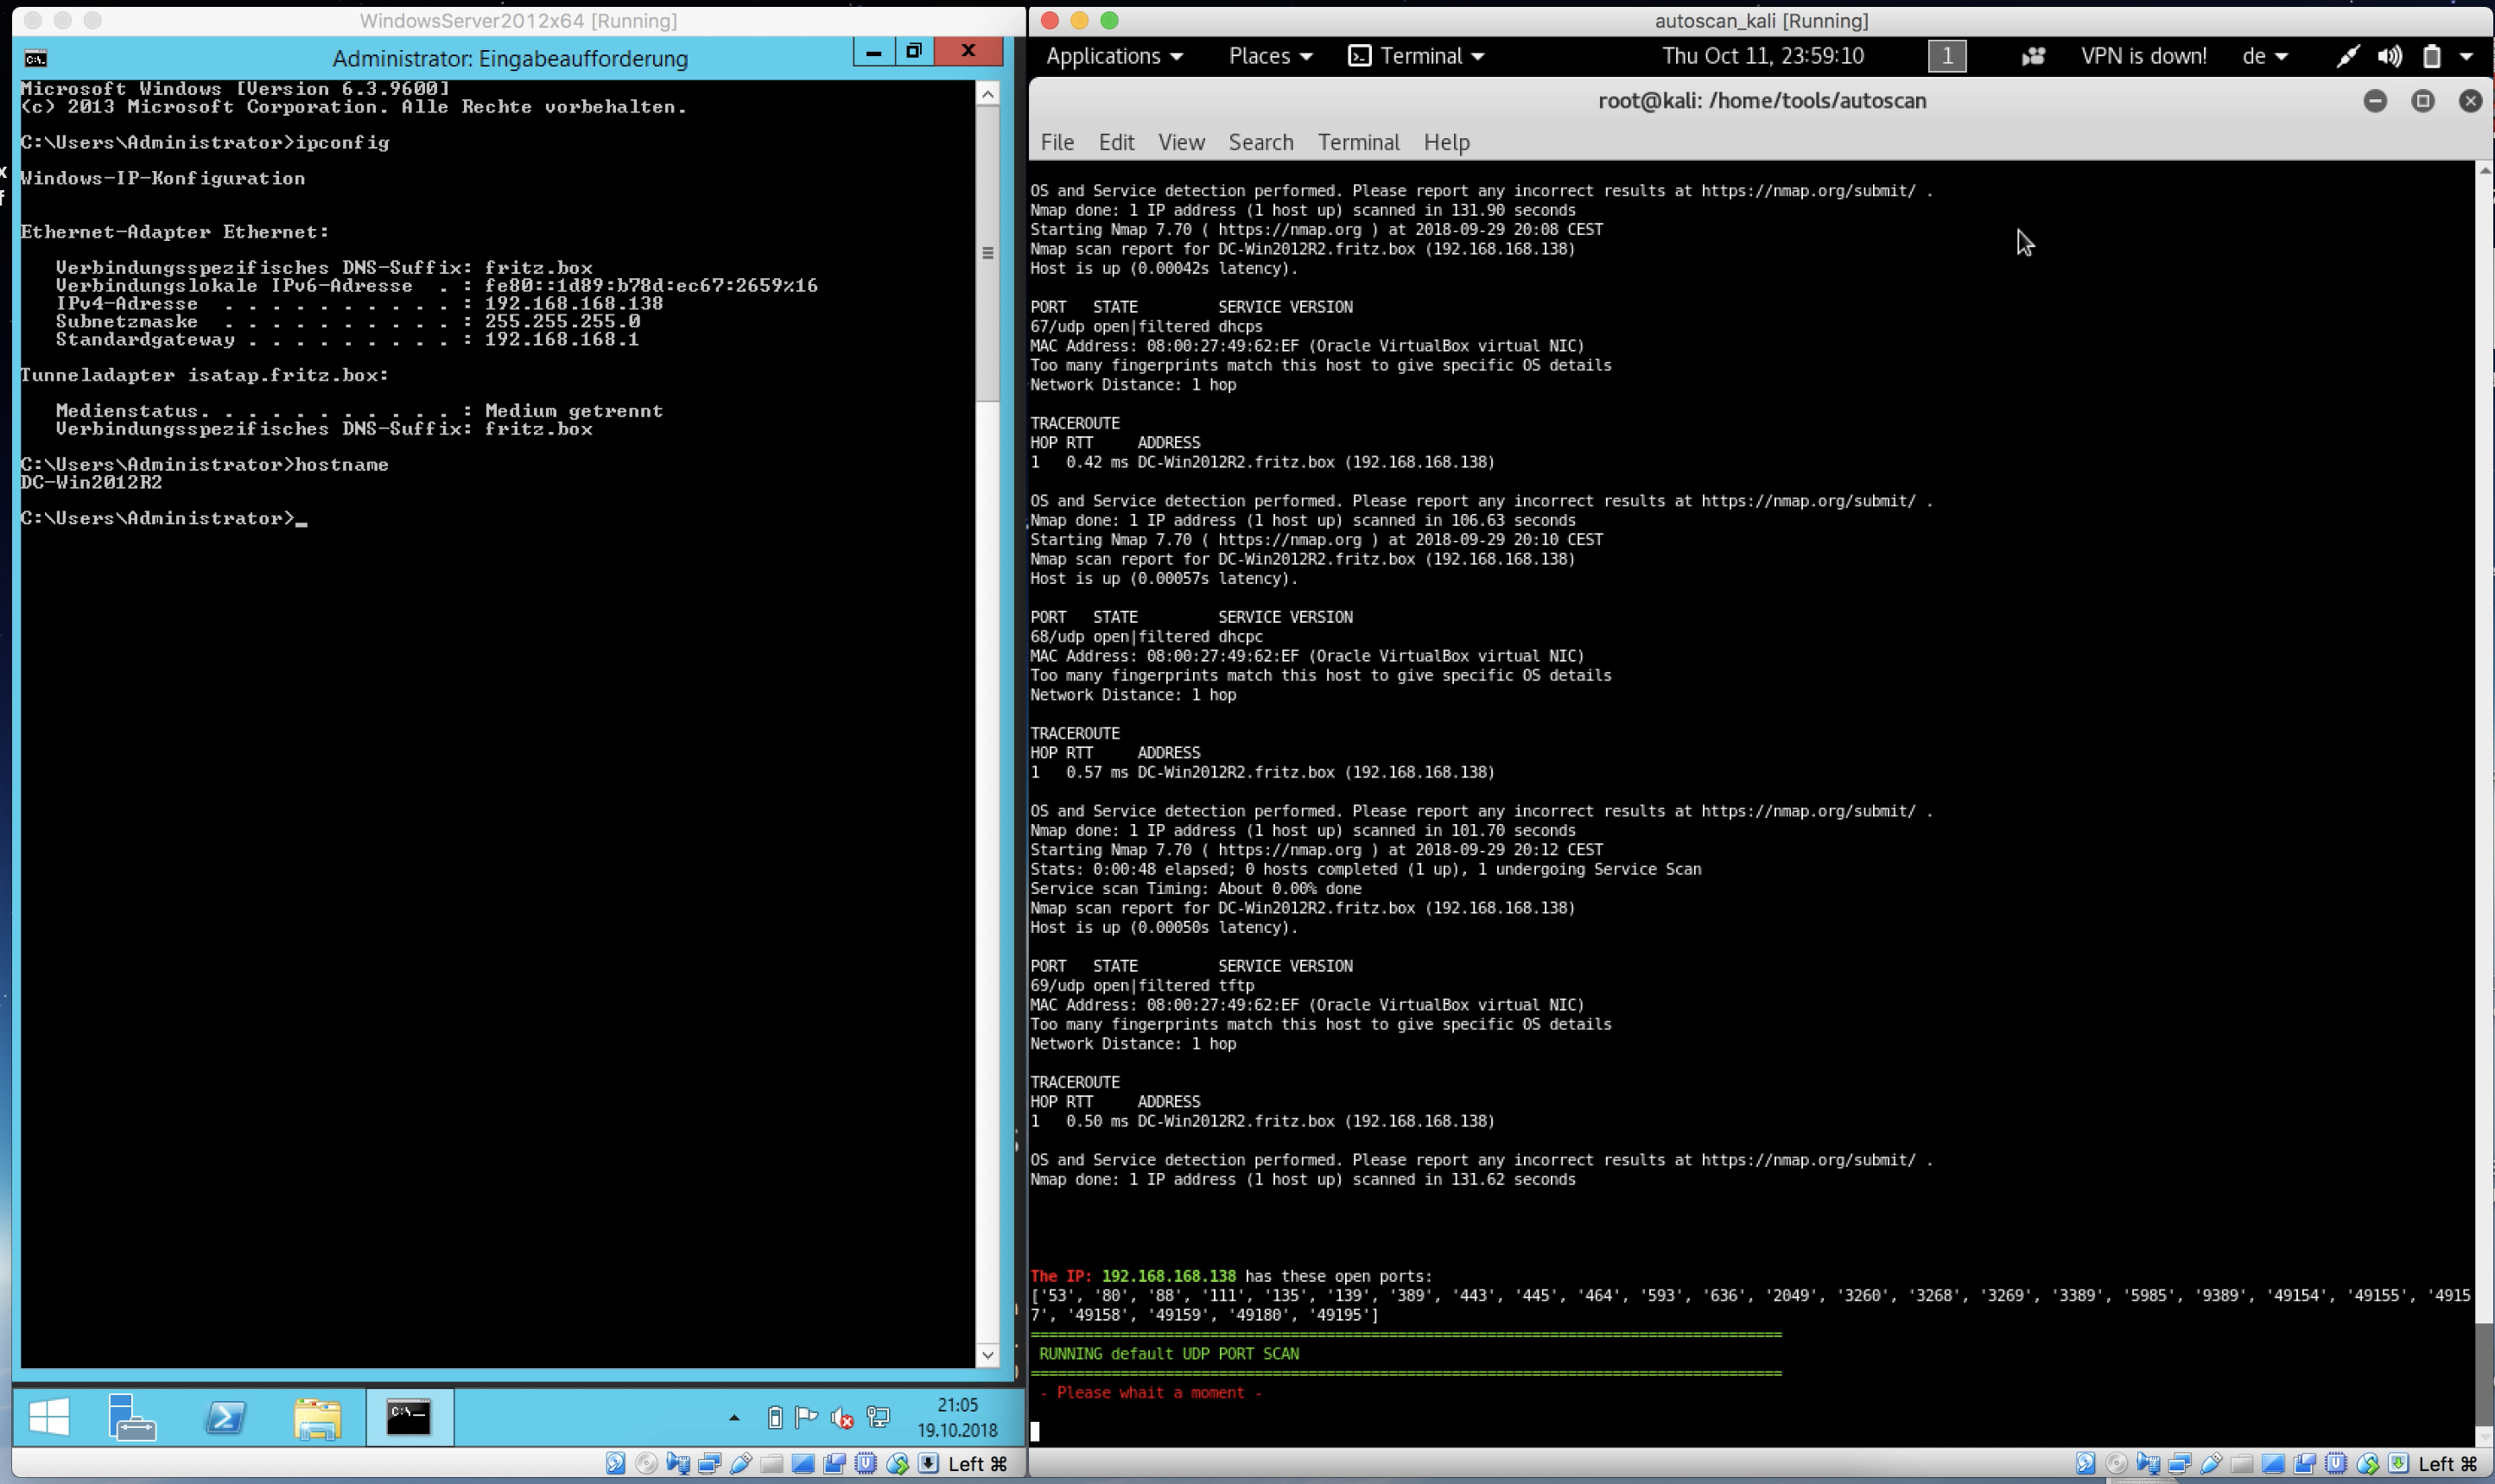 darksh3llgr/autoscan
स्वचालित स्कैनिंग, पेनिट्रेशन टेस्टिंग , शोषण और रिपोर्टिंग
 zeop-cybersec/word_mshtml
CVE-2021-40444 के लिए आक्रामक (exploit और auxiliary) मॉड्यूल शामिल हैं।
 icmpoff/apache-2.4.49-2.4.50-traversal-remote-code-execution-exploit
यह Metasploit मॉड्यूल Apache संस्करण 2.4.49 (CVE-2021-41773) में मौजूद एक बिना प्रमाणीकरण के रिमोट कोड निष्पादन भेद्यता का शोषण करता है। यदि…
 federicodotta/java-deserialization-scanner
Java डिसेरिएलाइज़ेशन भेद्यताओं का पता लगाने और उनका शोषण करने के लिए Burp Suite का ऑल-इन-वन प्लगइन
 taroballzchen/cve-2021-36260-metasploit
CVE-2021-36260 के बारे में Metasploit स्क्रिप्ट (POC)
 kagura-maru/cve-2021-40444-poc
Microsoft MSHTML रिमोट कोड एक्ज़ीक्यूशन (RCE) भेद्यता को पुनरुत्पादित करने का एक प्रयास और Metasploit Framework का उपयोग करना।
 zeop-cybersec/apache_normalize_path
Metasploit-Framework मॉड्यूल (स्कैनर और एक्सप्लॉइट) CVE-2021-41773 और CVE-2021-42013 के लिए (Apache 2.4.49/2.4.50 में पाथ ट्रैवर्सल)








