
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 zoemurmure/cve-2023-21768-afd-for-winsock-eop-exploit
# विंडोज एंसिलरी फंक्शन ड्राइवर (afd.sys) के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो CVE-2023-21768 को लक्षित करता है, पोस्ट-एक्सप्लॉइटेशन क्लीनअप…
 octoberfest7/kdstab
KillDefender और Backstab का BOF संयोजन
 ssrsec/cve-2020-11651-cve-2020-11652-exp
CVE-2020-11651&&CVE-2020-11652 EXP
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1 के लिए VM Escape
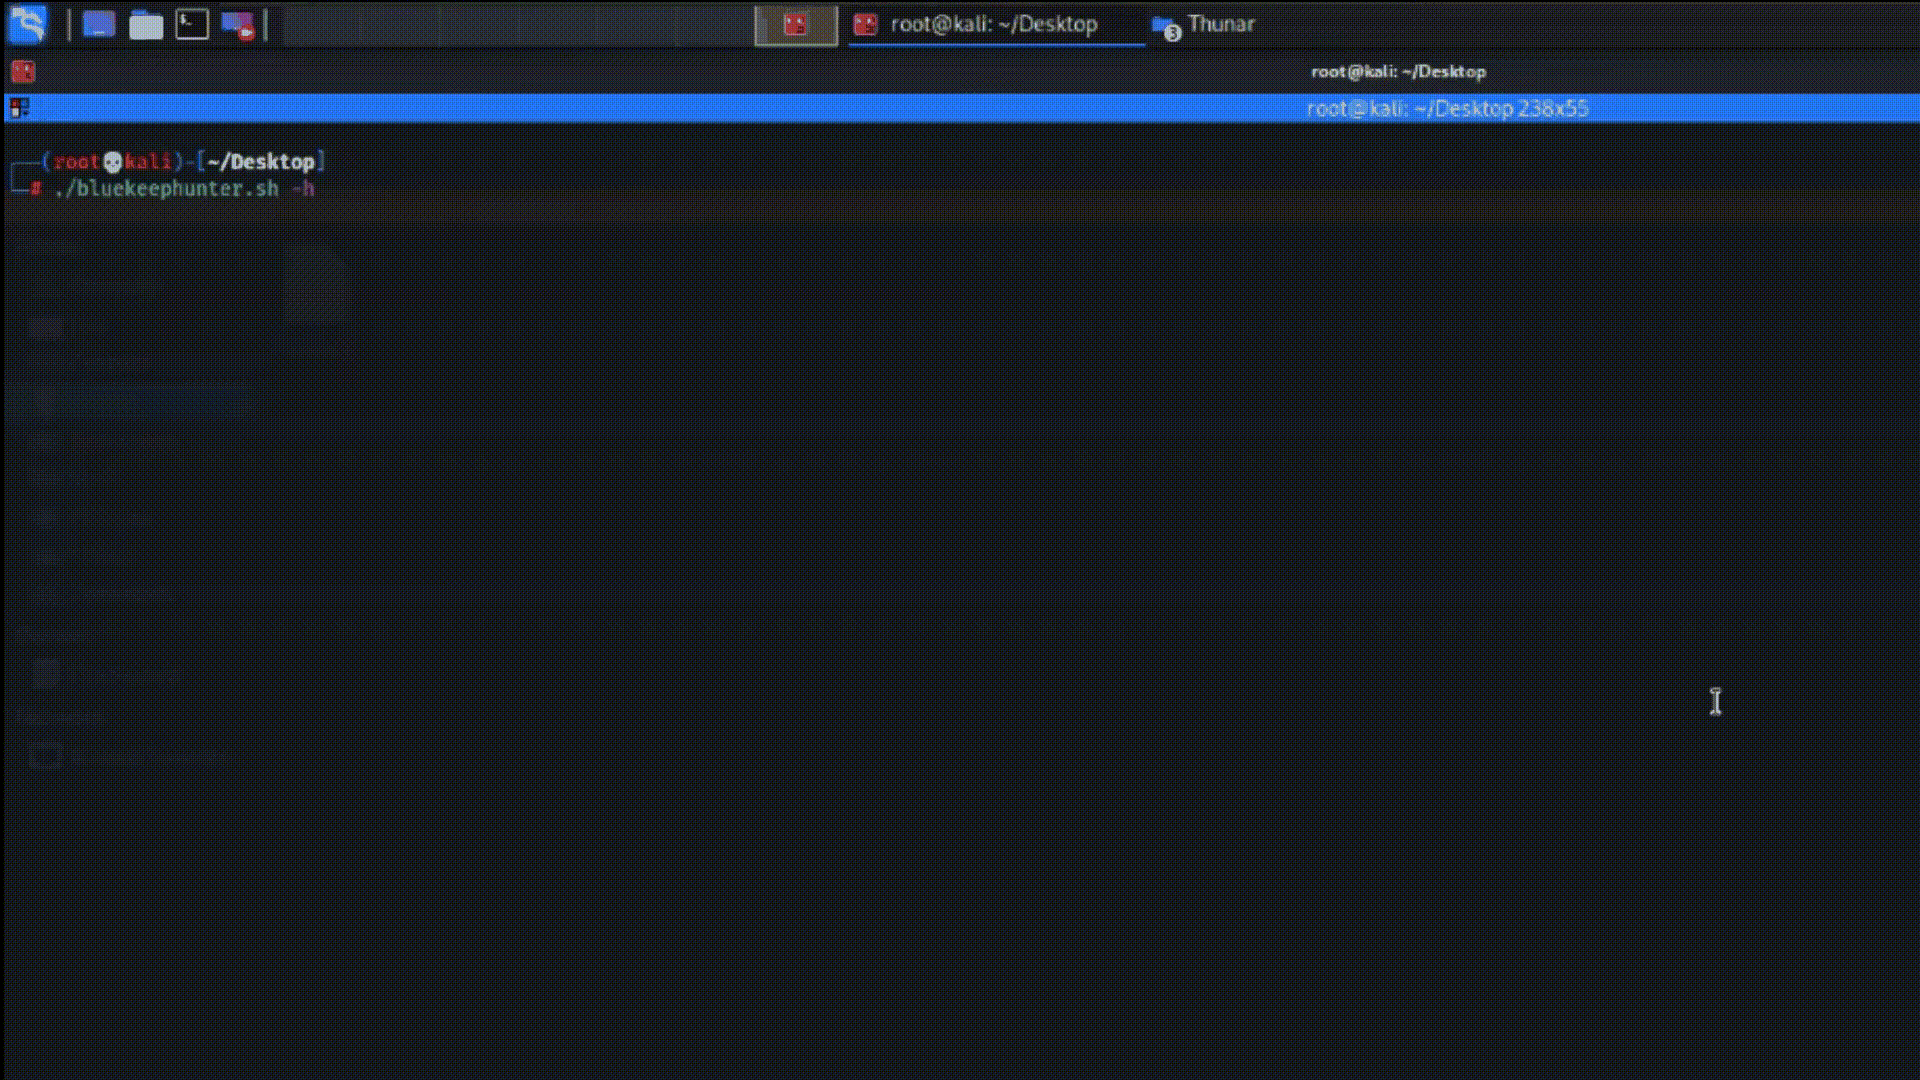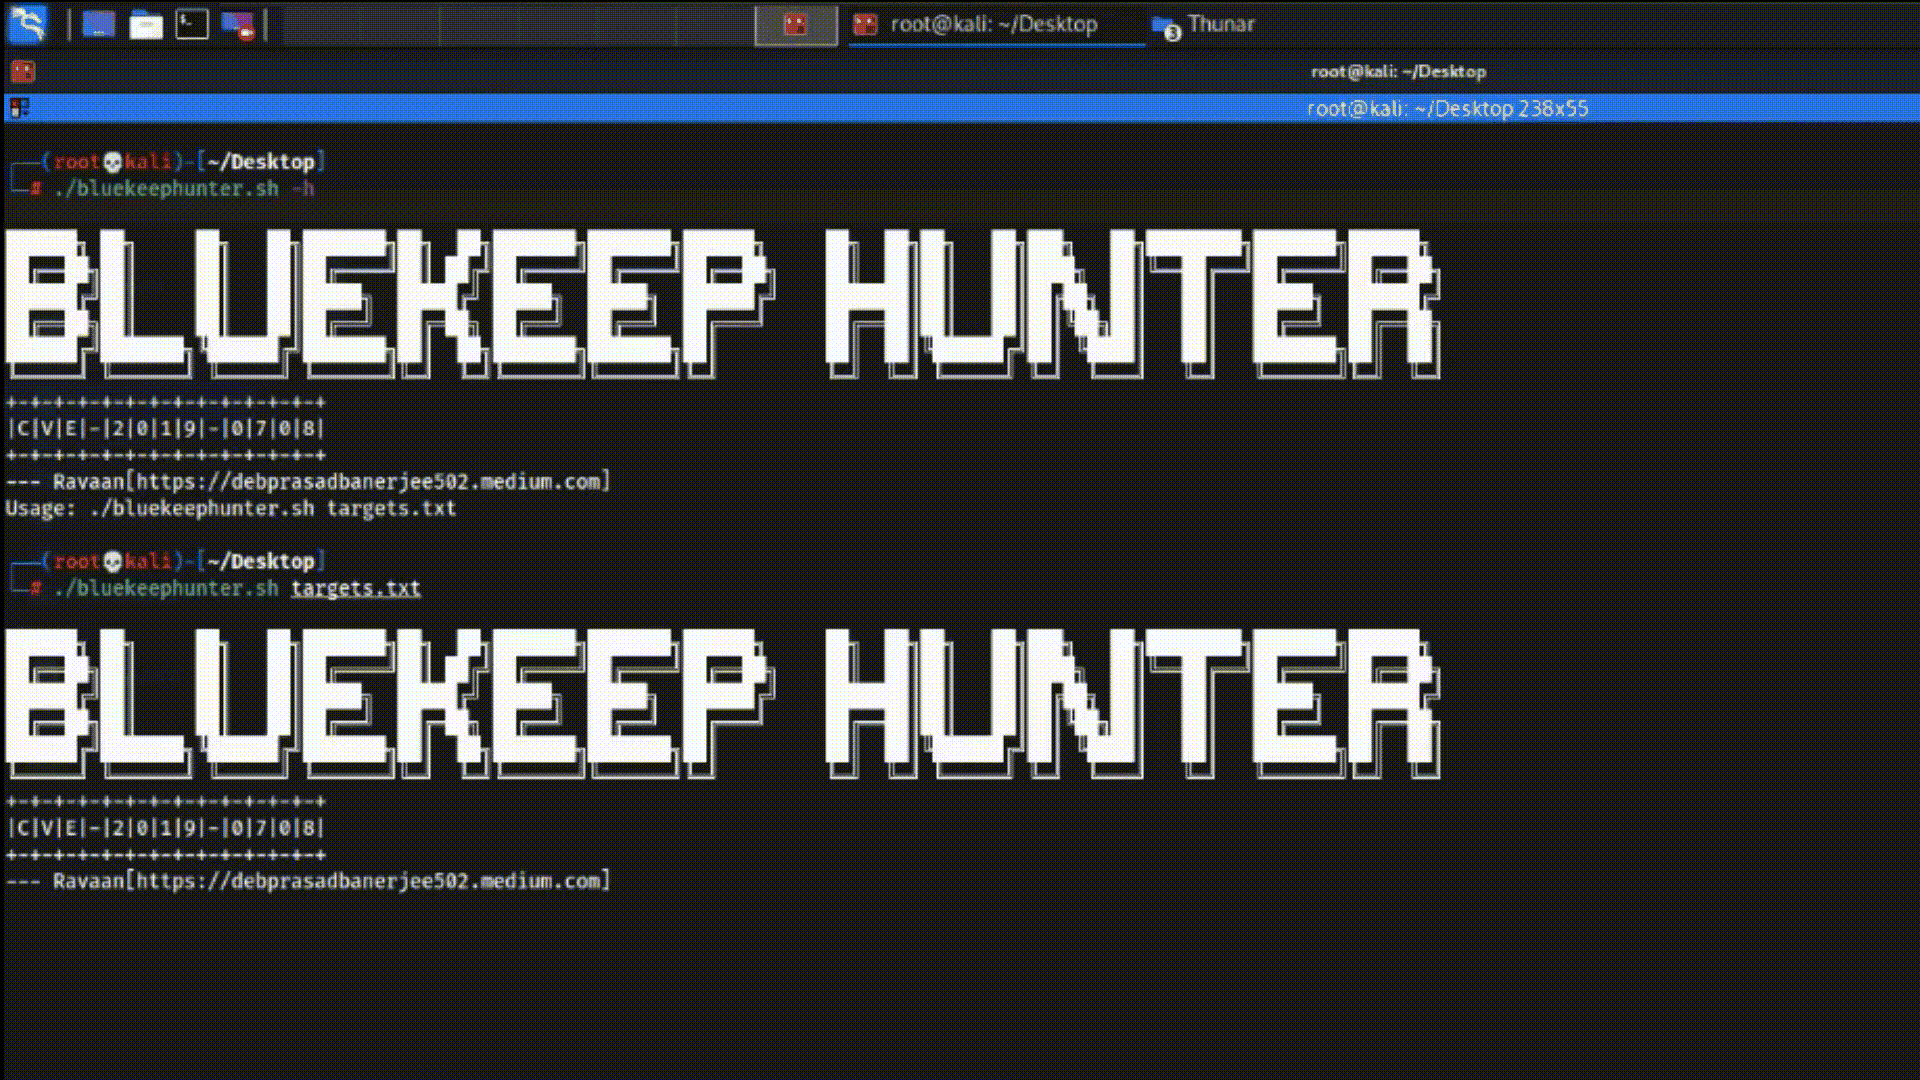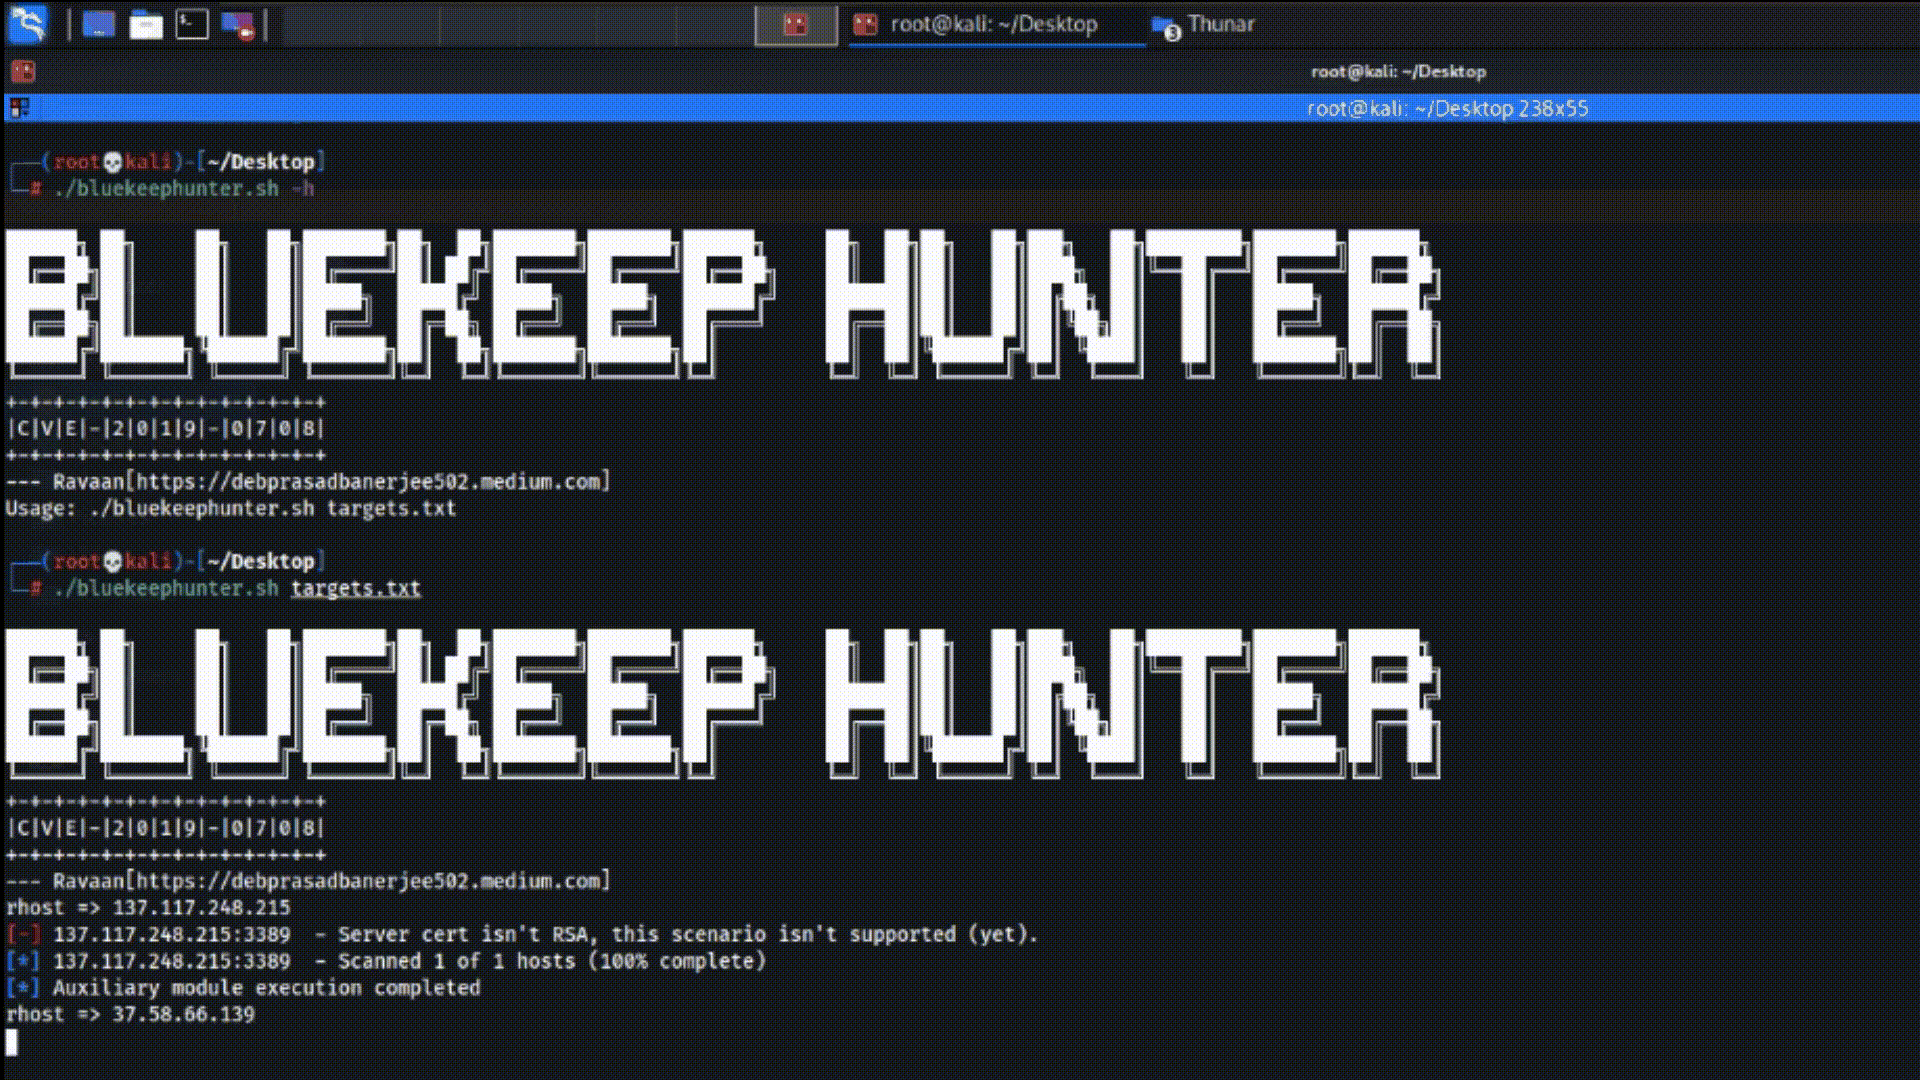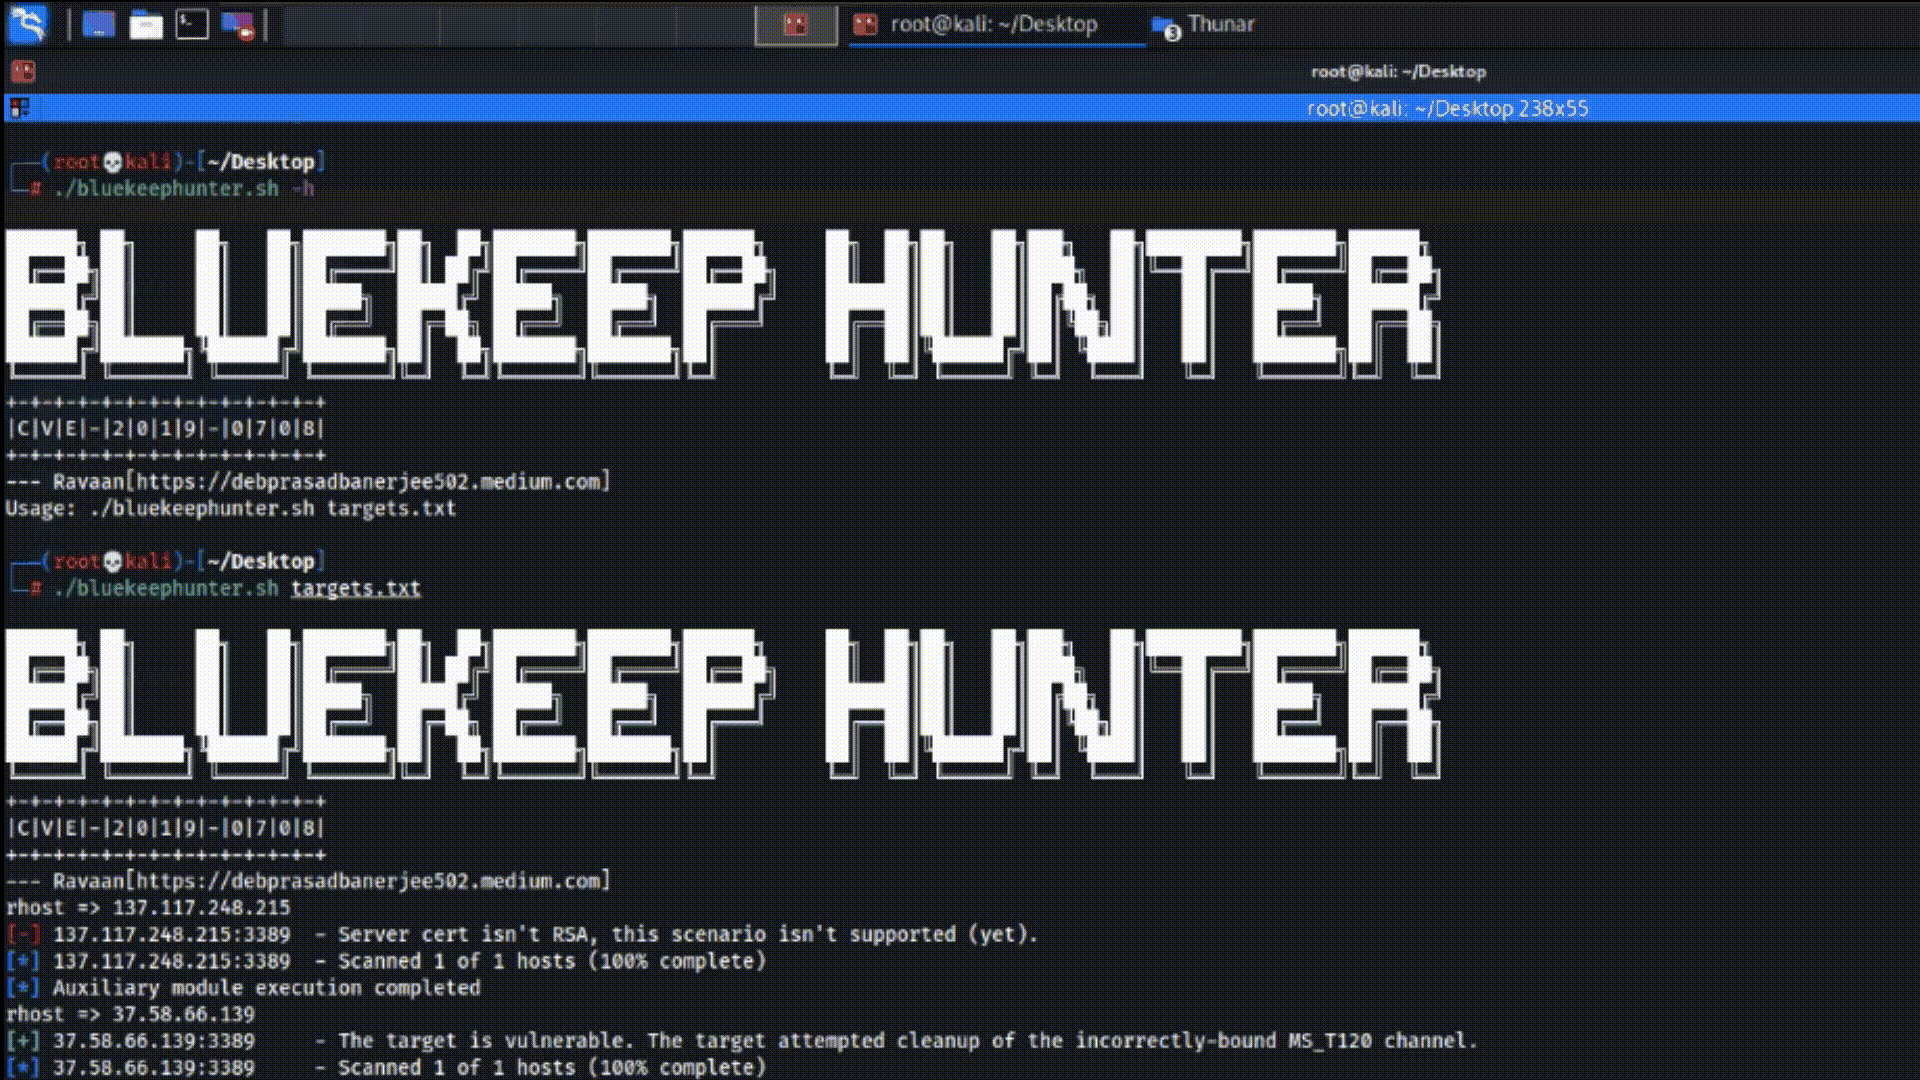 ravaan21/bluekeep-hunter
CVE-2019-0708, एक उपकरण जो शोषण के लिए bluekeep भेद्यता की बड़े पैमाने पर खोज करता है।
 mauricelambert/cve-2022-47986
CVE-2022-47986: Python, Ruby, NMAP और Metasploit मॉड्यूल जो इस भेद्यता का शोषण करने के लिए हैं।
 boku7/injectamsibypass
Cobalt Strike BOF - रिमोट प्रक्रिया में कोड इंजेक्शन के साथ AMSI को बायपास करें।
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 hktalent/cve_2020_2546
CVE-2020-2546,CVE-2020-2915 CVE-2020-2801 CVE-2020-2798 CVE-2020-2883 CVE-2020-2884 CVE-2020-2950 WebLogic T3 payload exploit poc python3,
 bb00/zer0dump
CVE-2020-1472 (Zerologon) का दुरुपयोग करके डोमेन पर कब्जा करें और फिर स्थानीय संग्रहीत मशीन खाता पासवर्ड की मरम्मत करें।
 joelgmsec/thunderstorm
UPS उपकरणों का शोषण करने के लिए मॉड्यूलर फ्रेमवर्क
 chvancooten/nimpackt-v1
Nim-आधारित असेंबली पैकर और शेलकोड लोडर opsec और लाभ के लिए
 divinepwner/terramaster-tos-cve-2020-15568
CVE-2020-15568 Metasploit मॉड्यूल के लिए रिपॉज़िटरी
 ireshchaminda1/android-privilege-escalation-remote-access-vulnerability-cve-2015-1805
AndroRAT एक ऐसी क्षमता है जिसका उपयोग डिवाइस पर दुर्भावनापूर्ण कार्य करने के लिए एक मूक इंस्टॉलेशन के रूप में रूट एक्सप्लॉइट इंजेक्ट करने के लिए किया…
 bhathiya404/exploiting-stagefright-vulnerability-cve-2015-3864
Android Stagefright भेद्यता CVE-2015-3864 के लिए शोषण कार्यान्वयन, जो Metasploit का उपयोग करके Android 5.1.1 डिवाइसों पर दूरस्थ कोड निष्पादन और…
 ashwin990/adb-toolkit
ADB-Toolkit V2 आसान ADB ट्रिक्स के लिए जिसमें कई लाभ एक साथ हैं। आनंद लें!
 nanabingies/cve-2021-21551
डेल ड्राइवर EoP (CVE-2021-21551)
 rdomanski/exploits_and_advisories
मेरे द्वारा [सह-]खोजे गए या [सह-]लेखित सार्वजनिक एक्सप्लॉइट्स, कमजोरियों और एडवाइजरी को ट्रैक करने वाली रिपॉजिटरी।








