
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 zhangkaibin0921/ms12-020-cve-2012-0002
MS12-020 (CVE-2012-0002) के लिए एक्सप्लॉइट जो विंडोज RDP भेद्यता को लक्षित करता है, जिसमें दूरस्थ कोड निष्पादन और पेनिट्रेशन परीक्षण के लिए…
 boku7/bokuloader
एक प्रूफ-ऑफ-कॉन्सेप्ट Cobalt Strike Reflective Loader जिसका उद्देश्य Cobalt Strike की चोरी-छिपी की सुविधाओं को पुनः निर्मित करना, एकीकृत करना और…
 themmokhtar/cve-2020-0022
CVE-2020-0022 BlueFrag Android RCE भेद्यता का एक पूर्णतः सार्वजनिक exploit (Pixel 3 XL पर परीक्षित)
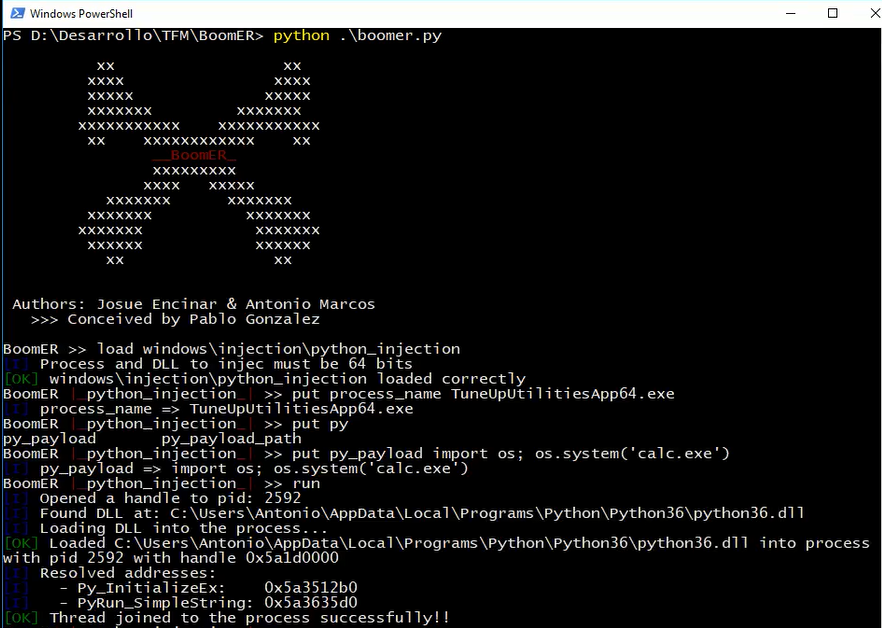 josue87/boomer
स्थानीय कमजोरियों का शोषण करने के लिए ढांचा
 rogandawes/p4wnp1_aloa
P4wnP1 A.L.O.A. by MaMe82 एक फ्रेमवर्क है जो Rapsberry Pi Zero W को एक लचीला, कम लागत वाला प्लेटफॉर्म बनाता है पेंटेस्टिंग, रेड टीमिंग और फिजिकल…
 oddcod3/phantom-evasion
Python एंटीवायरस एवेज़न टूल
 34zy/githarvest3r
गिटहब पर CVE एक्सप्लॉइट संग्रहण का सरल उपकरण जो पायथन में लिखा गया है।
 chompie1337/windows_mskssrv_lpe_cve-2023-36802
CVE-2023-36802 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण, जो Windows 11 22H2 पर Windows कर्नेल स्ट्रीमिंग सेवा (MSKSSRV) को लक्षित करता है, तथा किसी भी…
 blackarch/sploitctl
एक्सप्लॉइट साइटों से एक्सप्लॉइट आर्काइव्स को प्राप्त करें, इंस्टॉल करें और खोजें।
 veil-framework/veil
Veil 3.1.X (रनटाइम पर Veil में संस्करण जानकारी जाँचें)
 moham3driahi/xattacker
X Attacker Tool ☣ वेबसाइट भेद्यता स्कैनर और ऑटो एक्सप्लॉइटर
 rapid7/metasploit-javapayload
Metasploit के लिए अप्रचलित Java payload लाइब्रेरी, जो Maven के साथ बनाए गए Java और Android Meterpreter एजेंट प्रदान करती है। इसे metasploit-payloads…
 kyleavery/aceldr
Cobalt Strike UDRL मेमोरी स्कैनर से बचने के लिए।
 askyeye/cve-2022-21894-payload
CVE-2022-21894 के लिए उदाहरण पेलोड
 phra/pezor
शेलकोड और PE एक्जीक्यूटेबल को एंटी-डिबग, अनहुकिंग, सिस्कॉल और मेमोरी फ्लक्चुएशन तकनीकों के साथ एवेसिव पेलोड में पैक करें, रेड-टीम ऑपरेशन के लिए।
 nova-master/cve-2022-21894-payload-new
CVE-2022-21894 के लिए C-आधारित पेलोड जो दूसरे चरण के पेलोड को EFI सेवाओं को कॉल करने के लिए मैप करता है, Secure Boot बायपास शोषण के लिए मूल PoC का…
 chacka0101/exploits
हैकिंग कमांड सेंटर एक्सप्लॉइट्स प्रोजेक्ट
 mgeeky/packmypayload
एक PoC जो पेलोड को आउटपुट कंटेनरों में पैकेज करता है ताकि Mark-of-the-Web फ़्लैग से बचा जा सके और कंटेनर फ़ाइल फ़ॉर्मेट से जुड़े जोखिमों का प्रदर्शन…








