
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 netspi/powerupsql
PowerUpSQL: SQL Server पर हमला करने के लिए एक PowerShell टूलकिट
 rasta-mouse/process-inject-kit
Cobalt Strike के Process Inject Kit का पोर्ट
 ownouwa/cve-2024-23113-poc
CVE-2024-23113 Linux Kernel में पाया गया एक भेद्यता है, जो एक मनमाना कोड निष्पादन भेद्यता है, जो bpf (Berkeley Packet Filter) सबसिस्टम को प्रभावित…
 black-army-security/blackarmy-framework
स्वचालित सुरक्षा मूल्यांकन, एक्सप्लॉइटेशन और रेड टीम संचालन के लिए मॉड्यूलर पायथन-आधारित पेनिट्रेशन टेस्टिंग फ्रेमवर्क। इसमें रिकॉनिसेंस और पेलोड…
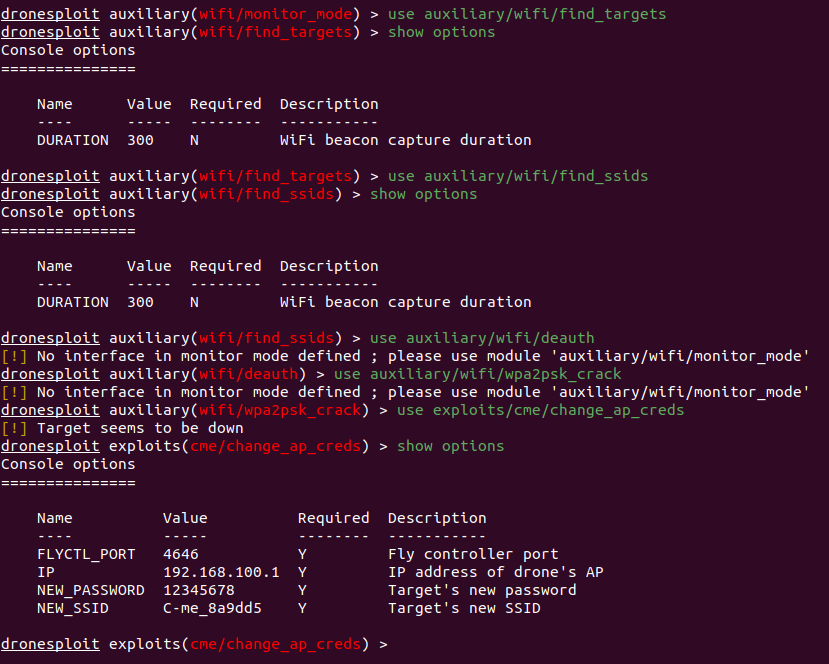 dronesploit/dronesploit
Metasploit-शैली कंसोल फ्रेमवर्क जो वाणिज्यिक ड्रोनों की पेन-टेस्टिंग के लिए है, जिसमें वायरलेस हमलों, SSID/पासवर्ड हेरफेर, और ड्रोन-विशिष्ट हैकिंग…
 gonzosint/whatcms
शेल-आधारित CMS पहचान और एक्सप्लॉइट किट जो 330+ सामग्री प्रबंधन प्रणालियों की पहचान करती है, फिर पहचाने गए लक्ष्यों के विरुद्ध स्वचालित सुरक्षा ऑडिट…
 gmh5225/racecar
व्यापक आक्रामक सुरक्षा परियोजना जो रेड टीम संचालन और पोस्ट-एक्सप्लॉइटेशन के लिए BANDWAGON कमांड-एंड-कंट्रोल मिडलवेयर और CART* इम्प्लांट पेलोड प्रदान…
 protectai/ai-exploits
वास्तविक दुनिया के AI/ML शोषणों का एक संग्रह, जो जिम्मेदारीपूर्वक खुलासा की गई कमजोरियों के लिए है।
 ro0tmylove/cve-2024-35250-bof
Cobalt Strike की CVE-2024-35250 का BOF। (कृपया मुझे एक स्टार दें, धन्यवाद।)
 d4vinci/pastejacker
PasteJacking हमलों के स्वचालन के साथ सिस्टम हैकिंग।
 yogehi/cve-2024-4406-xiaomi13pro-exploit-files
Xiaomi 13 Pro के विरुद्ध Pwn2Own Toronto 2023 exploit से संबंधित फ़ाइलें।
 crackercat/cve-2024-35250
ks.sys ड्राइवर में अविश्वसनीय पॉइंटर डीरेफरेंस के लिए PoC
 r00ts3c/ddos-rootsec
रूटसेक (RootSec) के DDOS संग्रह का अन्वेषण करें, जिसमें शीर्ष-स्तरीय स्कैनर, शक्तिशाली बॉटनेट (Mirai और QBot) तथा अन्य वेरिएंट, उच्च-प्रभाव वाले…
 trustedsec/ptf
पेनिट्रेशन टेस्टर्स फ्रेमवर्क (PTF) अद्यतन उपकरणों के लिए मॉड्यूलर समर्थन का एक तरीका है।
 spiralbl0ck/-cve-2018-0834-aab-aar
CVE-2018-0834 पूर्ण कोड निष्पादन
 cgv-dev/metasploit-module-tfm
रूबी में लिखा गया मॉड्यूल, जिसका उद्देश्य CVE-2023-2728 और CVE-2024-3177 कमजोरियों का शोषण करना है — दोनों ही कस्टम Metasploit मॉड्यूल का उपयोग करके…
 darmado/atomic-red-team-c2
ARTi-C2 एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क है जिसका उपयोग Atomic Red Team परीक्षण मामलों को तेजी से पेलोड तैनाती और निष्पादन क्षमताओं के साथ .NET के…
 justintroup85/exploits-forsale-collateral-damage
Xbox SystemOS के लिए CVE-2024-30088 का उपयोग करते हुए कर्नेल एक्सप्लॉइट








