
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित
 vanshuk-bhagat/apache-http-server-vulnerabilities-cve-2021-41773-and-cve-2021-42013
इस प्रोजेक्ट में, मैंने Apache HTTP Server की कमजोरियों, विशेष रूप से CVE-2021-41773 और CVE-2021-42013, को लक्षित करते हुए एक विस्तृत पेनिट्रेशन…
 joelgmsec/kitsune
पॉलीमॉर्फिक C2 फ्रेमवर्क जिसमें ग्राफिकल इंटरफ़ेस, स्वचालित पुनः कनेक्शन, पेलोड जनरेशन, और रेड टीम संचालन और पैठ परीक्षण के लिए एकीकृत हैकिंग उपकरण…
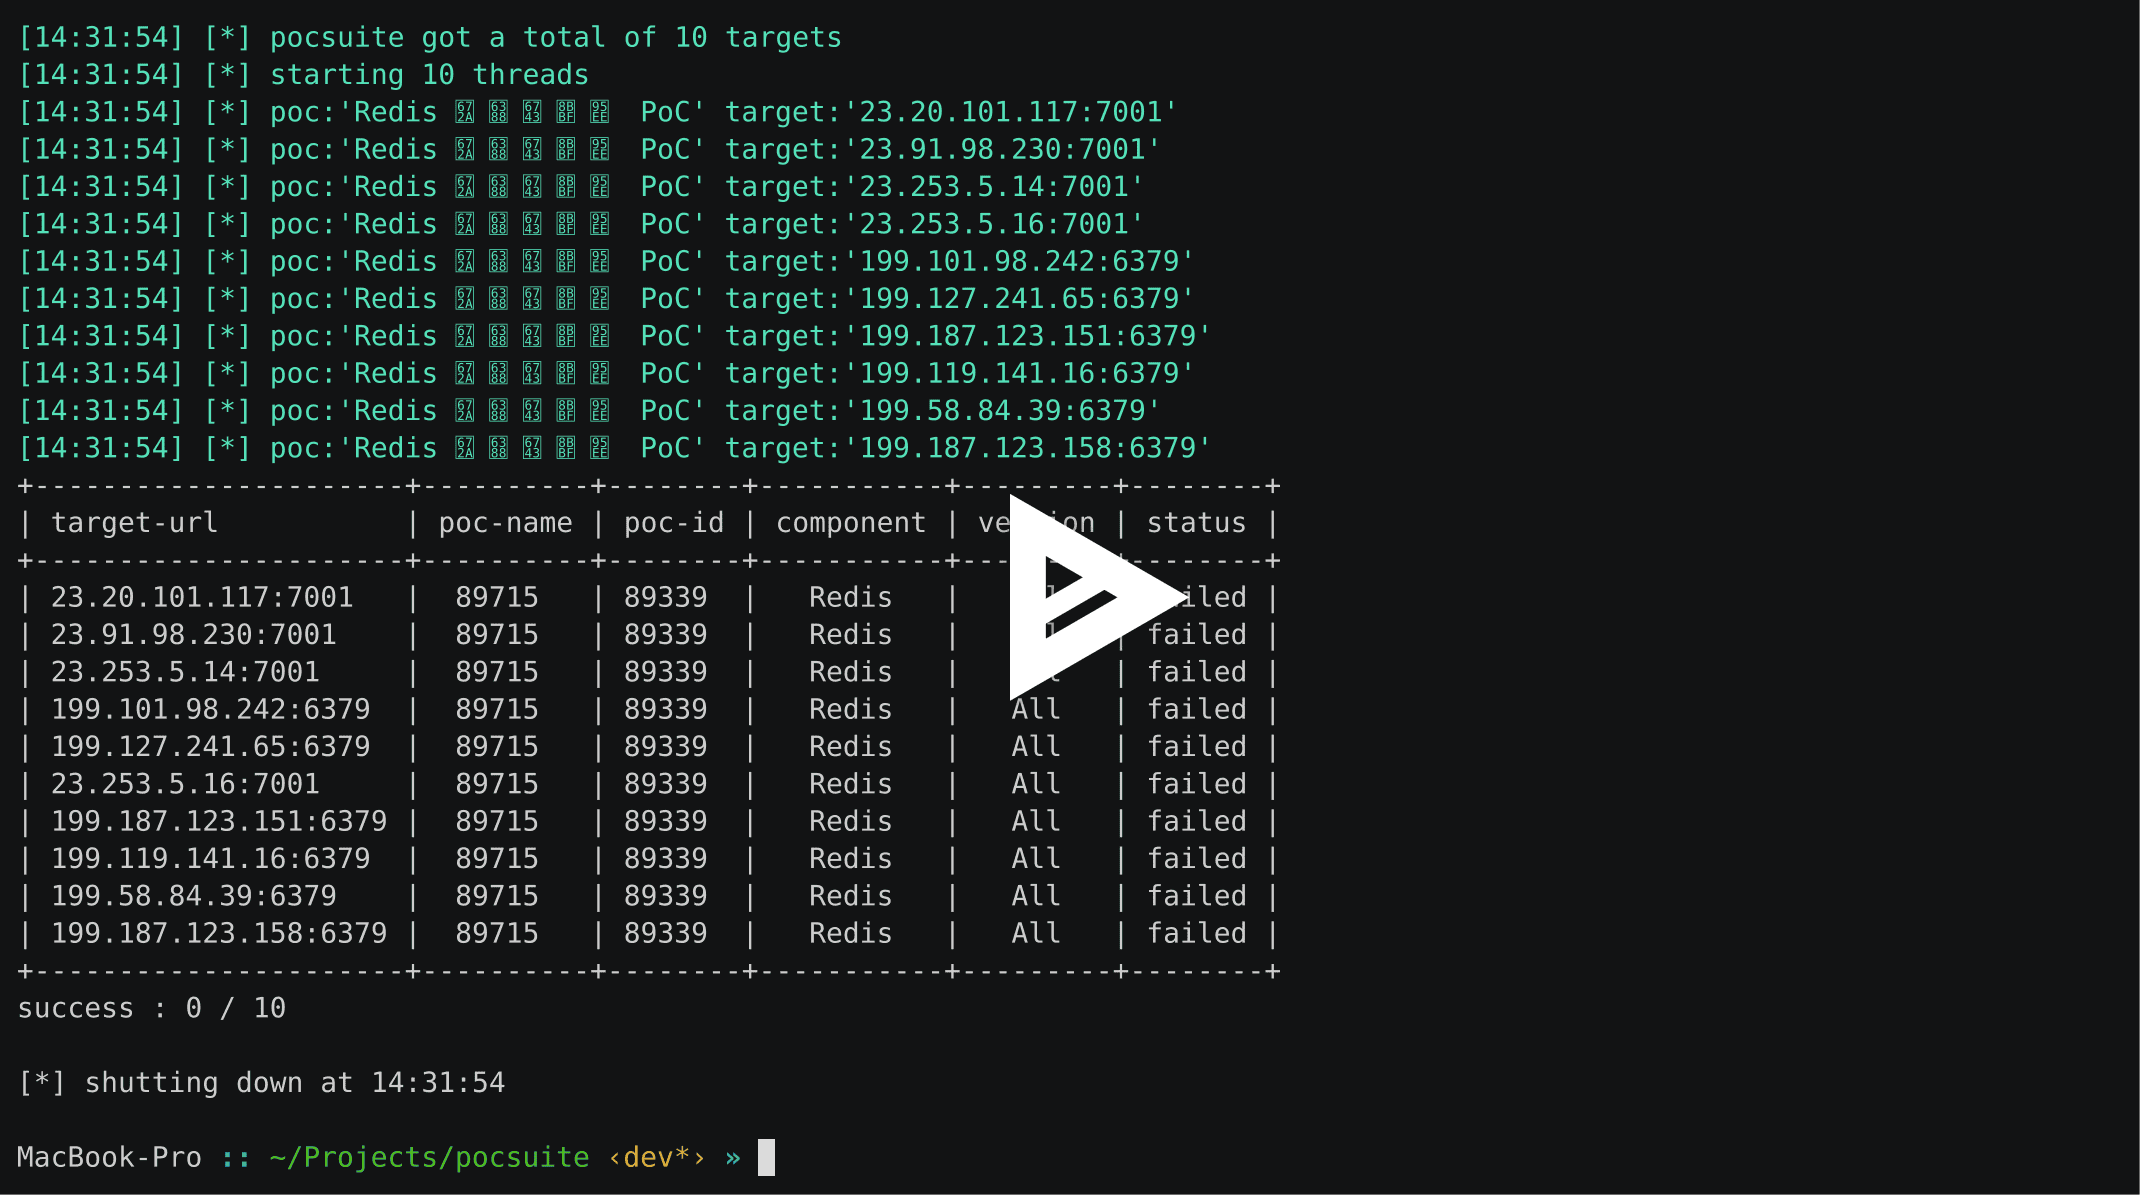 knownsec/pocsuite3
pocsuite3 एक ओपन-सोर्स रिमोट भेद्यता परीक्षण फ्रेमवर्क है जिसे Knownsec 404 टीम द्वारा विकसित किया गया है।
 adrmxr/kithack
हैकिंग टूल्स पैक और बैकडोर जनरेटर।
 ntdelta/chakra-exploit-framework
Chakra (Edge) के लिए ब्राउज़र शोषण ढांचा। OSEE तैयारी के भाग के रूप में लिखा गया। प्रदर्शन बग: CVE-2019-0567
 0xmetr0/metasploit-ldapnightmare
SafeBreaches CVE-2024-49113 POC(LdapNightmare) Metasploit में एकीकृत
 rapid7/metasploitable3
Metasploitable3 एक VM है जो शुरू से बड़ी संख्या में सुरक्षा कमजोरियों के साथ बनाया गया है।
 llccd/temproot-huawei
Huawei हार्डन्ड कर्नेल के लिए CVE-2019-2215 poc
 cyberark/kubesploit
Kubesploit एक क्रॉस-प्लेटफ़ॉर्म पोस्ट-एक्सप्लॉइटेशन HTTP/2 कमांड और कंट्रोल सर्वर और एजेंट है जो गोलांग में लिखा गया है, जो कंटेनरीकृत वातावरणों पर…
 k8gege/k8tools
K8 टूलसेट (इंट्रानेट पैठ/प्रिविलेज एस्केलेशन टूल/रिमोट ओवरफ़्लो/एक्सप्लॉइट/पोर्ट स्कैनिंग/पासवर्ड…
 redhuntlabs/redhunt-os
प्रतिद्वंद्वी अनुकरण और खतरे की खोज के लिए वर्चुअल मशीन
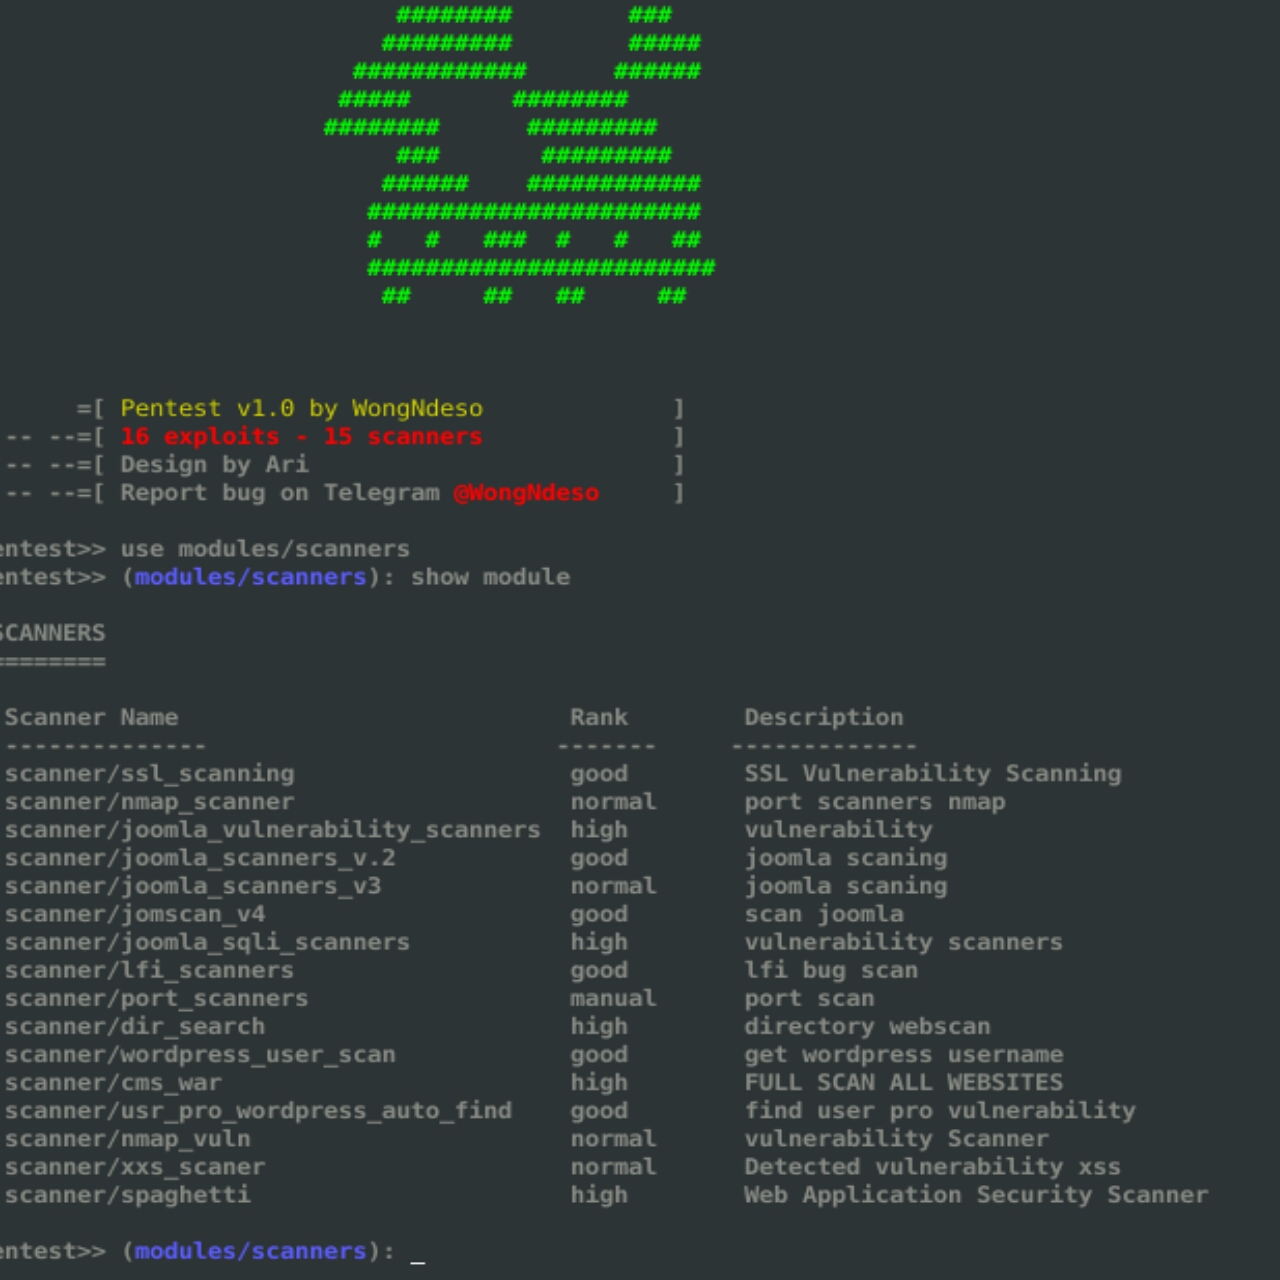 pikpikcu/pentest-tools-framework
Pentest Tools Framework एक्सप्लॉइट्स, स्कैनर्स और पेनिट्रेशन टेस्टिंग के लिए टूल्स का एक डेटाबेस है। Pentest एक शक्तिशाली फ्रेमवर्क है जिसमें शुरुआती…
 ch0pin/aviator
एंटीवायरस चोरी परियोजना
 bo0l3an/cve-2024-49112-poc
CVE-2024-49112 LDAP RCE PoC और Metasploit Module
 ccievoice2009/cve-2024-49112
CVE-2024-49112 के लिए एक्सप्लॉइट, एक गंभीर Windows LDAP RCE भेद्यता, जो निर्मित Netlogon और LDAP इंटरैक्शन के माध्यम से क्रैश ट्रिगर करती है।
 samogod/tornado
Tor नेटवर्क पर Portforwarding के बिना Hidden Services का उपयोग करके गुमनाम रूप से Reverse Shell।
 cleanunicorn/theo
ईथरियम रीकॉन और शोषण उपकरण।
 cyber-defence-campus/netgear_r6700v3_circled
CVE-2022-27646 (नेटगियर R6700v3 राउटर पर स्टैक बफ़र ओवरफ़्लो) के लिए एक एक्सप्लॉइट उत्पन्न करके Morion की कुछ कार्यक्षमताओं का प्रदर्शन करें।







