
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 rio128128/copy-fail-cve-2026-31431
कॉपी फेल: हर प्रमुख लिनक्स वितरण पर रूट तक 732 बाइट्स।
 g01d3nw01f/cve-2026-31431
लिनक्स कर्नेल स्थानीय विशेषाधिकार वृद्धि भेद्यता के लिए Rust PoC, जो Crypto API और splice का दोहन करके पेज कैश को अधिलेखित करता है और रूट प्राप्त…
 h1d3r/copy-fail_lpe_interactive
CVE-2026-31431 के लिए एक्सप्लॉइट, जो Linux कर्नेल पेज कैश भ्रष्टाचार भेद्यता है, जो AF_ALG और splice() चेन के माध्यम से इंटरैक्टिव रूट शेल और…
 jiangban046-spec/cve-2026-31431-exploit_py2_py3
Python2/3 संगत एक्सप्लॉइट स्क्रिप्ट CVE-2026-31431 के लिए, जो कमजोर सिस्टम पर विशेषाधिकार वृद्धि (privilege escalation) सक्षम करती है।
 pascal-gujer/cve-2026-31431
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो authencesn लॉजिक बग के माध्यम से Linux स्थानीय विशेषाधिकार वृद्धि (local privilege…
 wuzuowei/copy-fail-cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल authencesn भेद्यता जो AF_ALG और splice() के माध्यम से रूट तक स्थानीय विशेषाधिकार वृद्धि और कंटेनर…
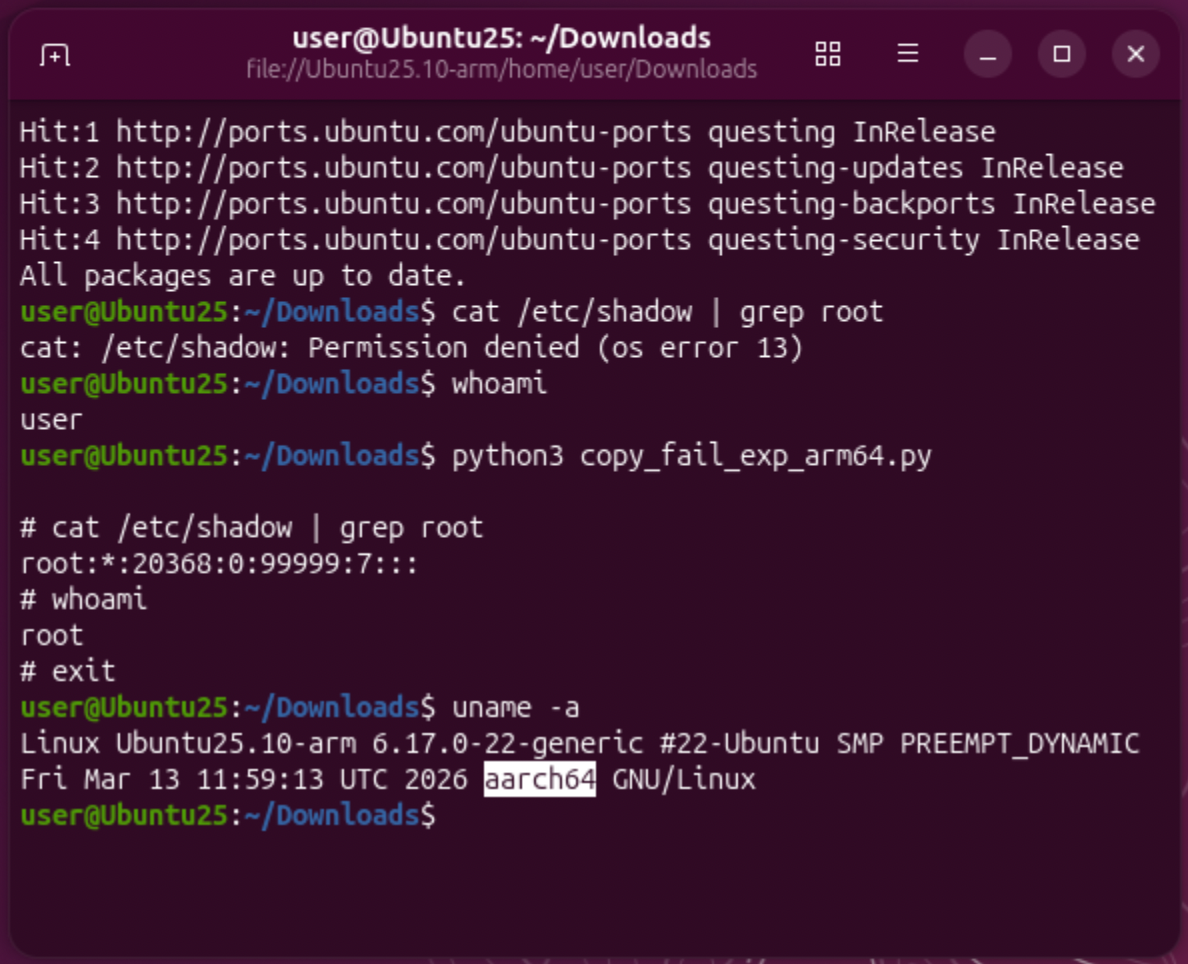
 isw-9/copy-fail-cve-2026-31431-aarch64
# CVE-2026-31431 के लिए Python एक्सप्लॉइट जो aarch64 को लक्षित करता है, Ubuntu 25.10 पर सत्यापित। प्रदान की गई स्क्रिप्ट को निष्पादित करके भेद्यता को…
 0xshe/cve-2026-31431
# CVE-2026-31431 के लिए कर्नेल विशेषाधिकार वृद्धि शोषण AF_ALG इंटरफ़ेस का दुरुपयोग करके /bin/su को अधिलेखित करने और रूट शेल प्राप्त करने के लिए…
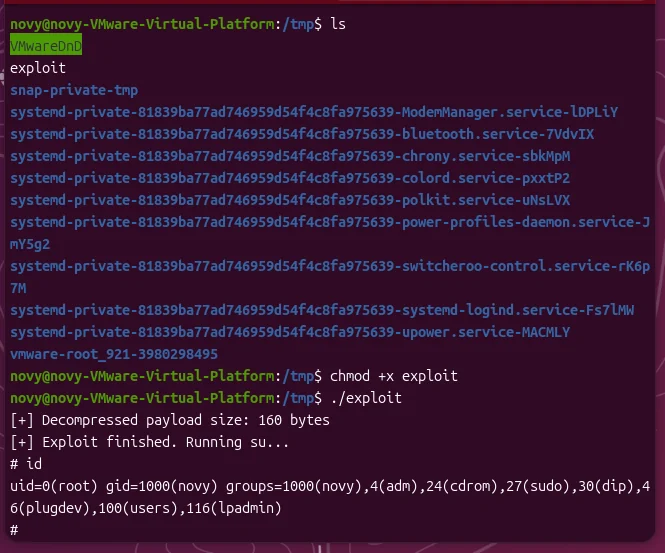 novysodope/copy-fail-cve-2026-31431-c
CVE-2026-31431 - स्टैंडअलोन बाइनरी एक्सप्लॉइट (Python की आवश्यकता नहीं)
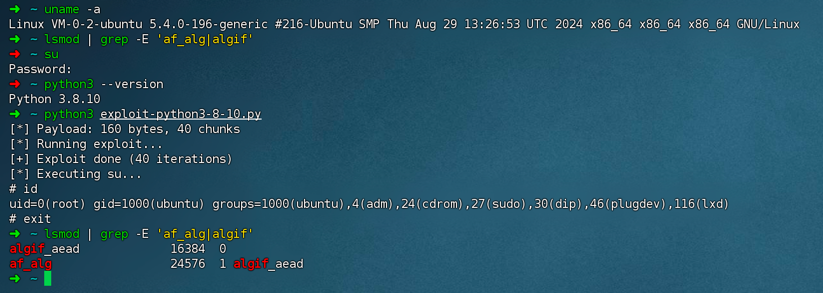 y5neko/copy-fail-cve-2026-31431-universal
बहु-भाषा कार्यान्वयन और Python के पुराने संस्करणों के साथ संगतता।
 percivalll/copy-fail-cve-2026-31431-statically-poc
# CVE-2026-31431 के लिए स्थिर Go प्रूफ-ऑफ-कॉन्सेप्ट यह Linux AF_ALG और splice(2) का उपयोग करके भेद्यता को ट्रिगर करता है। amd64, arm64, और 386 के…
 jnamerz/copyfail-cve-2026-31431
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट का C कार्यान्वयन, जो भेद्यता को प्रदर्शित करता है और सुरक्षा परीक्षण के लिए कंपाइल-एंड-रन…
 luotian2/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट, एक Linux कर्नेल authencesn बग जो 4-बाइट पेज कैश राइट के माध्यम से स्थानीय विशेषाधिकार वृद्धि और कंटेनर एस्केप को…
 b5null/cve-2026-31431-c
स्थानीय विशेषाधिकार वृद्धि शोषण Linux कर्नेल CVE-2026-31431 के लिए, AF_ALG और splice का दुरुपयोग करके /usr/bin/su को पैच करने और root प्राप्त करने के…
 painoob/copy-fail-exploit-cve-2026-31431
अधिकांश Linux LPE को रेस विंडो या कर्नेल-विशिष्ट ऑफसेट की आवश्यकता होती है। Copy Fail एक सीधी-रेखा तर्क दोष है, इसे इनमें से किसी की भी आवश्यकता नहीं…
 shibaaa204/pack2theroot
CVE-2026-41651 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Pack2 सॉफ्टवेयर में एक Linux स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जो रूट एक्सेस और सिस्टम…
 nightcorefan94/cve-2026-6770
CVE-2026-6770 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Firefox और Tor ब्राउज़रों को लक्षित करता है, भेद्यता का प्रदर्शन करता है और सुरक्षा शोधकर्ताओं…
 b1gn0se/pwnkit_cve-2021-4034
CVE-2021-4034 (PwnKit) के लिए स्व-निहित एक्सप्लॉइट जो pkexec के माध्यम से संवेदनशील Linux सिस्टम पर रूट के लिए विशेषाधिकार बढ़ाता है, इंटरैक्टिव शेल…








