
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 iblamenear/cve-2026-31431-copy-fail---advanced-lpe-proof-of-concept---c-rewrite
कॉपी फेल (CVE-2026-31431) लिनक्स कर्नेल के authencesn क्रिप्टोग्राफिक टेम्पलेट में एक लॉजिक बग है। यह एक अन-प्रिविलेज्ड स्थानीय उपयोगकर्ता को सिस्टम…
 guiimoraes/cve-2026-31431
# CVE-2026-31431 के लिए Linux कर्नेल स्थानीय विशेषाधिकार वृद्धि शोषण का Python कार्यान्वयन, जो /etc/passwd को अधिलेखित करने और रूट प्राप्त करने के…
 g1nt0n1x/copy-fail-cve-2026-31431-shell
PoC शेल एक्सप्लॉइट CVE-2026-31431 (copy_fail) के लिए — AF_ALG + splice पेज-कैश ओवरराइट के माध्यम से Linux LPE। सिंगल-शॉट, कोई रेस कंडीशन नहीं, कर्नेल…
 euriconicacio/copy-fail-cve-2026-31431-poc
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो algif_aead मॉड्यूल में Linux कर्नेल की एक स्थानीय विशेषाधिकार वृद्धि भेद्यता है, जो…
 dinosn/cve-2026-32710
हीप OOB राइट MariaDB JSON_SCHEMA_VALID() में → लगातार विशेषाधिकार वृद्धि (लैब-सहायता प्राप्त)
 danimrtzp/cve-2026-31431-revshell
हथियारबंद Python एक्सप्लॉइट CVE-2026-31431 के लिए, Linux कर्नेल विशेषाधिकार वृद्धि को एक डेमॉनाइज़्ड रूट रिवर्स शेल के साथ जोड़ता है, जिसमें पूर्ण…
 cyber-joker/copy-fail-python
पायथन में copyfail (CVE-2026-31431) का कार्यान्वयन
 ckq7703/cve-2020-1472
CVE-2020-1472 (Zerologon) के लिए एक्सप्लॉइट जो Netlogon में क्रिप्टोग्राफिक खामी का फायदा उठाकर Active Directory वातावरण में डोमेन एडमिन तक…
 ben-slates/cve-2026-31431-exploit
CVE-2026-31431 के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो Linux कर्नेल की पेज-कैश भ्रष्टाचार भेद्यता है, जो algif_aead के माध्यम से स्थानीय विशेषाधिकार…
 astounds/copy-fail-cve-2026-31431
स्थानीय विशेषाधिकार वृद्धि शोषण CVE-2026-31431 के लिए, जो Linux कर्नेल AF_ALG + splice पेज-कैश ओवरराइट है। इसमें PoC, BPFtrace डिटेक्शन स्क्रिप्ट, और…
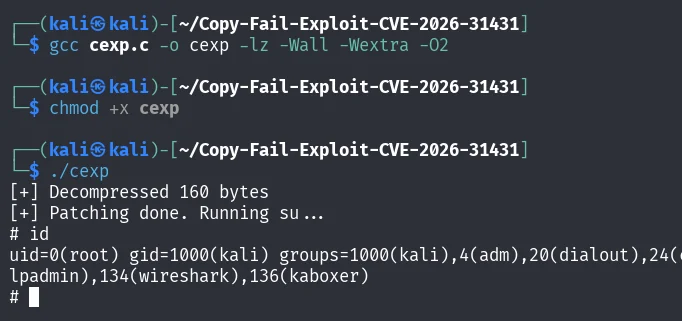 beatbeast007/linux-copyfail-c-version-cve-2026-31431
कॉपी फेल लिनक्स लोकल प्रिविलेज एस्केलेशन एक्सप्लॉइट (CVE-2026-31431) का स्वच्छ C कार्यान्वयन। रूट के लिए setuid शेलकोड के साथ /usr/bin/su की पेज कैश…
 abhishekhargan/cve-2026-31431
# लिनक्स कर्नेल स्थानीय विशेषाधिकार वृद्धि (CVE-2026-31431) के लिए पायथन एक्सप्लॉइट AF_ALG सॉकेट स्टेट कन्फ्यूजन और `splice()` का उपयोग करके मनमाना…
 trex1e/copyfail-cve-2026-31431
विस्तारित लिनक्स लोकल प्रिविलेज एस्केलेशन PoC CVE-2026-31431 के लिए, जिसमें स्वचालित कर्नेल संस्करण पहचान और अधिकृत सुरक्षा परीक्षण के लिए कमजोर रेंज…
 themursalin/cve-2026-31431
# CVE-2026-31431 के लिए Python एक्सप्लॉइट, AF_ALG नल पॉइंटर डीरेफरेंस के माध्यम से Linux कर्नेल LPE जो हीप OOB राइट और क्रेडेंशियल ओवरराइट की ओर ले…
 gr-1m/cve-2026-31431
गोलैंग में लिखा गया Copy Fail (CVE-2026-31431) स्थानीय विशेषाधिकार वृद्धि शोषण का पुनर्लेखन, जो Linux सिस्टम पर root प्राप्त करने के लिए पेज कैश को…
 starxsky/cve-2026-31431
CVE-2026-31431 के लिए हमला स्रोत कोड और स्निफिंग टूल प्रदान करता है, जो एक कर्नेल भेद्यता है, साथ ही शमन निर्देश भी शामिल हैं जिनमें algif_aead…
 spoo1k/copy-fail-exploit-cve-2026-31431
CVE-2026-31431 के लिए एक्सप्लॉइट, Python और C में उपलब्ध, जो कॉपी-फेल भेद्यता के माध्यम से विशेषाधिकार वृद्धि (privilege escalation) सक्षम करता है।
 sneakynachos/cve-2026-4692-trust-me-im-in-rdm
Firefox BrowsingContext प्राधिकरण बाईपास (CVE-2026-4692) के लिए प्रूफ-ऑफ-कॉन्सेप्ट एक्सप्लॉइट, जो InRDMPane सेट करने और विशेषाधिकार प्राप्त UI…








