
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 berylliumsec/nebula
AI-powered penetration testing assistant that automates reconnaissance, vulnerability analysis, and note-taking via integrated LLMs and CLI tool…
 shipcod3/cantot
त्वरित और गंदा canbus h4xing फ्रेमवर्क
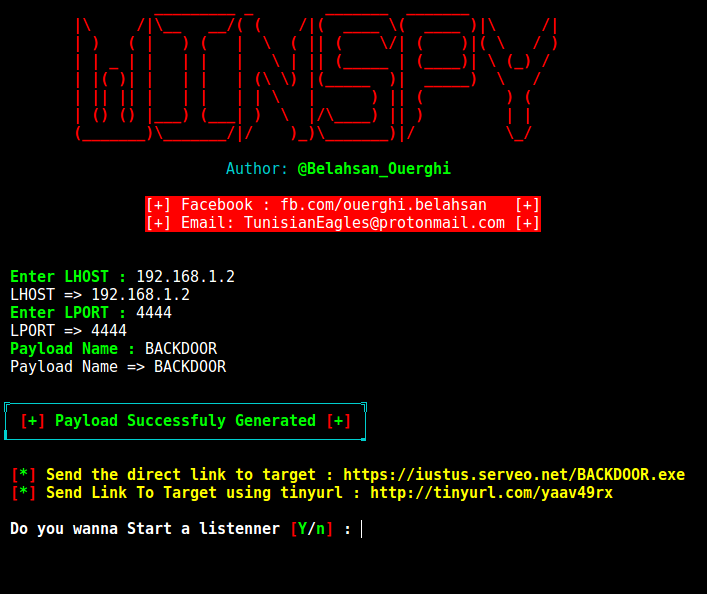 cyb0r9/winspy
विंडोज रिवर्स शेल बैकडोर जनरेट करता है जिसमें स्वचालित आईपी पॉइज़निंग होती है, पेलोड निर्माण के लिए Metasploit और पैठ परीक्षण परिदृश्यों में वितरण के…
 34zy/githarvest3r
गिटहब पर CVE एक्सप्लॉइट संग्रहण का सरल उपकरण जो पायथन में लिखा गया है।
 naksyn/pythonmemorymodule
pure-python में MemoryModule तकनीक का कार्यान्वयन जो dll और unmanaged exe को पूरी तरह से मेमोरी से लोड करता है

 0xsp-srd/mortar
सुरक्षा उत्पादों (AV/EDR/XDR) की पहचान और रोकथाम को पराजित और मोड़ने की परिहार तकनीक
 fox-it/ldapfragger
सी2 उपकरण जो विभाजित नेटवर्कों में गुप्त कमांड-एंड-कंट्रोल के लिए LDAP उपयोगकर्ता विशेषताओं पर Cobalt Strike बीकन डेटा रूट करता है।
 0xthirteen/staykit
Cobalt Strike एक्सटेंशन जो SharpStay .NET असेंबली का उपयोग करके पोस्ट-एक्सप्लॉइटेशन पर्सिस्टेंस प्रदान करता है। रजिस्ट्री कुंजियों, शेड्यूल्ड टास्क,…
 cckuailong/pocsploit
एक हल्का, लचीला और नवीन ओपन सोर्स PoC सत्यापन ढांचा
 mgeeky/packmypayload
एक PoC जो पेलोड को आउटपुट कंटेनरों में पैकेज करता है ताकि Mark-of-the-Web फ़्लैग से बचा जा सके और कंटेनर फ़ाइल फ़ॉर्मेट से जुड़े जोखिमों का प्रदर्शन…
 01rabbit/pakuri-thon
PAKURI-THON एक उपकरण है जो पेंटेस्टर्स को विभिन्न पेंटेस्टिंग टूल्स और C4 सर्वर (कमांड एंड कंट्रोल और चैट एंड कम्युनिकेशन सर्वर) के साथ सहायता करता…
 chvancooten/nimpackt-v1
Nim-आधारित असेंबली पैकर और शेलकोड लोडर opsec और लाभ के लिए
 hktalent/spring-spel-0day-poc
spring-cloud / spring-cloud-function,spring.cloud.function.routing-expression,RCE,0day,0-day,POC,EXP,CVE-2022-22963
 plackyhacker/shellcode-encryptor
एक सरल शेल कोड एन्क्रिप्टर/डिक्रिप्टर/एक्ज़ीक्यूटर जो एंटी वायरस को बायपास करने के लिए है।
 icyguider/nimcrypt
PE Crypter Nim में लिखा गया
 flangvik/cobaltbus
Azure Servicebus के साथ Cobalt Strike External C2 एकीकरण, Azure Servicebus के माध्यम से C2 ट्रैफ़िक
 allevon412/teamsimplant
Microsoft Teams के लिए एक छिपा हुआ DLL प्रॉक्सी इम्प्लांट जो अनहुकिंग तकनीकों के माध्यम से AES-एन्क्रिप्टेड शेलकोड इंजेक्ट करता है, जो Metasploit…








