
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 telefonica/uac-a-mola
विंडोज UAC बायपास हमलों और शमन के लिए मॉड्यूलर फ्रेमवर्क, जिसमें DLL हाईजैकिंग, फ़ाइललेस निष्पादन, और विशेषाधिकार वृद्धि प्रयासों का पता लगाने और…
 rburrito/payloadgenerator
MSFvenom के लिए एक रैपर जो पेलोड के आसान निर्माण की अनुमति देता है
 exbotanical/brutus
विस्तारणीय शोषण ढांचा जो एक मॉड्यूलर मल्टी-टास्किंग आर्किटेक्चर पर तैनात किया गया है
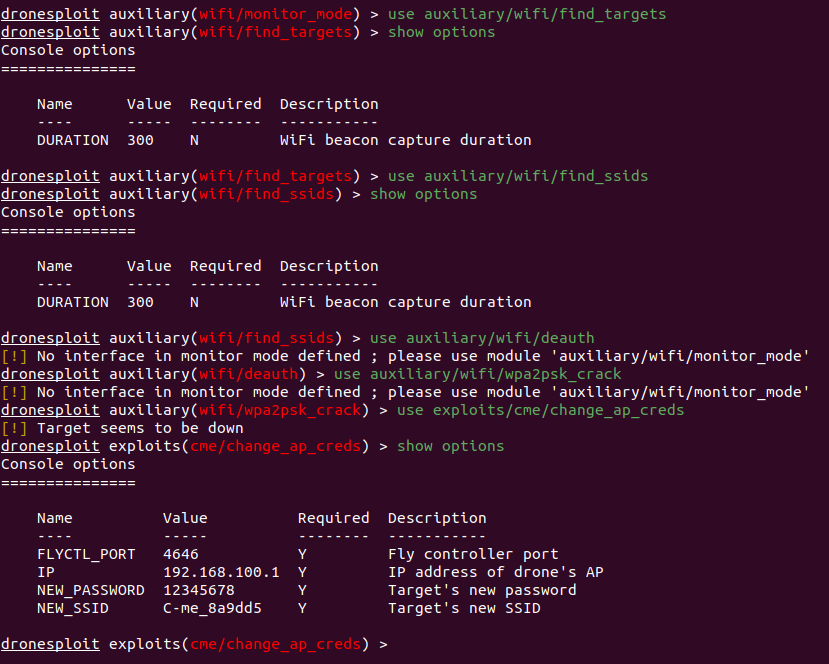 dronesploit/dronesploit
Metasploit-शैली कंसोल फ्रेमवर्क जो वाणिज्यिक ड्रोनों की पेन-टेस्टिंग के लिए है, जिसमें वायरलेस हमलों, SSID/पासवर्ड हेरफेर, और ड्रोन-विशिष्ट हैकिंग…
 hackerschoice/thc-archive
सुरक्षा अनुसंधान समूह (उर्फ हैकर्स) द हैकर चॉइस के सभी रिलीज़
 aaaguirrep/offensive-docker
आक्रामक डॉकर एक इमेज है जिसमें अधिक उपयोग किए जाने वाले आक्रामक उपकरण शामिल हैं, ताकि लक्ष्यों का मूल्यांकन शुरू करने के लिए आसानी से और जल्दी से एक…
 pandasec888/taowu-cobalt_strike
रेड टीम ऑटोमेशन फ्रेमवर्क जो कोबाल्ट स्ट्राइक पर आधारित है, इसमें एक्सप्लॉइट मॉड्यूल, पोस्ट-एक्सप्लॉइटेशन टूल्स और लेटरल मूवमेंट क्षमताओं को एकीकृत…
 cyb3r-techie/msf_passspray_wordlist_generator
एक उपयोगी उपकरण जो Metasploit फ्रेमवर्क के लिए आपकी अपनी वर्डलिस्ट बनाने में मदद करता है, ताकि आप अपने पीड़ितों के डोमेन में विभिन्न नेटवर्क…
 mythicagents/thanatos
Mythic C2 एजेंट जो Linux और Windows होस्ट को लक्षित करता है, Rust में लिखा गया है।
 samogod/tornado
Tor नेटवर्क पर Portforwarding के बिना Hidden Services का उपयोग करके गुमनाम रूप से Reverse Shell।
 mwemuorg/mwemu
Pure Rust x86 हार्डवेयर एमुलेटर और Windows प्रक्रिया सिम्युलेटर जो मैलवेयर विश्लेषण, शेलकोड एमुलेशन और पेलोड अनपैकिंग के लिए है। यह 32/64-bit PE…
 msd0pe-1/cve-maker
NIST, ExploitDB, और GitHub डेटाबेस से CVEs और एक्सप्लॉइट्स खोजने के लिए CLI उपकरण। एक्सप्लॉइट संकलन पहचान का समर्थन करता है और नवीनतम गंभीर कमजोरियों…
 dragoqcc/cruciblec2
एक C# कमांड एंड कंट्रोल फ्रेमवर्क
 metarget/metarget
Metarget एक ढांचा है जो कमजोर बुनियादी ढांचे के स्वचालित निर्माण प्रदान करता है।
 darmado/atomic-red-team-c2
ARTi-C2 एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क है जिसका उपयोग Atomic Red Team परीक्षण मामलों को तेजी से पेलोड तैनाती और निष्पादन क्षमताओं के साथ .NET के…

 boku7/bokuloader
एक प्रूफ-ऑफ-कॉन्सेप्ट Cobalt Strike Reflective Loader जिसका उद्देश्य Cobalt Strike की चोरी-छिपी की सुविधाओं को पुनः निर्मित करना, एकीकृत करना और…
 noahoksuz/osripper
एंटीवायरस से बचने वाला क्रॉस-प्लेटफ़ॉर्म Backdoor और Crypter Framework एक एकीकृत हल्के वजन वाले webUI के साथ








