#1

 francisck/danderspritz_lab
2 कमांड में एक पूर्ण कार्यात्मक DanderSpritz लैब
 capt-meelo/beaconator
एक बीकन जनरेटर जो Cobalt Strike और विभिन्न प्रकार के उपकरणों का उपयोग करता है।
 boku7/injectamsibypass
Cobalt Strike BOF - रिमोट प्रक्रिया में कोड इंजेक्शन के साथ AMSI को बायपास करें।
 inf0secrabbit/badassmacros
सी# टूल जो शेलकोड इंजेक्शन, वीबीए पर्जिंग और रेड टीम ऑपरेशन के लिए सैंडबॉक्स डिटेक्शन के साथ दुर्भावनापूर्ण वीबीए मैक्रोज़ उत्पन्न करता है।
 bats3c/shad0w
भारी निगरानी वाले वातावरण में गुप्त रूप से संचालित करने के लिए डिज़ाइन किया गया एक पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क
 rew-sploit/rew-sploit
MSF और *अन्य* हमलों का अनुकरण और विच्छेद करें
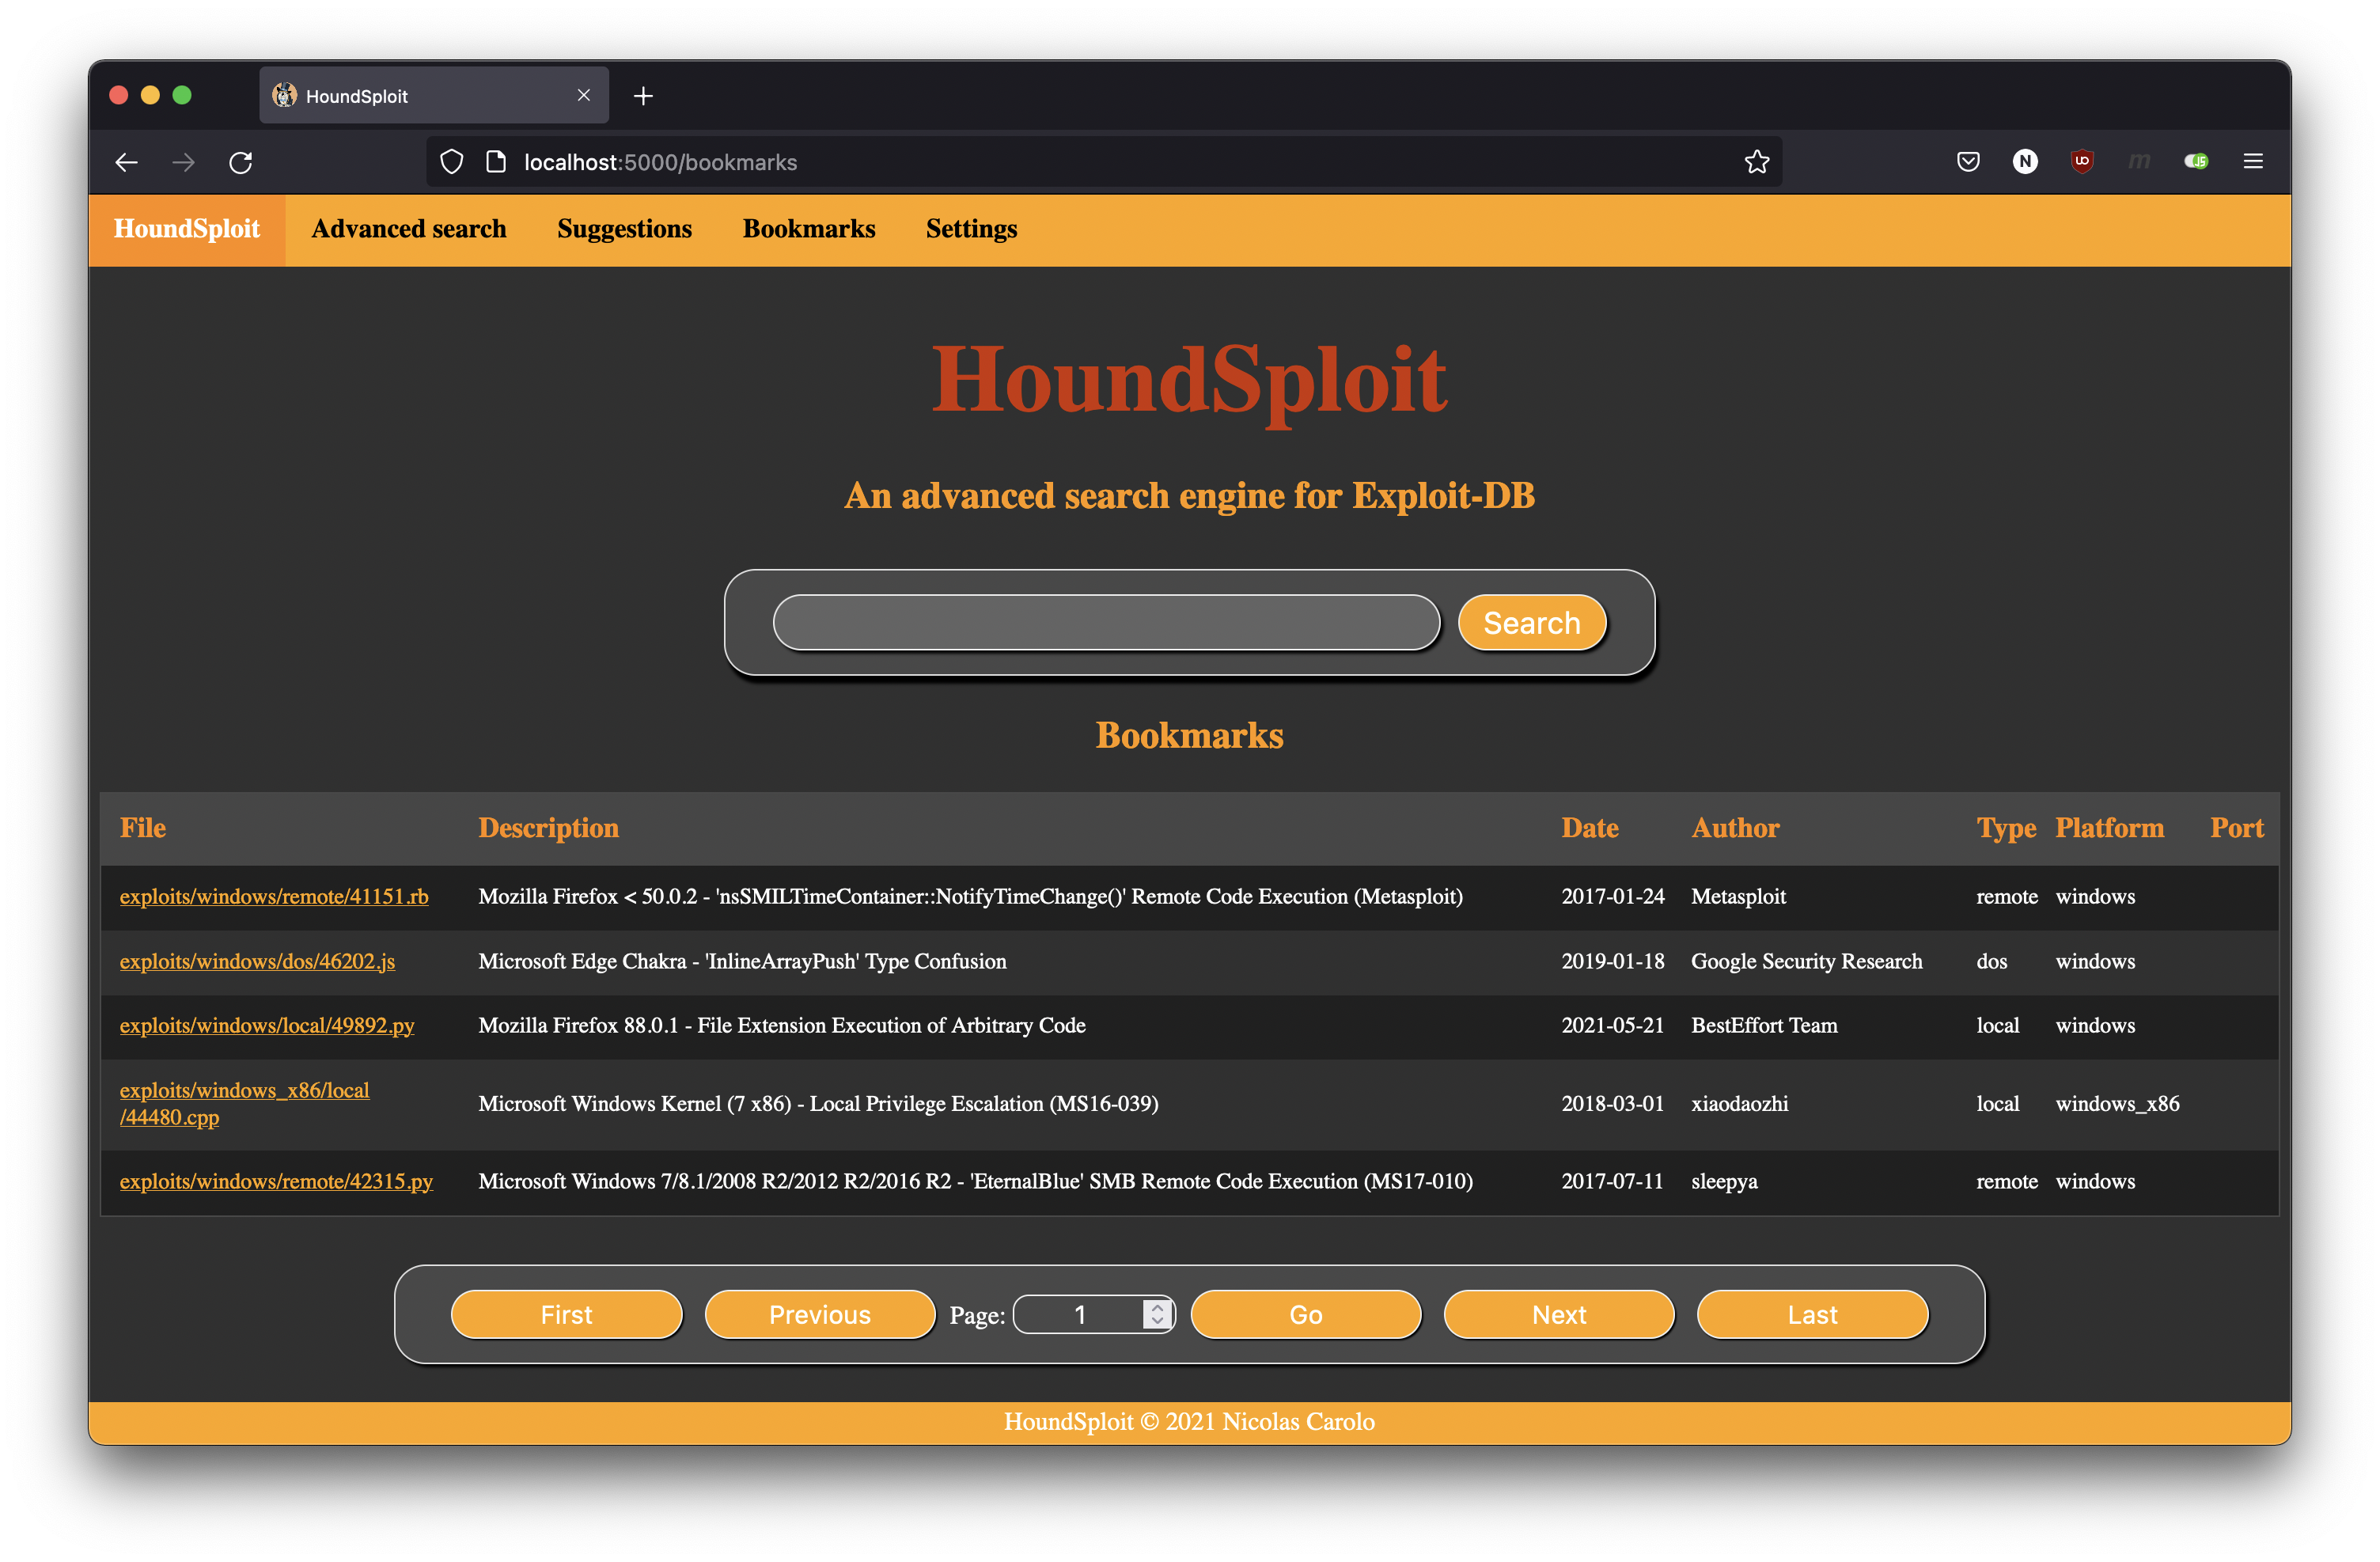 nicolas-carolo/houndsploit
Exploit-DB के लिए एक उन्नत ग्राफिकल खोज इंजन
 phra/pezor
शेलकोड और PE एक्जीक्यूटेबल को एंटी-डिबग, अनहुकिंग, सिस्कॉल और मेमोरी फ्लक्चुएशन तकनीकों के साथ एवेसिव पेलोड में पैक करें, रेड-टीम ऑपरेशन के लिए।
 tylous/sourcepoint
Cobalt Strike के लिए Polymorphic C2 प्रोफ़ाइल जनरेटर जो HTTP, DNS और process injection के लिए यादृच्छिक विकल्पों के साथ evasive बीकन कॉन्फ़िगरेशन के…
 pucarasec/zuthaka
ओपन-सोर्स C2 एकीकरण ढांचा जो रेड टीम संचालन के दौरान कई कमांड-एंड-कंट्रोल इंस्टेंसेज, लिसनर, एजेंट और पोस्ट-एक्सप्लॉइटेशन मॉड्यूल प्रबंधित करने के…
 beetlechunks/spoolsploit
विंडोज प्रिंट स्पूलर एक्सप्लॉइट्स का एक संग्रह जो व्यावहारिक शोषण के लिए अन्य उपयोगिताओं के साथ कंटेनरीकृत है।
 v1n1v131r4/webdiscover
इस स्क्रिप्ट का उद्देश्य वेब एन्यूमरेशन प्रक्रिया को स्वचालित करना और एक्सप्लॉइट्स की खोज करना है।
 frkngksl/huan
एन्क्रिप्टेड PE Loader जनरेटर
 offxec/pavelow
PAVELOW Exploit Toolbox एक BASH स्क्रिप्ट है जो आपके KALI वितरण के साथ काम करती है ताकि आपकी भेद्यता खोज और शोषण प्रक्रिया को बेहतर बनाया जा सके, साथ…
 tanc7/exocet-av-evasion
EXOCET - AV-एवेडिंग, अनडिटेक्टेबल, पेलोड वितरण उपकरण
 psmths/reave
WIP (कार्य प्रगति पर) पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो हाइपरवाइज़र के लिए विशेष रूप से तैयार किया गया है।
 reverseclabs/wepwnise
WePWNise आर्किटेक्चर-स्वतंत्र VBA कोड उत्पन्न करता है जिसका उपयोग Office दस्तावेज़ों या टेम्पलेट्स में किया जा सकता है और यह एप्लिकेशन नियंत्रण तथा…