
 #1
शोषण विकास, परीक्षण और निष्पादन के लिए व्यापक फ्रेमवर्क।
Kitploit अनुशंसित

 qi4l/jyso
दोहरे उद्देश्य वाला JNDI इंजेक्शन और Java डिसीरियलाइज़ेशन शोषण फ्रेमवर्क जिसमें WAF, RASP और उच्च JDK संस्करणों के लिए उन्नत बायपास क्षमताएँ हैं।…
 elder-plinius/t3mp3st
स्वायत्त रेड टीमिंग प्लेटफॉर्म; मल्टी-एजेंट आक्रमण-सुरक्षा मेटा-हार्नेस
 firerpa/lamda
एंड्रॉइड फुल-स्टैक डिवाइस नियंत्रण प्लेटफ़ॉर्म: WebRTC/H.264 रिमोट डेस्कटॉप, UI/OCR/इमेज-मैचिंग स्वचालन, वन-क्लिक MITM, बिल्ट-इन Frida,…
 adrmxr/kithack
हैकिंग टूल्स पैक और बैकडोर जनरेटर।
 lovechoudoufu/about_cobaltstrike4.5_cdf
cobaltstrike4.5 संस्करण क्रैक करना, checksum8 विशेषता हटाना, BeaconEye को बायपास करना, त्रुटि पथ से stage लीक को ठीक करना, totp दो-कारक प्रमाणीकरण…
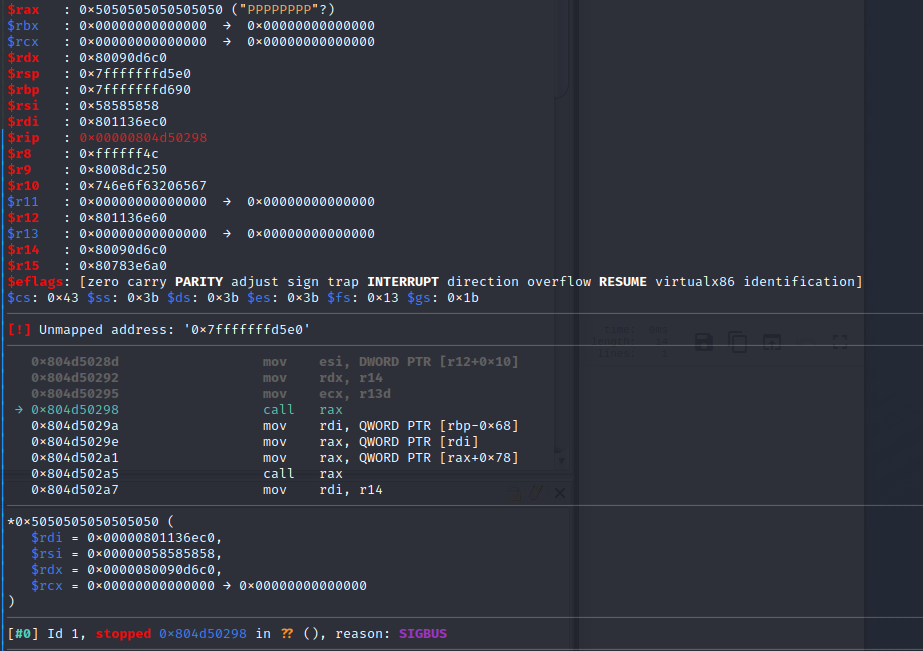 ly1g3/cisco-cve-2023-31488
Cisco Email Security Appliance: ईमेल से शून्य-क्लिक RCE रूट के रूप में - दूरस्थ कोड निष्पादन/मेमोरी भ्रष्टाचार/ROP-chain
 pupiles/bof-dnsmasq-cve-2017-14493
NX बायपास के साथ dnsmasq ROP एक्सप्लॉइट
 nweks/bluekeep-metasploit-lab-project
विंडोज 7 पर मेटास्प्लोइट का उपयोग करके Bluekeep (CVE-2019-0708) का शोषण (शैक्षिक प्रयोगशाला)
 jackofmosttrades/bluebox
CVE-2015-6095 और CVE-2016-0049 के लिए स्वचालित शोषण टूलकिट
 cracksoft900/blue-borne
BlueBorne एक्सप्लॉइट्स और फ्रेमवर्क इस रिपॉजिटरी में BlueBorne कमजोरियों के लिए विभिन्न एक्सप्लॉइट्स का PoC कोड शामिल है। 'android' के अंतर्गत…
 zbs54/blackash-cve-2025-24071
CVE-2025-24071
 perongh/badepoll-selinux-disabler
Android (Linux 6.6/6.12) पर SELinux को अक्षम करने के लिए CVE-2026-43074 का उपयोग करें
 xzajyjs/cve-2022-39197-poc
CVE-2022-39197(CobaltStrike XSS <=4.7) POC
 tgies/copy-fail-c
Copy Fail Linux LPE (CVE-2026-31431) का क्रॉस-प्लेटफ़ॉर्म C पोर्ट। Theori / Xint द्वारा 2026-04-29 को खुलासा किया गया।
 hywz36/cve-2020-14645-code
जावा डिसीरियलाइज़ेशन एक्सप्लॉइट CVE-2020-14645 के लिए जो वेबलॉजिक T3 प्रोटोकॉल को लक्षित करता है, तैयार किए गए पेलोड के माध्यम से दूरस्थ कोड निष्पादन…
 trnguyen03/activemq-ids-ips-lab
IDS/IPS प्रयोगशाला पता लगाने और रोकथाम हेतु Apache ActiveMQ RCE (CVE-2023-46604) का उपयोग कर GVM, Nmap, Snort, iptables, और UFW के साथ।
 pelagornisandersi/windows-7-automated-exploitation-using-metasploit-framework-
एक स्वचालित bash स्क्रिप्ट जो nmap का उपयोग करके किसी ip को eternalblue के प्रति संभावित भेद्यता के लिए स्कैन करती है और फिर metasploit framework का…
 maalfer/sudo-cve-2021-3156
CVE-2025-32463 भेद्यता का शोषण करने के लिए एक्सप्लॉइट








